


根据老师所给的复习重点,复习分为以下几部分:
- RIP实验(第六次)
- VLAN & ACL实验(期中考试题)
- NAT(附件里的第18章)
一、RIP实验
1.题目要求
按照下图搭建网络,实现不同路由主机间通信。

2.要点分析
- 需要添加Serial口,这就需要路由器之间用Serial DCE线连接,并且是连在路由器的Serial口。
- 需要配置RIP路由协议。
3.实验过程
(1)首先按照题目要求搭建出网络。
这里要注意了,路由器本身是没有Serial口的,需要添加一个WIC-2T配件。

此外,路由器之间用Serial DCE连接,也就是带时钟的。
(2)配置每个路由器
以Router0为例,需要首先配置其端口的IP地址。
Router>en
Router#conf t
Enter configuration commands, one per line.  End with CNTL/Z.
Router(config)#int Serial0/3/0
Router(config-if)#clock rate 64000
Router(config-if)#no ip address
Router(config-if)#ip add 192.168.0.1 255.255.255.0
Router(config-if)#no sh

%LINK-5-CHANGED: Interface Serial0/3/0, changed state to down
Router(config-if)#
Router(config-if)#int f0/0
Router(config-if)#ip add 10.1.1.1 255.255.255.0
Router(config-if)#no sh

Router(config-if)#
%LINK-5-CHANGED: Interface FastEthernet0/0, changed state to up

%LINEPROTO-5-UPDOWN: Line protocol on Interface FastEthernet0/0, changed state to up
为什么在配置串口时,执行no sh反而down了?可能是在两个串口都配置后才会up。
下面是配置RIP协议部分。
Router(config)#router rip
Router(config-router)#version 2
Router(config-router)#network 10.1.1.0
Router(config-router)#network 192.168.0.0
在配置network时,一个是下面的网段,一个是上面的网段。
特别注意:Router1由于连接着三个网段,所以这里要配置三次!!!
配置完之后的Router1就是酱紫的:

(3)配置PC
PC按照图片配置即可,就是不要忘了设置默认网关。
4.结果展示

PC0成功地ping通了其他两个网段的PC。
二、VLAN & ACL实验
由于此题目难度系数稍高,所以借鉴了一个人的实验报告。
1.题目要求
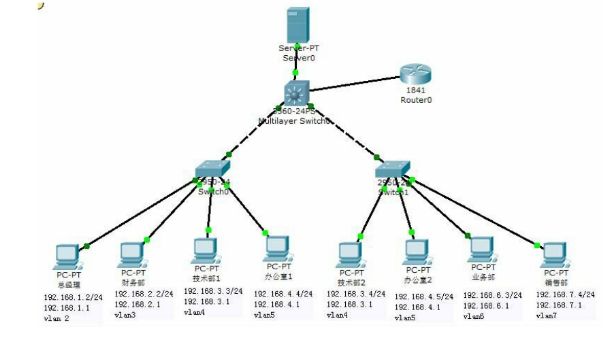
某单位有两台接入交换机SW1、SW2,将这2台交换机接入三层核心交换机SW3,并通过路由器R1上internet。SW1接入财务处、总经理、技术部、办公室这四个部门;SW2接入技术部、办公室、业务部、销售部这4个部门;SW3接入若干服务器,要求:
1、 按部门划分VLAN,部门内电脑可以互相访问,但不同部门间电脑不能互相访问;(注意技术部和办公室分布于2个交换机)。
2、 总经理电脑可以访问各部门的电脑(此处仅要求Ping通即可),各部门不能访问总经理。
3、 财务部只能被总经理访问,不能被任何其它部门访问。
4、 各部门电脑可以访问服务器。
实验环境构建,配置如图:
2.第一题
(1)要点分析
这个小题考察点在于VLAN的配置,三层交换机的配置。由于两个二层交换机由一个三层交换机相连,所以:
- 交换机之间的端口模式为trunk口。
- 所有VLAN地址的配置都在三层交换机中,二层交换机只需将不同端口划入对应VLAN即可。
(2)实验过程
这个题连线只需要自动连接就好了。连接好后开始配置三层交换机:
①配置三层交换机
首先我们需要给VLAN起名字,如果不起名字,那么VLAN就会一直是down的。
Switch(config)#vlan 2
Switch(config-vlan)#name VLAN2
Switch(config-vlan)#vlan 3
Switch(config-vlan)#name VLAN3
Switch(config-vlan)#vlan 4
Switch(config-vlan)#name VLAN4
Switch(config-vlan)#vlan 5
Switch(config-vlan)#name VLAN5
Switch(config-vlan)#vlan 6
Switch(config-vlan)#name VLAN6
Switch(config-vlan)#vlan 7
Switch(config-vlan)#name VLAN7
Switch(config-vlan)#exit
然后配置VLAN们的IP地址。此处以vlan2为例,其余的按照图中网段来配置就好了
Switch(config)#int vlan 2
Switch(config-if)#
%LINK-5-CHANGED: Interface Vlan2, changed state to up
Switch(config-if)#ip address 192.168.1.1 255.255.255.0
然后将它与其他两个交换机相连的端口设置为trunk。此处也仅展示一个端口:
Switch(config)#int f0/2
Switch(config-if)#switchport trunk encapsulation dot1q
Switch(config-if)#switch mode trunk
最后打开三层交换机的ip routing。
Switch(config)#ip routing
②配置二层交换机
在二层交换机中,将不同的端口划入对应的VLAN。以sw0为例。
Switch(config)#int f0/2
Switch(config-if)#switchport access vlan 2
% Access VLAN does not exist. Creating vlan 2
Switch(config-if)#int f0/3
Switch(config-if)#switchport access vlan 3
% Access VLAN does not exist. Creating vlan 3
Switch(config-if)#int f0/4
Switch(config-if)#switchport access vlan 4
% Access VLAN does not exist. Creating vlan 4
Switch(config-if)#int f0/5
Switch(config-if)#switchport access vlan 5
% Access VLAN does not exist. Creating vlan 5
(3)实验结果
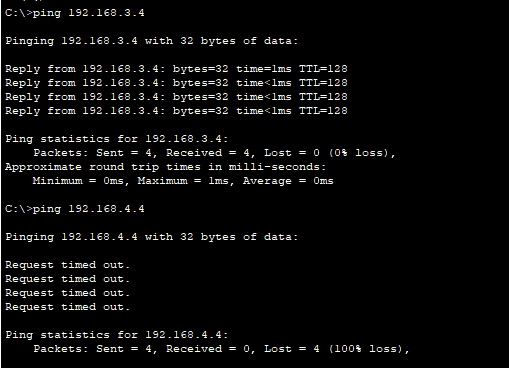
可以看到技术部1只能ping通技术部2,而ping不通其他部门。
3.ACL小课堂
(1)类型
ACL即访问控制列表,其有两种类型:
-
标准访问控制列表:根据数据包的源IP地址来允许或拒绝数据包,标准访问控制列表的访问控制列表号是1-99。
-
扩展访问控制列表:根据数据包的源IP地址,目的IP地址,指定协议,端口和标志,来允许或拒绝数据包。扩展访问控制列表的访问控制列表号是100-199
扩展访问控制列表的可选项更多,更加的灵活。
(2)配置标准控制列表
创建标准ACL的语法如下:
Router(config)#access-list access-list-number {permit|deny} source [souce-wildcard]
下面是命令参数的详细说明
- access-list-number:访问控制列表号,标准ACL取值是1-99。
- permit|deny:如果满足规则,则允许/拒绝通过。
- source:数据包的源地址,可以是主机地址,也可以是网络地址。
- source-wildcard:通配符掩码,也叫做反码,即子网掩码去反值。如:正常子网掩码255.255.255.0取反则是0.0.0.255。
删除已建立的标准ACL语法如下:
Router(config)#no access-list access-list-number
主机不用通配符掩码,用的话就用0.0.0.0,就比如实验中的扩展ACL
(3)配置扩展访问控制列表
创建扩展的ACL语法如下:
Router(config)#access-list access-list-number {permit|deny} protocol {source souce-wildcard destination destination-wildcard} [operator operan]
下面是命令参数的详细说明
- access-list-number:访问控制列表号,扩展ACL取值是100-199。
- permit|deny:如果满足规则,则允许/拒绝通过。
- protocol:用来指定协议的类型,如IP,TCP,UDP,ICMP等。
- source、destination:源和目的,分别用来标示源地址和目的地址。
- souce-wildcard、destination-wildcard:子网反码,souce-wildcard是源反码,destination-wildcard是目标反码。
- operator operan:lt(小于)、gt(大于)、eq(等于)、neq(不等于)一个端口号。
删除已建立的扩展ACL语法如下:
Router(config)#no access-list access-list-number
在配置时,先配置拒绝XXX访问,然后使用perimit any any来允许其他所有主机访问。
(4)将创建好的ACL应用与路由器的接口上
不管是标准ACL还是扩展ACL只有将创建好的ACL应用与路由器的接口上才算是有效的。语法如下:
Router(config-if)#ip access-group access-list-number {in|out}
参数解释如下:
- access-list-number:创建ACL时指定的访问控制列表号
- in:应用到入站接口。
- out:应用出站接口。
取消接口上的ACL应用可以使用如下命令:
Router(config-if)#no ip access-group access-list-number {in|out}
可以使用show access-lists命令查看ACL配置。
注意:不管是标准ACL或者是扩展ACL,只要应用了该规则就不可以在向里面添加新的规则了,只能是删除整个ACL。这样很不方便我们管理ACL,那么我们该这么办呢?下面我们来讲解命名访问控制列表。
(5)配置命名访问控制列表
所谓的命名控制列表就是给控制列表取个名字,而不是想上面所述的使用访问控制列表号。我们通过命令访问控制列表可以很方便的管理ACL规则,可以随便添加和删除规则,而无需删除整个访问控制列表了。
创建命名访问控制列表的语法如下:
Router(config)#ip access-list {standard|extended} access-list-name
下面是命令参数的详细说明
- standard:创建标准的命名访问控制列表。
- extended:创建扩展的命名访问控制列表。
- access-list-name:命名控制列表的名字,可以是任意字母和数字的组合。
标准命名ACL语法如下:
Router(config-std-nacl)#[Sequence-Number] {permit|deny} source [souce-wildcard]
扩展命名ACL语法如下:
Router(config-ext-nacl)#[Sequence-Number] {permit|deny} protocol {source souce-wildcard destination destination-wildcard} [operator operan]
无论是配置标准命名ACL语句还是配置扩展命名ACL语句,都有一个可选参数Sequence-Number。Sequence-Number参数表明了配置的ACL语句在命令ACL中所处的位置,默认情况下,第一条为10,第二条为20,以此类推。Sequence-Number可以很方便地将新添加的ACL语句插于到原有的ACL列表的指定位置,如果不选择Sequence-Number,默认添加到ACL列表末尾并且序列号加10。
删去以创建的命名ACL语法如下:
Router(config)#no ip access-list {standard|extended} access-list-name
对于命名ACL来说,可以删除单条ACL语句,而不必删除整个ACL。并且ACL语句可以有选择的插入到列表中的某个位置,使得ACL配置更加方便灵活。
如果要删除某一ACL语句,可以使用“no Sequence-Number”或“no ACL”语句两种方式。
将命名ACL应用于接口语法如下:
Router(config-if)#ip access-group aaccess-list-name {in|out}
取消命名ACL的应用语法如下:
Router(config-if)#no ip access-group aaccess-list-name {in|out}
4.第二题
根据ACL的知识来看,这里需要给总经理配置的规则是可以ping通其他人,但是其他人不能ping通总经理
Switch(config)#ip access-list extended VLAN2
Switch(config-ext-nacl)#deny icmp 192.168.1.0 0.0.0.255 any echo-reply
Switch(config-ext-nacl)#permit icmp 192.168.1.0 0.0.0.255 any echo
Switch(config-ext-nacl)#exit
Switch(config)#int vlan 2
Switch(config-if)#ip access-group VLAN2 in
Switch(config-if)#exit
这里通过自反ACL实现了这个功能。
但是这还不够,这仅仅是其他部门不能访问总经理。如果要总经理能够ping通其他部门还要对各个部门进行配置。所以这里顺带就完成了第三题。
5.第三题
说是只是财务部如此,但是在第一题中也说了其他部门间不能互访,所以其他部门也要按照财务部的规则来配置。那么所有部门的配置都一样了:“禁止其他部门,允许总经理”。
此处以财务部举例:
Switch(config)#ip access-list extended VLAN3
Switch(config-ext-nacl)#deny icmp 192.168.2.0 0.0.0.255 192.168.3.0  0.0.0.255
Switch(config-ext-nacl)#deny icmp 192.168.2.0 0.0.0.255 192.168.4.0  0.0.0.255
Switch(config-ext-nacl)#deny icmp 192.168.2.0 0.0.0.255 192.168.6.0  0.0.0.255
Switch(config-ext-nacl)#deny icmp 192.168.2.0 0.0.0.255 192.168.7.0  0.0.0.255
Switch(config-ext-nacl)#permit ip any any
Switch(config-ext-nacl)#exit
Switch(config)#int vlan 3
Switch(config-if)#ip access-group VLAN3 in
Switch(config-if)#exit
其他部门类似。
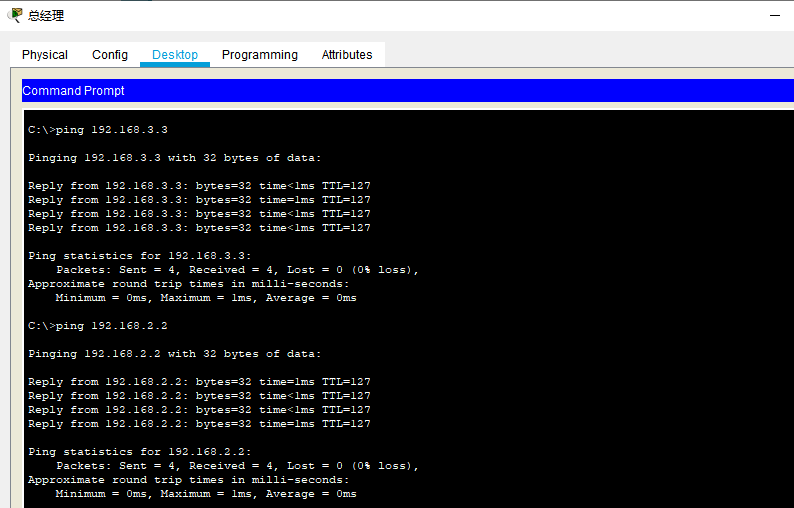
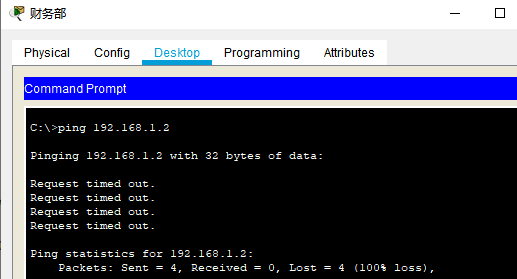
这样最终的结果就出来了,那么总经理能访问财务部、技术部等,但其他不能访问总经理。
6.第四题
之前的配置中都没有涉及到服务器,这次需要配置一下。
操作和之前一样,为vlan取一个名字,将服务器连接端口划分给vlan。再设置vlan的ip地址,然后配置ACL规则(permit ip any any)。最后将规则分配给vlan即可。
Switch(config)#ip access-list extended Server
Switch(config-ext-nacl)#permit ip any any
Switch(config-ext-nacl)#exit

Switch(config)#vlan 8
Switch(config-vlan)#name VLAN8
Switch(config-vlan)#exit
Switch(config)#int vlan 8
Switch(config-if)#
%LINK-5-CHANGED: Interface Vlan8, changed state to up

%LINEPROTO-5-UPDOWN: Line protocol on Interface Vlan8, changed state to up

Switch(config-if)#ip address 192.168.8.1 255.255.255.0
Switch(config-if)#exit
Switch(config)#int f0/1
Switch(config-if)#switchport access vlan 8
Switch(config-if)#int vlan 8
Switch(config-if)#ip access-group Server in
Switch(config-if)#exit
此时其他部门就可以连接上服务器了
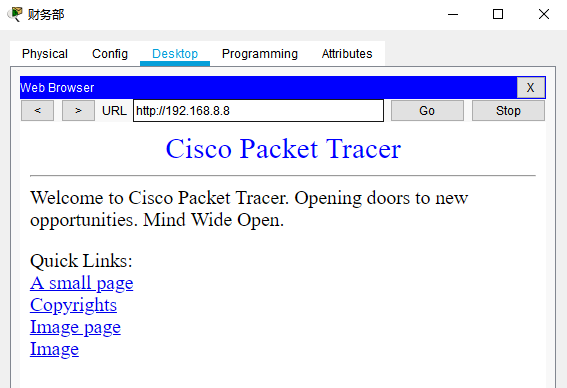
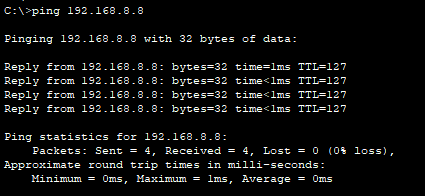
但是,总经理不能连,这是可能是因为在之前设置时采用自反ACL,导致任何没有被总经理允许的IP都无法访问。而Http又是双向连接,所以就没法显示网页了。
不信可以看看,总经理是可以ping通服务器的:
三、NAT
NAT是用来进行地址转换的,既解决了IP地址不足问题,也保护了内网安全。
1.题目要求
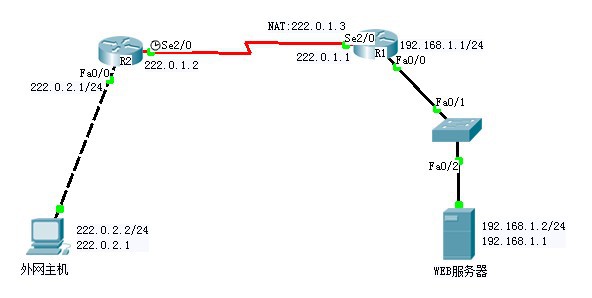
1、R1为公司出口路由器,其与外部路由之间通过V.35电缆串口连接,DCE端连接在R2上,配置其时钟频率为64000;
2、配置PC机、服务器及路由器接口IP地址;
3、在各路由器上配置静态路由协议,让PC间能相互ping通;
4、在R1上配置静态NAT;
5、在R1上定义内外部网络接口;
6、验证主机之间的互通性。
2.要点分析
这个题目的要点就在于这个静态路由协议以及内外部网络接口是怎么设置的。
3.实验过程
首先按照图中所示,连接好线,注意这里也需要 Serial串口,所以需要自己加配件WIC-2T。然后为Server-PT、PC0设置IP地址。
接下来配置R1、R2端口的IP地址。
Router(config)#host R1
R1(config)#int f0/0
R1(config-if)#ip address 192.168.1.1 255.255.255.0
R1(config-if)#no sh

R1(config-if)#
%LINK-5-CHANGED: Interface FastEthernet0/0, changed state to up

%LINEPROTO-5-UPDOWN: Line protocol on Interface FastEthernet0/0, changed state to up

R1(config-if)#int Serial 0/0/0
R1(config-if)#clock rate 64000
R1(config-if)#ip address 222.0.1.1 255.255.255.0
R1(config-if)#no sh

R1(config-if)#
%LINK-5-CHANGED: Interface Serial0/0/0, changed state to up
Router(config)#host R2
R2(config)#int Serial 0/0/0
R2(config-if)#ip address 222.0.1.2 255.255.255.0
R2(config-if)#no sh

%LINK-5-CHANGED: Interface Serial0/0/0, changed state to down
R2(config-if)#int f0/0
R2(config-if)#ip add 222.0.2.1 255.255.255.0
R2(config-if)#no sh

R2(config-if)#
%LINK-5-CHANGED: Interface FastEthernet0/0, changed state to up

%LINEPROTO-5-UPDOWN: Line protocol on Interface FastEthernet0/0, changed state to up
然后在路由器中添加路由信息。在R1中添加的是“目的地址为222.0.2.0,本地路由为222.0.1.2”。
R1(config)#ip route 222.0.2.0 255.255.255.0 222.0.1.2
同理,在R2中配置的是:
R2(config)#ip route 192.168.1.0 255.255.255.0 222.0.1.1
此时,尝试用PC0 直接连接一下服务器的地址。
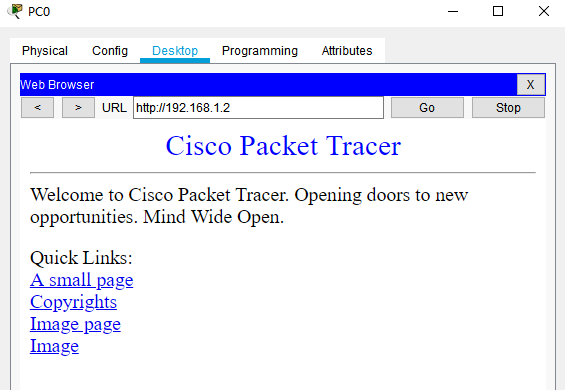
看来是连接成功,然后就是要配置NAT了,我们的目的是让PC0不访问192.168.1.2也可以访问服务器,为192.168.1.2映射一个本地的地址。
R1(config)#int f0/0
R1(config-if)#ip nat inside
R1(config-if)#int Serial 0/0/0
R1(config-if)#ip nat outside
R1(config-if)#exit
R1(config)#ip nat inside source static 192.168.1.2 222.0.1.3
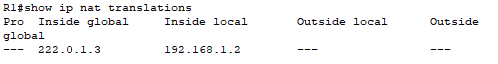
通过指令show ip nat translations,可以看到已经成功映射了。
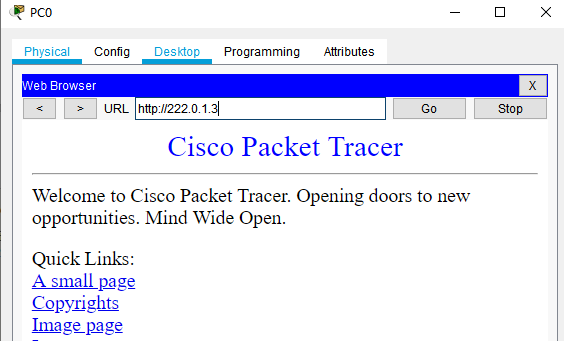
尝试用PC0访问本地的地址能不能成功访问到服务器:

 550


 扫一扫


 被折叠的 条评论
为什么被折叠?
 到【灌水乐园】发言


