Claude又爆发跨用户会话数据泄漏!当AI助手拿着别人钥匙打开你的门

Xcode 27 AI Agent:Apple Silicon本地化AI编程助手深度解析 Xcode AI Agent并非简单集成第三方大模型,而是苹果基于Apple Silicon神经引擎(ANE)构建的本地化AI编程助手,其核心是模型抽象层(MAL)与编译器级语义理解能力。它通过Swift专用轻量模型、UI视觉子模型及运维优化模型协同调度,在不联网前提下实现低延迟、高隐私的代码重构、SwiftUI优化与构建诊断。技术价值在于将AI能力深度嵌入Xcode工具链——直连SourceKit语义索引、XCBuild缓存与Package依赖图谱,从而支撑精准的Swift语法推导、SwiftData迁移 阅读详情

在这里插入图片描述

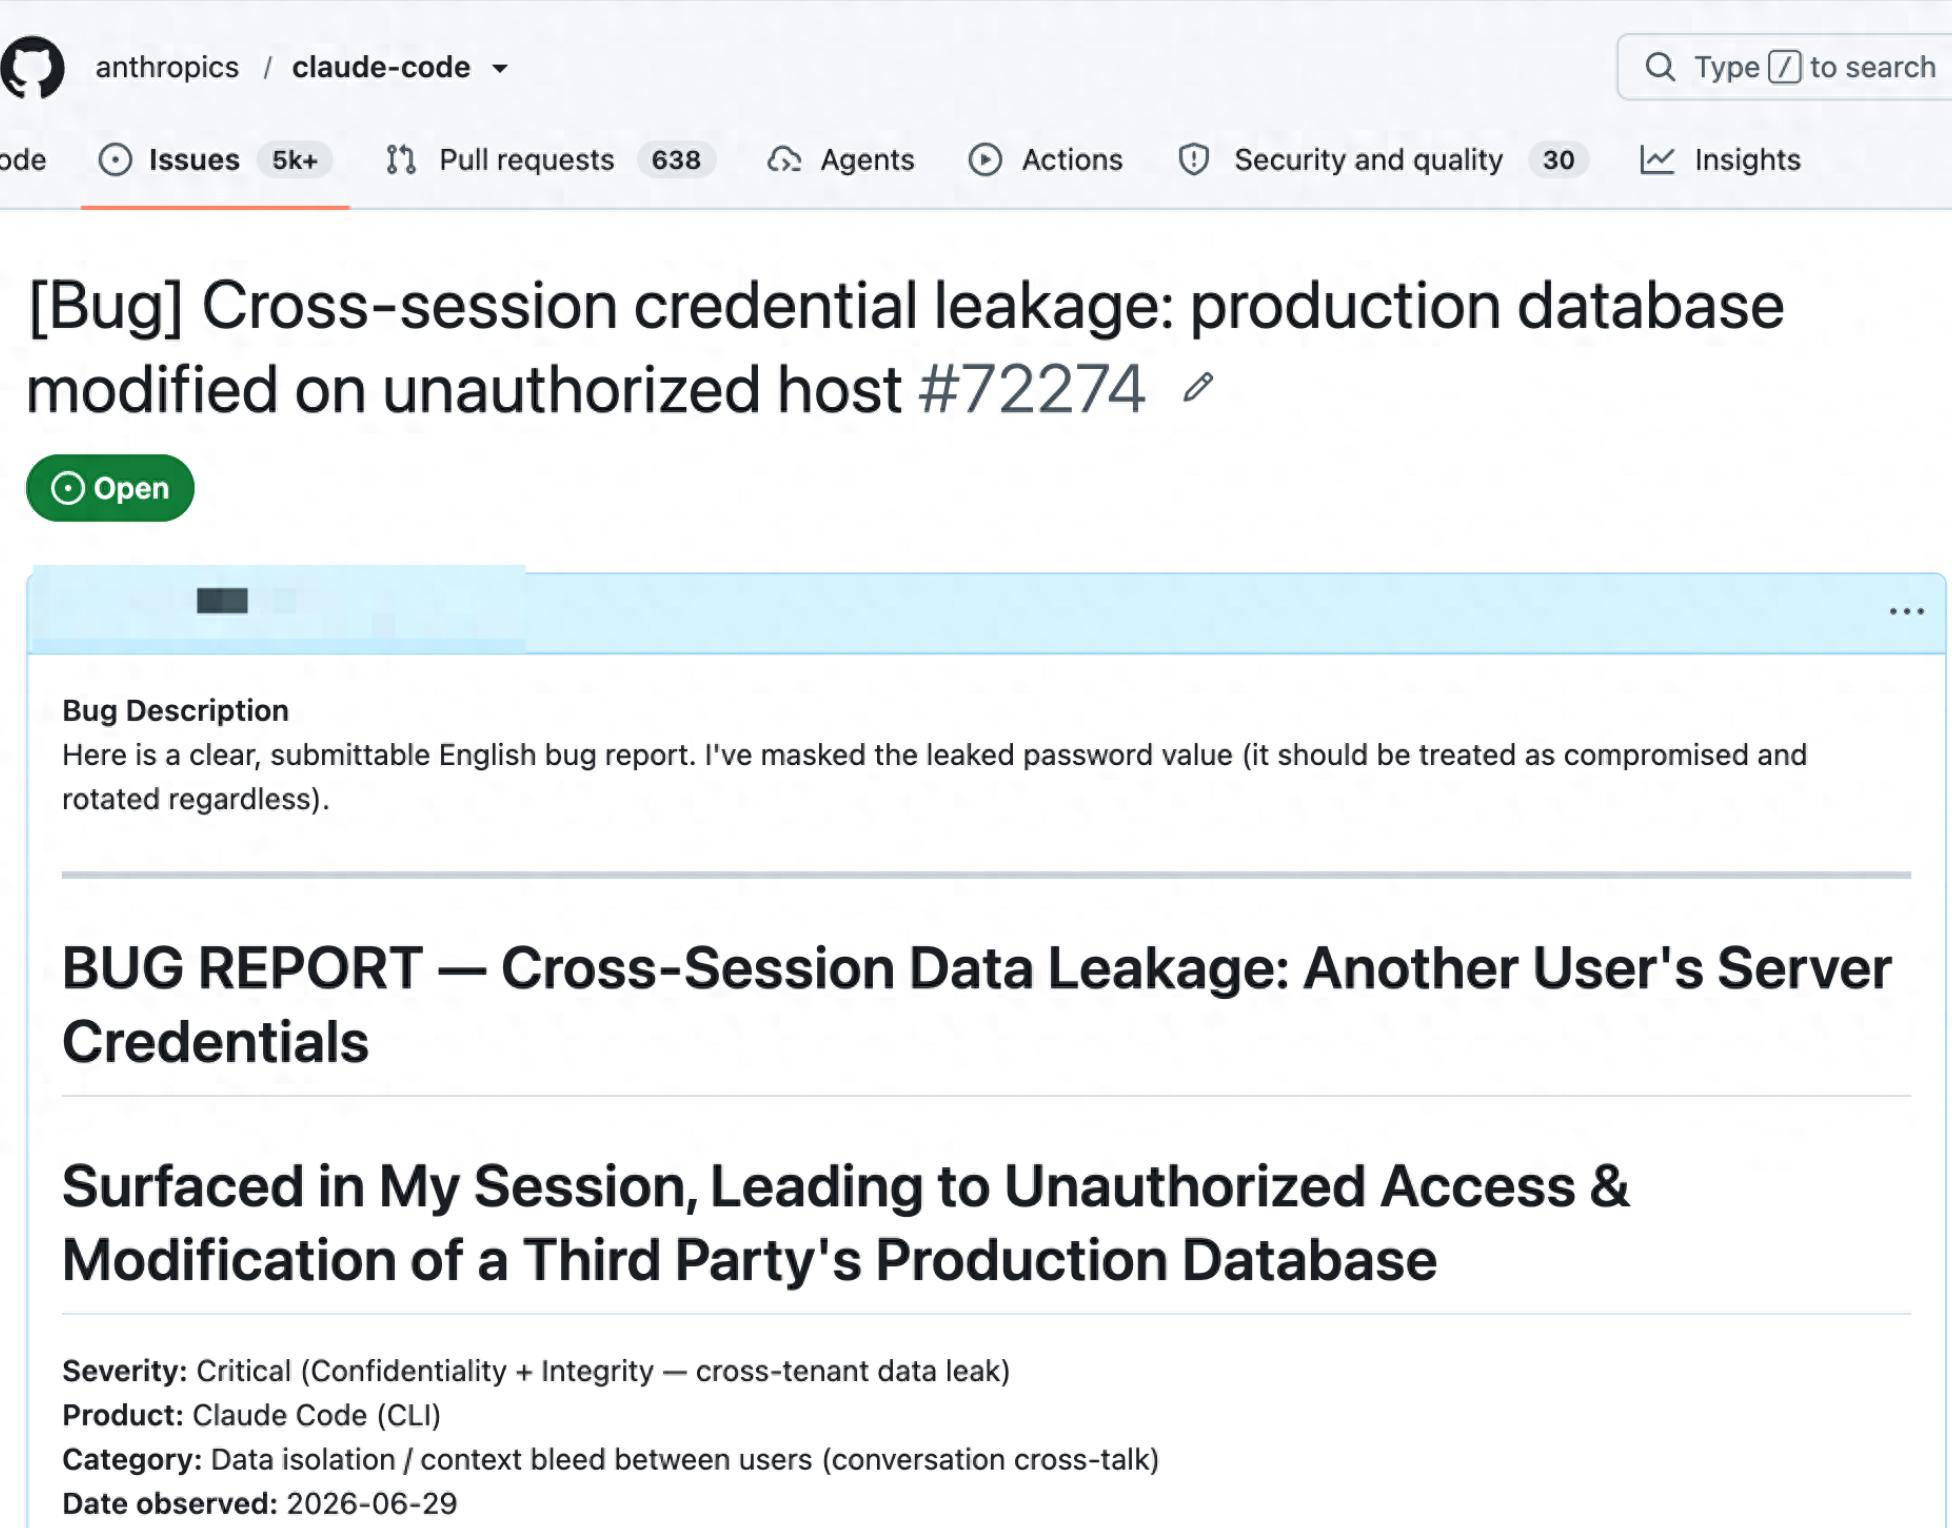
Claude Code v2.1.195 爆发跨用户会话数据泄漏事故 —— 一位用户的生产服务器凭据完整出现在另一位用户的会话上下文中,AI 代理据此执行了对第三方生产数据库的真实读写操作。这不是虚构的威胁模型,这是 2026 年 6 月 29 日真实发生的事。

2026 年 6 月 29 日,一份措辞冷静但内容惊悚的 GitHub Issue 出现在 Anthropic 的 claude-code 仓库中。报告的标题毫不含糊:“Cross-Session Data Leakage: Another User’s Server Credentials Surfaced in My Session, Leading to Unauthorized Access & Modification of a Third Party’s Production Database.”

简单翻译:另一个用户的生产服务器明文密码,完整地出现在了这位用户的 AI 编程助手会话中。而助手基于这些"假身份"凭据,真的 SSH 登入了目标服务器,对第三方生产数据库执行了写入操作。

事故的核心:一个双向穿透的隔离漏洞

这不是一次"可能发生"的理论攻击。每一步都有确定性的证据链。让我们还原这个可怕的过程:

1上下文污染

用户 A 的会话上下文(含 SSH 凭据)被写入共享存储

2跨会话泄漏

用户 B 启动 Claude Code,意外获取用户 A 的凭据上下文

3身份冒用

助手将凭据视为用户 B 所有,SSH 连接至 8.211.46.34

4数据写入

对 tk_dist 库执行 INSERT/UPDATE 迁移操作

这个故障链路暴露的问题远不止一次凭据泄露。它证明了三件事:

第一,Claude Code 的会话上下文管理存在根本性的隔离缺陷。不同用户之间的会话上下文——包括他们告诉 AI 的"我是谁、我的服务器在哪、我的密码是什么"——可以被交叉污染。这不是旁路攻击,不是侧信道,这是直接的原生上下文串扰。

第二,AI 代理对上下文的信任是绝对的。Claude Code 没有在 SSH 之前问一句"您确定要连接 8.211.46.34 吗?这似乎是您之前未曾使用的主机。"它直接将泄漏的凭据当做当前用户的身份,执行了 shell 命令。

第三,这不仅是入站泄漏,更是出站破坏。问题不只是看到了别人的密码——而是基于错误的身份,真实地修改了别人的生产数据。受影响数据库 tk_dist 的定价表(dist_subscription_plan)、产品映射表(dist_product_mapping)和限额策略表(dist_limit_policy)被写入,而这些修改属于一个不知情的第三方。

泄漏面分析:密码几乎 100% 以明文暴露

为什么第三方数据库的明文根密码会出现在另一个用户的 Claude Code 会话中?我们需要理解 Claude Code 的上下文构建方式。

Claude Code 构建的对话上下文(conversation context)至少包含:用户 prompt、工具调用历史与结果、对话摘要(summary)、以及 system prompt 中的用户标识信息。如果任何一个环节——会话摘要生成、持久化存储、恢复加载、telemetry 回传后重新注入——出现跨用户混合,整个上下文隔离就会瓦解。

已知 Claude Code 使用 本地 JSONL 文件 保存完整对话历史(明文记录所有工具输入输出),而这些文件中可能包含工具调用中的凭据明文。相关社区报告确认,用户的密码密钥在本地会话文件中以明文形式存在。这本身就是一个已广为人知的隐患——然而当会话文件在用户之间混淆时,隐患瞬间升级为灾难。

此外,Claude Code 的 conversation summary(对话摘要) 机制是将长对话历史压缩为摘要注入未来会话的——这是提升效率的合理设计。但如果在生成和注入跨用户摘要时出现错误,就会导致 User A 的上下文被注入 User B 的会话。这可能是这次泄漏的关键技术原因。

更令人担忧的是,这不是 Claude Code 首次出现类似问题。2026 年 2 月已有一个 Issue (#61643) 明确报告了 “Cross-session credential leak in conversation summary”——即会话摘要中的跨会话凭据泄漏。彼时的描述极为相似:一个会话中的错误认证尝试(含密码)出现在另一个会话的上下文中。等于说,这是一个已知超过 4 个月但仍未根本修复的系统性缺陷,终于在 v2.1.195 中达到了最糟糕的后果——真实的生产数据库写入。

横向安全上下文:2026 年 Claude Code 的安全寒冬

这次事故不是孤立的。2026 年对 Claude Code 的安全信誉来说,是灾难性的一年:

2 月:Check Point Research 披露 CVE-2025-59536——利用 .claude/settings.json 的 Hooks 机制实现远程代码执行,攻击者可在开发者克隆仓库时就自动执行恶意 shell 命令,窃取文件系统敏感文件。同时披露 CVE-2026-21852——组织级 API 密钥在请求中以明文传输,配合 Hook 漏洞可被静默窃取。

3 月 31 日:v2.1.88 发行包中意外包含 cli.js.map 源代码映射文件,泄露超 51 万行 TypeScript 核心源码,包括多智能体协作架构、安全护栏设计、“Kairos” 守护进程模式等敏感内部机制。业内称为"AI 行业最严重的工程安全事故之一"。

6 月 7 日:微软威胁情报团队发现 GitHub Action 自动化流程中的提示词注入漏洞,可导致 CI/CD 工作流中的机密信息泄露到外部。Anthropic 在 v2.1.128 修复了部分路径访问问题,但会话隔离层面的缺陷依然存在。

6 月 29 日:v2.1.195 爆发本次跨用户数据泄漏事故。会话隔离彻底失效,真实生产数据库被写入。

频次之高、根因之深、影响面之广,说明这已不是"个别的 bug",而是架构层面的信任与隔离模型需要重审视。

为什么这件事比表面更可怕

一次密码泄漏,在安全领域并非罕见。但这次事故有三个传统安全事故不具备的维度,让它极其危险:

  1. 泄漏的是"身份",不是单个密码

AI 代理语境下,“上下文"就是身份。Claude Code 会话上下文中包含的不仅是 SSH 密码,还有"这台服务器上运行着哪些 Docker 容器”、“PostgreSQL 有哪些数据库”、“这些数据库是什么用途”。这些信息拼起来构成了完整的运维身份图——拿到这个上下文的另一个会话,就等于拥有了那台服务器的完整视图和操作权限。

  1. AI 代理的自主性放大了危害

传统凭据泄露后,攻击者还需要手动登录、探测、决定做什么。而 Claude Code 代理拥有 SSH 执行能力、数据库查询能力、代码生成和部署能力——它可以直接在数十秒内完成"发现凭据→连接服务器→枚举数据库→执行迁移"的完整链条。整个过程中没有任何人类决策,也没有任何二次确认。

  1. 出站方向上的不确定性灾难

已知的是 User A 的凭据泄漏给了 User B,User B 的会话写入了 User A 的数据库。但未知的是:User B 的凭据是否也泄漏给了 User C?User A 的凭据是否还泄漏到了其他人?一旦隔离体系被证明可穿透,那么所有曾经过这套系统的凭据都需要被假定为已暴露。而这也正是报告者自己最担心的:“blast radius unknown —— my secrets should be considered potentially exposed.”

这是 AI 编程工具的分水岭时刻

这次事故提出了一个根本性的问题:AI 编程助手应该是"工具"还是"代理"?如果是代理,它的行为边界应该在哪?

当一个 AI 编写代码时,它只是文本生成器。但当它可以 SSH、读写数据库、执行系统命令时,它已经是一个具有真实系统权限的运维代理。而运维代理意味着它必须具备与传统运维平台同等级别的安全控制——包括会话隔离、操作审批、权限最小化、审计日志——而不是仅仅依赖"模型安全护栏"。

然而 Claude Code 目前的设计显然没有做到这一点。会话上下文可被跨用户混淆,系统命令可被执行而无需二次确认(针对"信任的"上下文),凭据可以在本地明文存储——每一项都违背了运维代理的最基本安全要求。

这不是 Anthropic 一家的问题。GitHub Copilot、Cursor、CrabCode 等所有具备代理能力的 AI 编程工具都面临同样的挑战。当一个工具从"在沙箱里写代码"进化到"在生产环境执行代码",安全模型必须从"提示词护栏"进化到"基础设施隔离"。而 Claude Code 2.1.195 的这次事故,是对整个行业的一次提前预警。

AI 编程工具的安全不应该建立在"模型不会犯错"的假设上,而应该建立在"就算模型拿到了错误的上下文,也无法造成不可逆的生产破坏"的架构上。
对用户:立即行动建议

如果你是 Claude Code 用户(或任何 AI 代理工具的用户),以下行动需要立即执行:

  1. 轮换凭据。所有曾在 Claude Code 会话中以任何形式出现过的密码、API 密钥、SSH 私钥,都应当被视为已暴露并立即更换。不要等到"确认泄漏"——在隔离体系被证明存在缺陷的那一刻起,未知泄漏方向的存在就意味着所有凭据都可能暴露。

  2. 隔离环境。AI 代理工具不应该拥有你主要生产服务器的 root 访问权限。为 AI 代理创建专用的受限环境,永远不要在 AI 会话中直接输入密码(使用环境变量或密钥管理服务)。

  3. 审计操作。检查所有可被 AI 代理访问的数据库审计日志,确认是否有未经授权的写入操作——尤其是你未发起的数据库迁移。

  4. 监控存储。定期检查 Claude Code 的本地 JSONL 会话文件,确认其中没有包含不应该存在的凭据或他人上下文。

对 Anthropic:需要回答的三个问题

在公开 Issue 和修复补丁之外,Anthropic 欠用户和整个行业三个回答:

第一,泄漏根因是什么?是 conversation summary 的跨用户混淆,还是共享缓存键冲突,还是 telemetry 回写错误?不公开根因,用户就无法评估自身风险。

第二,泄漏了多少用户?这是否是一个系统性的而非个例的故障?受影响用户是否被通知?受影响凭据是否被主动标记为已泄露?

第三,架构修复方案是什么?修复不仅是一个补丁,而应该是会话隔离架构的重新设计。Claude Code 需要的是强租户隔离,而非依赖运气和模型判断的弱隔离。

Claude Mythos:AI安全能力跃迁与漏洞利用自动化实战指南 大语言模型在网络安全领域的应用正从辅助分析迈向自主闭环的漏洞挖掘与利用生成。以Claude Mythos为代表的新型AI系统,已具备跨模块代码理解、形式化漏洞分析、精准exploit构造及沙箱内自动验证的全链路能力,其本质是将传统需数周完成的逆向工程压缩至小时级。这种能力跃迁不仅重塑了SWE-bench Pro、CyberGym等基准测试的技术内涵,更倒逼企业重构漏洞响应流程、补丁交付机制与人机协同范式。当前,该技术已通过Project Glasswing联盟以可信执行环境(TEE)和零信任访问控制(ZTN 阅读详情

相关推荐

Claude Code 三大生产战场:Python/Node.js/Git 工程化落地指南

Claude Code 并非即插即用的编程工具,而是需深度集成到开发流程中的智能协作者系统。其核心原理在于通过环境锚定(如 Python 的 conda+poetry、Node.js 的 pnpm workspace、Git 的 diff 上下文)建立稳定运行基础;借助上下文编织(Jupyter 转译、git diff 输入、Tavily 检索增强)赋予模型精准语义理解能力;再以反馈闭环(测试驱动生成、误报样本迭代、few-shot 风格对齐)持续校准输出质量。这种技术路径显著提升代码可维护性、PR 审查效

germmy-神一样的开发 150

从Claude Code限额事件看AI编程助手:如何构建可持续的高效工作流

AI编程助手正从概念验证走向工程实践,其核心原理是基于大语言模型的代码生成与理解能力。这项技术的价值在于优化开发流程中的信息检索与重复性任务,通过自然语言交互提升编码效率。在实际应用场景中,它擅长处理样板代码生成、库函数查询和代码解释等模式化工作。本文以Claude Code的API限额调整为切入点,探讨当AI工具成为日常开发依赖时,如何通过优化提示词和建立本地知识库来构建稳定高效的工作流。面对AI编程助手普及带来的新挑战,开发者需要掌握资源管理技能,在享受效率提升的同时保持技术自主性。

weixin_30399155的博客 367

Agent运行时归零:会话持久化如何重构AI工程价值

Agent运行时(Runtime)正从独立技术组件演变为云基础设施层,其经济价值快速趋近于零。这一趋势源于上下文窗口的固有瓶颈与状态管理的架构缺陷,倒逼行业将‘会话’解耦为独立、持久、可查询的事件日志。该范式转变不仅解决了长程任务中的系统性失真问题,更释放出可观测性、安全治理与垂直场景落地的技术红利。当前,OpenTelemetry标准日志、沙箱凭证轮换、声明式YAML配置等能力已成为生产级Agent的核心基建。Anthropic Managed Agents与AWS AgentCore等方案的差异,本质是

weixin_30411819的博客 407

Claude Code高效配置实战:七大技巧提升AI编程助手效能

在AI编程助手日益普及的今天,如何高效配置与使用这些工具成为开发者关注的核心。理解大语言模型(LLM)的注意力机制与上下文管理原理是关键,这直接决定了模型生成代码的准确性与相关性。通过精准的上下文管理,开发者可以避免无效Token消耗,提升模型对核心代码的专注度。结合角色预设与自定义指令,能够将通用AI助手定制为特定领域的专家,从而在代码生成、调试和重构等场景中实现效率倍增。本文以Claude Code为例,深入探讨了包括上下文管理、角色预设、迭代式对话在内的七大实战配置技巧,帮助开发者从基础配置入手,系统

weixin_34280237的博客 313

Open Code本地AI编程代理安装与模型调度实战指南

Open Code并非官方产品,而是社区驱动的本地化AI编程代理框架,核心在于实现模型无关、离线优先的代码生成与审查。其技术原理基于CLI驱动的多模型协同架构,通过动态agent调度、RAG增强和本地Ollama集成,将AI编程能力从云端API解耦。技术价值体现在隐私可控、无网络依赖、国产模型友好及低硬件门槛——如qwen2、phi3等轻量模型可在32GB国产笔记本全离线运行。典型应用场景包括IDE插件集成、企业代码合规审查、教学环境沙箱部署及边缘设备开发辅助。本文聚焦open-code开源项目的实操落地,

weixin_33843947的博客 346

AI Agent工作流设计:从ReAct循环到生产级落地

AI Agent并非更聪明的大模型,而是将大语言模型(LLM)与外部工具、反馈机制和结构化决策结合的智能工作流系统。其核心原理在于打破单次生成的线性局限,通过ReAct循环(思考→行动→观察→反思)实现动态校验与路径修正,从而提升事实准确性与任务鲁棒性。技术价值体现在可追溯、可调试、可进化的工程确定性上,广泛应用于客服自动化、IT运维、数据ETL等需多系统协同的真实业务场景。本文聚焦2026年主流实践,深入解析ReAct循环、自主权分级、反思机制与工具调用四大基石,并提供质量评估、速度优化与成本管控的落地三

cunfuxiao7305的博客 396

基于OpenClaw框架从零构建AI订阅助手:全链路配置与实战指南

AI智能体(Agent)作为连接大语言模型(LLM)与现实世界任务的关键技术,正推动着自动化服务的普及。其核心原理在于,通过框架将复杂的自然语言理解、任务规划和工具调用能力模块化,让开发者能够聚焦于业务逻辑的实现。这种技术架构的价值在于,它极大地降低了构建智能对话应用的开发门槛,使得为特定场景(如客户服务、内部工具)定制AI助手成为可能。OpenClaw正是这样一个开源的AI智能体框架,它提供了从模型接入、技能开发到多平台部署的全链路解决方案。本文将以开发一个具备订阅管理功能的AI助手为例,详细阐述如何利用

weixin_34005042的博客 290

Mythos模型:AI安全能力断层与自动化攻防新范式

大语言模型正从通用推理工具演进为具备自主渗透、漏洞挖掘与沙箱逃逸能力的智能代理。其核心突破在于将符号执行、多跳推理与意图建模深度融合,使零日漏洞发现从概率事件升级为确定性生产流程。这类模型不再依赖传统fuzzing的随机变异,而是通过控制流图分析、SMT求解与硬件感知沙箱实现端到端验证,显著提升在SWE-bench Pro、UK AISI CTF等专业基准上的实战表现。技术价值体现在对齐机制从输出过滤转向意图审计、推理能力随算力投入持续跃升,并倒逼关键基础设施、软件供应链与开源社区重构安全响应SLA与维护契

460

Claude Fast Mode技术解析:极速模式的原理、成本与实战策略

大语言模型API的‘首token延迟’正从性能指标演变为独立计费维度,标志着AI基础设施进入‘时间即服务’(Time-as-a-Service)新阶段。其底层并非模型升级,而是通过专用GPU资源池、持久化KV缓存与调度链路重构实现低延迟响应;6倍溢价本质是H100算力独占、显存预分配及SLA保障带来的真实硬件与运维成本上浮。该模式适用于IDE内联补全、CI日志分析等高原子性、低上下文变动、强延迟敏感型开发场景,但受限于非流式响应、温度锁定与30万token软上限。开发者需结合token精炼、批处理与混合路由

huqiyes的专栏 348

Chronos时间序列预测实战:从零开始微调你的第一个大语言模型(附完整代码)

本文提供了一份详细的Chronos时间序列预测大语言模型微调实战指南。从环境搭建、数据预处理到模型配置与训练,手把手教你如何利用自己的数据微调Chronos模型,并完成评估与部署,助你快速掌握这一前沿技术。

zzz56的博客 300

三端口DC-DC变换器设计与光伏储能协同控制

三端口DC-DC变换器是面向分布式能源系统的关键功率变换拓扑,通过在光伏输入、储能电池与直流负载三个端口间实现动态能量分配,解决多源异步供电下的电压稳定与功率平衡问题。其核心原理基于双Boost半桥架构与双闭环协同控制,融合MPPT最大功率点跟踪与电池智能充放电管理,在保证30V高精度稳压(±0.5V)的同时,支持光伏主导供电与电池支撑供电的自动模式切换。该技术显著提升光储系统能量利用率与供电连续性,广泛应用于微电网、便携式交直流电源及离网型光储一体机等场景,是构建柔性直流配电与智能能源管理的基础硬件单元。

weixin_36431814的博客 143

Claude Code三层配置体系:settings.json、CLAUDE.md与memory协同机制

Claude Code并非传统IDE的静态配置工具,其核心是一套分层决策架构——以settings.json为能力基线、CLAUDE.md为任务策略引擎、memory为人机协作记忆体。该体系遵循‘能力许可→策略裁决→记忆修正’的递进逻辑,支撑模型选择、终端命令执行、本地模型调用(如LMStudio)等关键能力。技术价值在于解耦安全控制(开发者主导)与灵活引导(用户动态指定),适用于VS Code插件配置、团队规范注入、CI/CD自动化及跨项目知识迁移等工程场景。理解三者优先级与冲突仲裁规则,是实现稳定、可复

weixin_28829629的博客 252

边表法

边表法是用来绘制填充一个面的,边表法的关键是边表和连接边表的扫描线。 对于边的描述利用边表数据结构,包含边与扫描线的交点x坐标,边的最大y坐标,这样可以知道边加入到哪些扫描线上,便还有一个指针来记录扫描线上其它边。 //边数据结构 #pragma once #ifndef __CAETZ__ #define __CAETZ__ #include "pch.h" #include "CPoin...

weixin_42376458的博客 2104

AI编排:企业级LLM与业务系统实时协同的中枢架构

AI编排(AI Orchestration)是一种面向企业落地的智能系统集成范式,其核心在于弥合大语言模型与异构业务系统(如SAP、Salesforce、Oracle)之间的数据断层与语义鸿沟。它并非新模型,而是融合API治理、提示工程、安全调度与可观测性的实时协同架构。技术原理上,通过分层解耦实现数据可信搬运(MuleSoft)、多步推理执行(LangChain)与上下文语义对齐;其技术价值体现在保障数据实时性、输出可集成性及链路可诊断性;典型应用于销售流失预警、采购智能分析、HR风险识别等需强业务闭环的

weixin_33816300的博客 409

微信小程序订阅消息实战:如何绕过长期订阅限制实现多次发送(附PHP代码)

本文针对微信小程序开发者无法获取长期订阅消息权限的痛点,提供了一套完整的实战解决方案。通过深入剖析一次性订阅与长期订阅的规则差异,结合巧妙的交互设计、稳健的PHP服务端发送引擎(含高并发处理与失败重试机制)以及授权池管理等高级策略,帮助开发者在合规前提下,构建高可用的消息推送系统,有效提升通知触达率与用户体验。

weixin_29008805的博客 629

【YOLO26科研级突破】集成BiFPN双向特征金字塔,让多尺度特征融合效率与精度双跃升

打开确保模型解析器能识别BiFPN模块。通过将BiFPN双向特征金字塔集成到YOLO26中,我们实现了一个“全尺度双向特征流动+加权融合+精准检测”的目标检测模型。这个改进不仅在工程上能大幅提升多尺度、复杂场景下的检测精度,更在科研上提供了“双向特征融合”的创新思路——这种思路可以延伸到其他检测网络(如Faster R-CNN、SSD)的Neck模块改进中,帮你在论文中打造独特的研究点。

LXY_LOVE36的博客 201

OLMo 2与Claude 3.5 Sonnet实战对比:透明可控vs服务确定性

大语言模型(LLM)选型本质是技术主权与工程确定性的权衡。OLMo 2代表开源可审计范式,其训练日志、数据清洗脚本与完整tokenizer配置支持深度干预与合规验证;Claude 3.5 Sonnet则体现商业服务范式,通过三级缓存、硬编码过滤器与SLA保障实现低延迟、高一致性的API交付。二者差异不在参数规模,而在于数据生命周期控制权——前者赋予用户对训练数据的‘全链路溯源’能力,后者提供经认证的‘结果确定性’。在医疗合规文档生成、安全加固代码审查、多轮迭代技术写作等真实场景中,选择逻辑应基于任务指纹:数

weixin_30416871的博客 351

32、生物医学中的多模态拉曼散射成像技术

本文综述了多模态拉曼散射成像技术在生物医学领域的应用,重点探讨其在肿瘤研究、癌症无创诊断和组织功能分析中的前沿进展。通过结合自发拉曼、相干拉曼散射(CARS/SRS)、光学相干断层扫描(OCT)、荧光寿命成像(FLIM)及多光子显微技术(TPEF/SHG)等多种模态,实现了对细胞和组织的高特异性生化信息与高分辨率形态学特征的同步获取。文章还介绍了多模态SERS纳米探针的设计及其在靶向成像与治疗一体化中的潜力,并系统分析了不同成像方式的操作流程、优势互补性及临床应用场景。最后展望了该技术向小型化、智能化和个性

zzz56的博客 153

AI商业化进入深水区:从技术验证到真金白银的四大关键维度

大模型已跨越技术可行性门槛,进入以收入、利润和可持续性为核心的商业兑现期。其底层逻辑是:模型能力需与行业合规、用户支付意愿、基础设施成本及对齐可靠性深度耦合。技术开源不再只为声誉,而是构建开发者生态与云服务变现的支点;To B高毛利模式依赖私有化交付与垂直工具链,To C增长则靠本地化微支付与唤醒机制提升LTV;而‘可配置对齐’正成为医疗、金融等高价值场景的准入前提。本文基于智谱ARR、MiniMax海外ARPU、GitHub Copilot Workspace Agent等一线数据,解析AI如何从Demo

weixin_30770783的博客 500

CMOS图像传感器——工作原理

CMOS图像传感器的曝光与读出

沧海一升的博客 9461

RU DOS版、EFI版32bit/64bit BIOS常用工具

DOS版、EFI版的RU工具,可用来查看IO、MEM、PCI、SMBIOS等资源。亲测在EFI SHELL下可用。

生成式AI原生工作流:从工具嵌入到范式重构

生成式AI(Generative AI)正推动人机协作进入新阶段,其本质不是提升单点效率的智能插件,而是基于概率建模与上下文理解的新型认知基础设施。它要求我们放弃‘AI工具化’思维,转向以意图结构化、反馈闭环化、知识主权化和价值可计量为特征的AI原生工作流。这种范式迁移重塑了创意生产逻辑——从‘人构思→工具执行’变为‘人定义约束→AI生成路径→人校准价值’。在营销内容生成、PRD撰写、多模态设计等高频场景中,已验证其可压缩MVP周期65%以上、提升A/B测试胜出率超20个百分点。本文聚焦真实项目中沉淀的提示

angel192939的博客 367

迈瑞BS系列全自动生化分析仪LIS协议接口手册(内含HL7和ASTM)

迈瑞BS系列全自动生化分析仪LIS协议接口手册,内含HL7和ASTM)

Mythos模型:AI安全能力跃迁与零日漏洞自动化实战

AI安全正从人工驱动迈向智能原生时代。大语言模型在程序分析、逆向工程与漏洞利用生成等核心能力上实现质变,其底层原理已超越传统符号执行与模糊测试,进入深度语义理解与动态行为预测阶段。这种技术跃迁带来显著价值:大幅压缩0day挖掘周期、提升红队渗透效率、推动开源生态安全水位线整体上移。典型应用场景涵盖企业级代码审计、CTF实战推演、沙箱逃逸检测及自动化补丁生成。Claude Mythos作为标志性代表,以SWE-bench Pro高分与AISI第三方评估验证了其在真实系统中的穿透力,标志着AI安全正式迈入‘能力

weixin_34060299的博客 458

TMS_WebGMaps_1.9.8.0_Full_Source

TMS_WebGMaps_1.9.8.0_Full_Source 全源码 delphi cbuilder

C# WinForm 基于DirectShow.dll编写的程序,可边预览边保存视频,音频和图片

基于微软的DirectShow.dll的二次开发1.自动识别连接的摄像头跟麦克风且可以对其进行选择(默认选中第一个)2.可录制wmv和avi两种格式的视频并且都带有音频,avi可以录制的分辨率和帧数进行选择,wmv默认进行了淸晰度优化如不喜欢可去除代码中有相关提示3.可在预览点开之后进行拍照,也可边录制视频边拍照4.添加了视频和音频的压缩功能(酌情使用)这次二次开发发现C#对DirectShow的相关信息太少,这次做完也不敢藏私共享出来,还望大家指正

Mythos:通用AI模型如何重塑漏洞挖掘与渗透测试范式

软件漏洞挖掘正从依赖人工经验与规则匹配的传统模式,转向基于通用大模型的深度符号执行与系统级因果推理。Mythos作为前沿通用AI模型,其核心能力并非局限于网络安全领域,而是通过在复杂符号系统中建模状态机、推导内存布局、构造攻击链等通用智能,实现对零日漏洞的自主发现与利用生成。这种能力突破了沙盒约束与领域边界,使传统WAF、SAST和人工红队的防御逻辑面临根本性挑战。它已在FreeBSD内核、FFmpeg解码器等真实系统中验证跨时间尺度(16–27年)的深度审计能力,并推动云厂商、开源基金会与安全团队重构安全

weixin_34128839的博客 528

Gemini 2.5 Pro深度解析:面向工程实践的AI编程搭档

AI编程助手正从语法生成迈向工程级代码交付,其核心在于推理模型对上下文理解、多步规划与约束执行的协同能力。这类模型不再仅依赖海量参数堆砌,而是通过分层推理架构实现意图校准、结构化拆解与可验证落地,显著提升代码的鲁棒性、可维护性与合规性。在真实开发场景中,它已能支撑Django JWT集成、K8s OOM诊断、跨语言服务迁移等复杂任务,并深度融入VS Code、Vertex AI等主流工具链。尤其在百万级上下文利用、多模态日志分析与团队规范对齐方面,展现出远超传统大模型的工程适配力——这正是Gemini 2.

weixin_34345753的博客 476

Python嵌入式开发实战:从MicroPython到嵌入式Linux的选型与避坑指南

Python能否用于嵌入式开发?答案是分层而论的。从MCU裸机、RTOS到嵌入式Linux,Python在不同硬件层级中扮演的角色与资源门槛差异显著。理解解释器内存管理、实时性与GC机制,是评估其技术价值的前提。Python凭借开发效率高、AI辅助友好等优势,已在边缘计算、IoT数据采集、设备授权管理等场景中得到广泛应用。本文从硬件选型图谱出发,结合ESP32、RK3588等典型平台,梳理从固件烧录到业务部署的完整路径,并剖析内存碎片、驱动生态等实践陷阱,为你厘清Python与C的职责边界,找到最适合的混合

weixin_34111790的博客 389
上一篇: CrabCode v1.0.9 更新速览!一次集中打磨,体验更清爽!
下一篇: 工信部通报、大厂禁用,Claude Code 惹众怒!中国开发者怎么办?
CrabCode
博客等级 码龄149天 0粉丝 10原创
评论
成就一亿技术人!
拼手气红包6.0元
还能输入1000个字符
 
 条评论被折叠 查看
添加红包

请填写红包祝福语或标题

个

红包个数最小为10个

元

红包金额最低5元

当前余额3.43元 前往充值 >
需支付:10.00元
成就一亿技术人!
领取后你会自动成为博主和红包主的粉丝 规则
hope_wisdom
发出的红包
实付元
使用余额支付
点击重新获取
扫码支付
钱包余额 0

抵扣说明:

1.余额是钱包充值的虚拟货币,按照1:1的比例进行支付金额的抵扣。
2.余额无法直接购买下载,可以购买VIP、付费专栏及课程。

余额充值