


网安牛马初入甲方,领导让自由发挥该咋办?
前言
牛马攻防两头忙,口令未修先背殃。
甲方催报急如火,乙方得分泪两行。
靶标内网似开荒,一宿无洞心发慌。
fortify开震天响,代码如山无洞藏。
我本菜鸡何惧指,0分交付又何妨?
降薪调岗心如水,解甲归田找蓝翔~~
前些天有兄弟跟熊猫吐槽,说他从乙方跳槽到了某个ToB业务的甲方安全部(安全规模5人),入职半个月了,领导没咋分配他工作,就是让他自己根据公司业务进行安全赋能…
两周过去了,那个兄弟赋能没赋明白,王者荣耀反倒上了50星,他担心再这样下去他只能拿着大礼包回家上百星了,所以咨询熊猫出入甲方安全可以主动挖掘哪些安全类工作进行“赋能”~~

熊猫今天就简单唠唠网安牛马初入甲方之后能干点啥~~

正文
关于甲方安全和乙方安全的区别,甲方安全更注重通过信息安全技术来确保自身业务的信息安全,主张创新增效。

说人话就是最好1个人能干10个人的活…熊猫就简单推荐几个新人好上手的工作,纵深防御以后再说,分别是外网暴露面降低、漏洞提交优化、企业网安能力认证…
外网暴露面降低
初入甲方安全,兄弟们大概率会紧盯着各业务上报的资产清单去渗透,这些都是各业务随便上报的,在甲方安全初期,基本不会限制外网权限,所以很多员工个人搭建的测试服务都会跑在外面…
所以紧盯这些是远远不够,如果只是紧盯着这些资产,按部就班的进行渗透测试,漏洞产出很低并且容易爆雷,所以熊猫推荐小白入职可以先通过外网去搜集公司对外资产信息然后同步运维的DNS记录…
至于怎么搜索,东西就多的是了,以FOFA的引擎为例,熊猫推荐个工具~~
项目地址:https://github.com/EASY233/Finger
这个工具比较简单,就是调用FOFA的秘钥信息进行关键字资产提取~
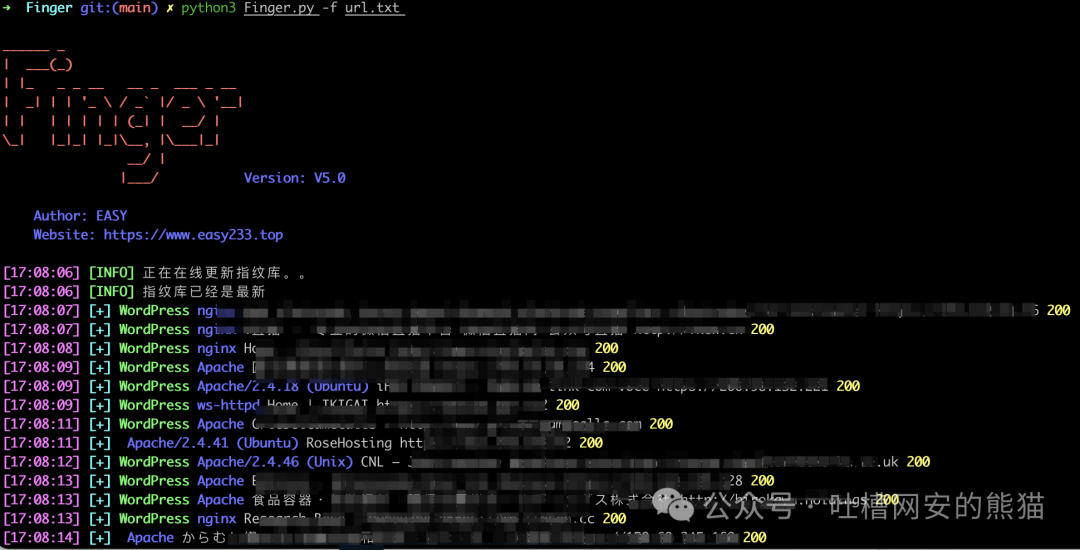
最后可以生成个报告,去做筛选…
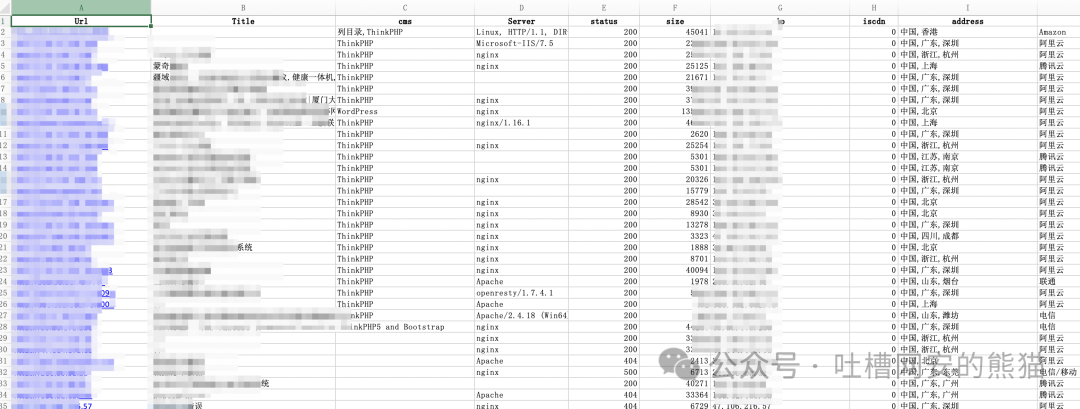
外网资产清单:有了外网搜集到的域名资产,然后同步运维部门的DNS解析记录,做出一个域名清单,然后使用nuclei、awvs之类的扫描器铺开了扫描漏洞,之后进一步核实误报…

非生产环境转内网:在把所有漏洞情况搜集到之后,就需要把一些非生产的测试环境、开发环境、镜像环境做一个梳理,然后开会沟通转内网(这样很多漏洞优先级就降低了,牛马短期不会为了修复漏洞而加班~~
WAF防护:拿到了漏洞和外网资产清单还没完,大批量的漏洞开发肯定是不愿意修复的开发表示
所以这个时候WAF就派上用场了,如果公司很有预算,原生云WAF是最完美的,直接把正式环境对外的资产导入进去防护就行,但是如果公司没有WAF,那就需要本地化部署一下开源的WAF工具,把这些域名放到上面去监控了~~
长亭雷池WAF部署:推荐使用长亭的雷池社区版本~~
项目地址:https://docs.waf-ce.chaitin.cn/zh/%E4%B8%8A%E6%89%8B%E6%8C%87%E5%8D%97/%E5%AE%89%E8%A3%85%E9%9B%B7%E6%B1%A0
部署起来还是比较简单的,大家按照教程走就行,实在不行就问AI~~
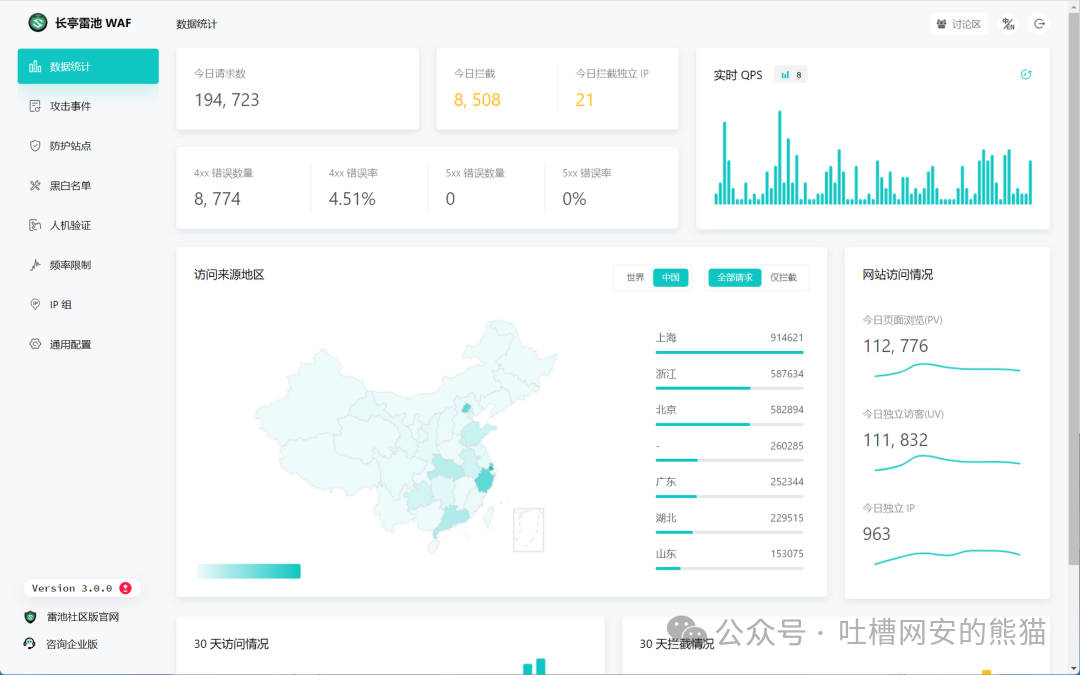
非生产环境也转内网了,对外资产也上WAF防护了,你以为就结束了吗?

域名防护完事了,服务器你弄了吗?
服务器安全策略:企业开发部门人员在调试项目时,很多人会在服务器上启很多服务,或者开源,或者社区版,也未必会做域名解析,那这些服务器跑在外网是相当容易爆雷的,这个时候就需要网安牛马做一些工作了…

服务器漏洞整改:推荐跟上面的流程一样,把外网爬取到的IP信息和运维提供的信息做整合,然后继续漏洞扫描,整理出来清单之后,排除误报,去整改、下架…

服务器端口安全管理:所有的服务器使用Nmap扫描一下服务器列表的txt就可以,Nmap扫描结果通常是个XML文件,不方便浏览,所以熊猫推荐几个脚本,做一个扫描结果优化~~
https://github.com/ssjt21/parser_nmap_xml_2_Excelhttps://github.com/sp4rkw/NmapToExcelhttps://github.com/chuanwei/nmaptocsvNMAP扫描结果优化后如下
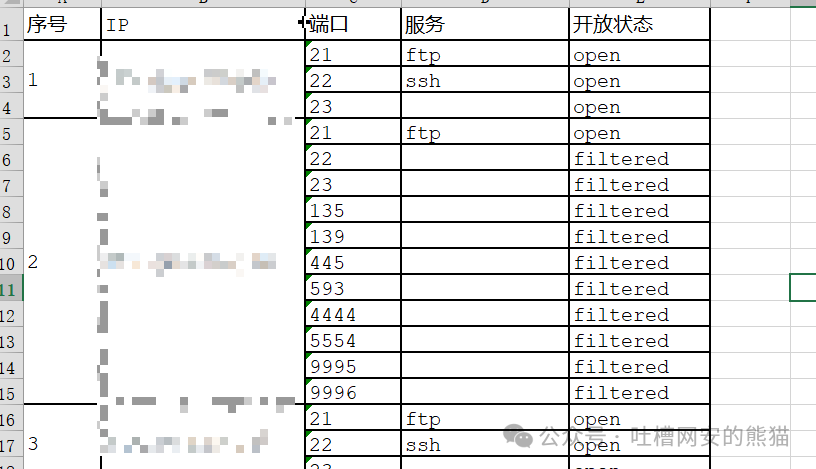
如上是Nmap扫描结果美化后的表格,高危端口需要整改,如果是云资产推荐在云控制台制定一个单独的信息安全管理策略,批量整改即可
弱口令扫描:另外端口爆破也可以用这个工具(弱口令检测的工具多得很,有一个就行)~~
https://github.com/CTF-MissFeng/NmapBrutes
扫描结果是这样的~~
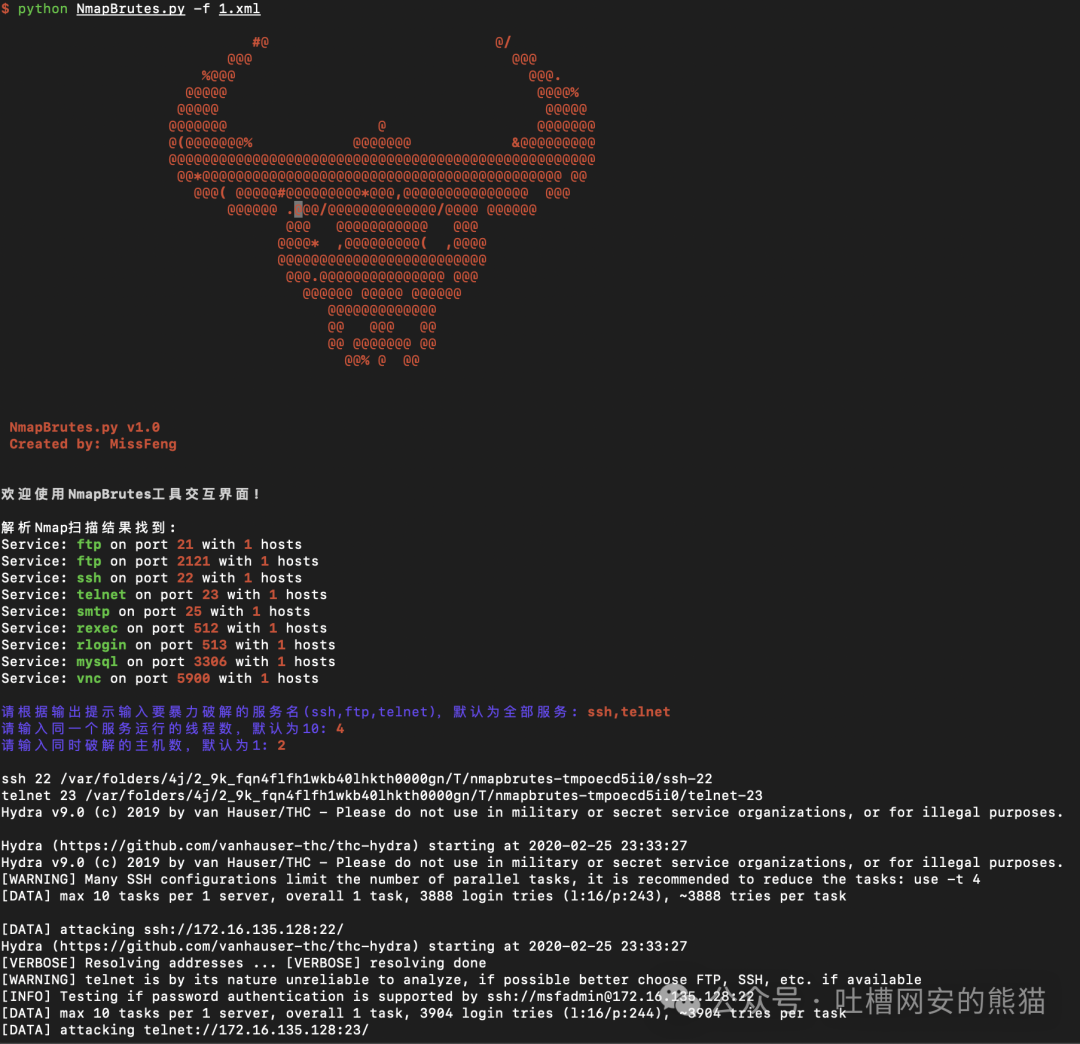
输出结果
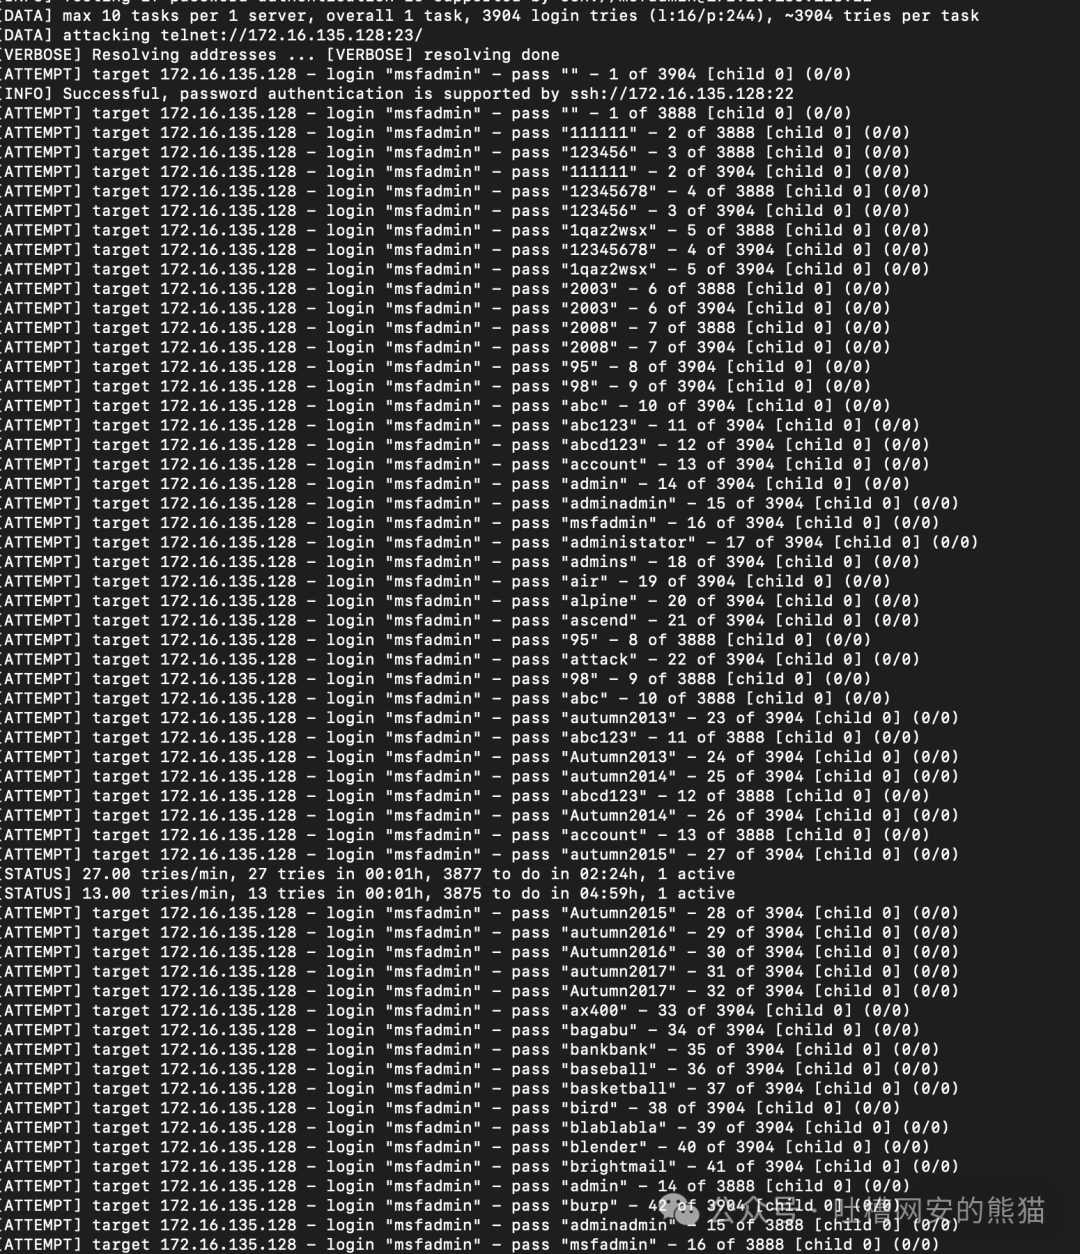
当然还有其他扫描工具,大家就随机挑选就可以了~~
在这里有个小推荐,如果漏洞产出不大,可以在高危端口整改之前扫描一下端口漏洞,记录好之后再去统一整改,既节省了工作量,又有漏洞产出美滋滋
外网权限使用流程建立:所有口子都收紧了之后推荐在OA上制定一个流程,嵌入在运维的域名审批、服务器审批构建流程中,安全部门做审核处理,没业务必须情况资产尽量都不对外,口子越小,爆雷越少~~~

域名下架流程建立:在外网申请中添加一条说明,那就是外网权限开放时间,如果是短期内使用,应在OA上制定一个资产下架流程,项目结束的资产应及时下架,要不然咱们这边收口子,那边又留口子,等于白干~~~

除此之外呢,外网还可以部署一些资产监控的东西,比如Github监控、外网资产周期扫描等等,项目地址如下~~
Github监控:https://github.com/0xbug/Hawkeye企业外网资产周期扫描:https://github.com/ATpiu/asset-scan
当然,外网暴露不只是这么多内容,还有很多姿势,但是指望熊猫一篇文章就说完,那肯定是现实的

漏洞提交优化
在甲方工作,很多时候测的漏洞在述职的时候不会单独拿出来,都是以数据的形式展示,类似如下~~

任你挖到多牛逼的漏洞,基本都是落成一个简单的数字,所以在甲方做安全一定要搞一些能让产出更有冲击的工作~~~

比如,公司没有专门的漏洞管理平台,你自己搞了一个漏洞管理平台,听着是不是很有冲击,即优化了流程,又带来了创新,关键是你还没花钱~~降本增效全都有了,何乐而不为?
**开源漏洞管理平台部署:**推荐个开源漏洞管理平台项目~~
https://github.com/creditease-sec/insight2
这个docker部署也可以,本地化部署也可以,python的代码让AI有了用武之地,基本小问题交给AI改就行~~~

然后关联到咱们自己的工单上,把通知推送到钉钉或者邮箱,说咱们深度自研一个降本增效的安全管理平台不为过吧~~
建立安全评估流程:除此之外还可以创建一些安全评估流程,嵌入在项目平台立项阶段,再确认排期的时候需要加入安全迭代评审,然后漏洞附上咱搭建的平台,就闭环了~~~
当然还可以建立一些知识库,比如应急响应流程、安全测试流程、漏洞挖掘工具集…尽情发挥想象~~~
有位伟大的网安牛马说过:别太追求完美,先做出一摊屎,然后慢慢改~~~
企业安全预警
基本甲方安全都会有个应急响应的群,这个时候想做出一些东西,自然是自动化推送更有冲击力了,每天定时发送安全报警,别管是不是误报,是不是跟自己有关,都会给你的工作量展示的更有冲击~~

**漏洞预警通知:**这个github有开源项目,基本都支持推送到钉钉、飞书、企业微信这种OA平台,熊猫推荐项目如下~~
https://github.com/zema1/watchvuln

部署贼简单,小白专用,想功能更全面就自己起一个数据库做增量存储,网页登录还能看一下预警的记录~~
**蜜罐报警通知:**蜜罐这个大家都不陌生,熊猫就推荐这个项目吧~~至于部署和使用,有很多大佬都发过文章,熊猫就不多说了
https://github.com/hacklcx/HFish
部署后效果如下

Github预警通知:除了以上内容呢,外网还可以部署一些资产监控的东西,比如Github监控、外网资产周期扫描等等,项目地址如下~~
Github监控:https://github.com/0xbug/Hawkeye企业外网资产周期扫描:https://github.com/ATpiu/asset-scan
如图是Github监控部署后的结果~~

如果有精力,可以把这些所有的服务都串在一个B端,做统一管理,对外生成一个安全SOC平台,或者安全中台,简直起飞~~

当然还有一些安全小贴士、安全意识宣贯的邮件推送、培训平台,多得很,就不一一赘述了,感兴趣的搜一搜可以玩一玩~~~
企业网安能力认证
这一部分就要稍微考验一下你的人脉了,说到网安认证,基本绕不开那几家机构,比如网络空间安全学会、信通院、计算机协会…

与这些机构牵上线之后,就定期关注他们的文章、或者活动,着重关注如下活动:网安最佳实践案例、网安相关团体标准参编、网安数据安全评选…

所有的都报名,渠道硬的就基本能安排上,不硬的就多沟通,多帮忙协调,没准就降低收费,小钱办大事,搞到几个公司级别的认证,领导一定对你刮目相看~~~~
总结
除了以上内容之外,甲方安全可以做一些合规类工作,比如GDPR测评、数据安全自评估、网数合规…

还可以做一下SDL的工作,比如部署一些开源的IAST、SCA、RASP…

总之甲方安全的工作其实有很多可以自己玩,并非一定需要预算和资源,熊猫认为最主要的就是别守着自己渗透的那点一亩三分地,多学一些姿势,多解锁一些技能,未来直接起飞~~~
学习资源
如果你是也准备转行学习网络安全(黑客)或者正在学习,这里开源一份360智榜样学习中心独家出品《网络攻防知识库》,希望能够帮助到你
知识库由360智榜样学习中心独家打造出品,旨在帮助网络安全从业者或兴趣爱好者零基础快速入门提升实战能力,熟练掌握基础攻防到深度对抗。
01 内容涵盖


ps:网上虽然也有很多的学习资源,但基本上都残缺不全的,这是我们和网安大厂360共同研发的网安视频教程,之前都是内部资源,专业方面绝对可以秒杀国内99%的机构和个人教学!全网独一份,你不可能在网上找到这么专业的教程。
内容涵盖了入门必备的操作系统、计算机网络和编程语言等初级知识,而且包含了中级的各种渗透技术,并且还有后期的CTF对抗、区块链安全等高阶技术。总共200多节视频,200多G的资源,不用担心学不全。




 693


 扫一扫


 被折叠的 条评论
为什么被折叠?
 到【灌水乐园】发言


