burpsuite怎么抓包?burpsuite下载安装使用教程,收藏这篇就够了

【工具使用】BurpSuite抓包工具使用详解 Burpsuite是一个用于测试Web应用程序安全性的图形化工具。该工具使用Java编写,由PortSwigger Web Security开发。该工具有三个版本。可以免费下载的社区版、专业版和试用后可以购买的企业版。社区版减少了许多功能。它是为网络应用程序安全检查提供全面解决方案而开发的。 阅读详情

介绍

本文为BurpSuite破解全平台通用,并且至今通用,配置简单,笔者通过阅读其他作者教程浓缩为本篇教程

下载

首先前往官网下载,下列为下载链接,选择最新版即可。https://portswigger.net/burp/releases下载windows版本和jar版本

接下来需要下载破解的java agent程序,下列为下载链接,点击页面中的BurpLoaderKeygen.jar下载。由于原作者被portswigger发通告,下载地址在作者创建的tg中,可通过下列首页中tg地址跳转。或者点击该tg地址https://t.me/BurpLoaderKeygen。(此网址需要下载其他软件,且比较难获取,备用地址:https://files.cnblogs.com/files/blogs/543589/BurpLoaderKeygen.zip)

https://github.com/h3110w0r1d-y/BurpLoaderKeygen/releases

配置

打开你的安装目录(我的是C:\Users\20280\AppData\Local\Programs,显示隐藏文件夹),在安装目录中使用任意文本编辑器打开BurpSuitePro.vmoptions

在文件最后追加下列配置内容,其他内容不需要修改。

--add-opens=java.base/java.lang=ALL-UNNAMED   --add-opens=java.base/jdk.internal.org.objectweb.asm=ALL-UNNAMED   --add-opens=java.base/jdk.internal.org.objectweb.asm.tree=ALL-UNNAMED   --add-opens=java.base/jdk.internal.org.objectweb.asm.Opcodes=ALL-UNNAMED   -javaagent:BurpLoaderKeygen.jar   -noverify   


将上述下载的BurpLoaderKeygen.jar放在安装目录下,然后打开命令提示符cmd,复制下述命令

`C:\Users\20280\AppData\Local\Programs\BurpSuitePro\jre\bin\java.exe -jar C:\Users\20280\AppData\Local\Programs\BurpSuitePro\BurpLoaderKeygen.jar`  


下图为打开的破解程序,这里可以自定义licensed用户名,可以填写你的昵称或者不填写都可。复制左边License内容,此时不要关闭该程序,后续依旧要使用

使用正常方式打开Burp Suite Professional,然后将上述复制的license粘贴到文本框中。点击next。

随后点击Manual antivation。

点击Copy reuqest,或复制左边框中内容。

回到破解程序中,将剪切板内容复制到Activation Request中,得到Activation Response复制该内容

点击Paste response,或将剪切板内容复制到左边框中,点击next

随后破解成功,按照常规流程进入Burp即可,后续Mac直接在启动台正常启动即可,Windows也同样使用正常方式启动即可,无需再次操作 参考文件:https://ccalt.cn/2023/04/04/BurpSuite%E5%85%A8%E5%B9%B3%E5%8F%B0%E7%A0%B4%E8%A7%A3%E9%80%9A%E7%94%A8-%E8%87%B3%E4%BB%8A%E5%8F%AF%E7%94%A8/

使用

edge浏览器代理设置和Burp代理设置一致 打开Burp,保持intercept is off(只有打开Burp,浏览器搜索才会有响应,否则没有数据);之后搜索目标网页比如携程,出现想要抓取的搜索结果后打开intercept,在HTTP histrory中查看抓包结果。以m.ctrip.com作为测试

url有traceid,traceid中前面一串数字固定,中间是时间戳,最后似乎是进程号;请求参数有key,fp.(暑假自学一下js解密)

写在开篇

笔者本人 17 年就读于一所普通的本科学校,20 年 6 月在三年经验的时候顺利通过校招实习面试进入大厂,现就职于某大厂安全联合实验室。

我为啥说自学黑客&网络安全,一般人我还是劝你算了吧。因为我就是那个不一般的人。
在这里插入图片描述

首先我谈下对黑客&网络安全的认知,其实最重要的是兴趣热爱,不同于网络安全工程师,他们大都是培训机构培训出来的,具备的基本都是防御和白帽子技能,他们绝大多数的人看的是工资,他们是为了就业而学习,为了走捷径才去参加培训。

而我进大厂主要是靠自学内推进来是,当时我才20岁,基于对脚本小子的热爱,我每次工作做完了,就天天抱着本书看,甚至不会计较和主动研究各个技术和包揽一些任务(和大多数躺平族不一样),可能还是觉得自己不足,我又把tcp/ip协议大全,路由交换°这些基础啃了一遍,c++都学了一阵子。基于自己的学校出身,我身上也不可避免存在一些自卑心理,老觉得自己是野路子出来,想游击队变正规军系统的梳理。我近个月还在看php(对就是那个最好的编程语言)、后续我也打算在看http权威指南。工作之余还把几个厂家的设备也主动请缨的摸熟了,可能我身上的这些“匠心”的精神。这就是我不一般的表现吧!

网络安全学习路线&学习资源

在这里插入图片描述

网络安全的知识多而杂,怎么科学合理安排?

下面给大家总结了一套适用于网安零基础的学习路线,应届生和转行人员都适用,学完保底6k!就算你底子差,如果能趁着网安良好的发展势头不断学习,日后跳槽大厂、拿到百万年薪也不是不可能!

初级网工

1、网络安全理论知识(2天)

①了解行业相关背景,前景,确定发展方向。
②学习网络安全相关法律法规。
③网络安全运营的概念。
④等保简介、等保规定、流程和规范。(非常重要)

2、渗透测试基础(一周)

①渗透测试的流程、分类、标准
②信息收集技术:主动/被动信息搜集、Nmap工具、Google Hacking
③漏洞扫描、漏洞利用、原理,利用方法、工具(MSF)、绕过IDS和反病毒侦察
④主机攻防演练:MS17-010、MS08-067、MS10-046、MS12-20等

3、操作系统基础(一周)

①Windows系统常见功能和命令
②Kali Linux系统常见功能和命令
③操作系统安全(系统入侵排查/系统加固基础)

4、计算机网络基础(一周)

①计算机网络基础、协议和架构
②网络通信原理、OSI模型、数据转发流程
③常见协议解析(HTTP、TCP/IP、ARP等)
④网络攻击技术与网络安全防御技术
⑤Web漏洞原理与防御:主动/被动攻击、DDOS攻击、CVE漏洞复现

5、数据库基础操作(2天)

①数据库基础
②SQL语言基础
③数据库安全加固

6、Web渗透(1周)

①HTML、CSS和JavaScript简介
②OWASP Top10
③Web漏洞扫描工具
④Web渗透工具:Nmap、BurpSuite、SQLMap、其他(菜刀、漏扫等)

恭喜你,如果学到这里,你基本可以从事一份网络安全相关的工作,比如渗透测试、Web 渗透、安全服务、安全分析等岗位;如果等保模块学的好,还可以从事等保工程师。薪资区间6k-15k

到此为止,大概1个月的时间。你已经成为了一名“脚本小子”。那么你还想往下探索吗?

【“脚本小子”成长进阶资源领取】

7、脚本编程(初级/中级/高级)

在网络安全领域。是否具备编程能力是“脚本小子”和真正黑客的本质区别。在实际的渗透测试过程中,面对复杂多变的网络环境,当常用工具不能满足实际需求的时候,往往需要对现有工具进行扩展,或者编写符合我们要求的工具、自动化脚本,这个时候就需要具备一定的编程能力。在分秒必争的CTF竞赛中,想要高效地使用自制的脚本工具来实现各种目的,更是需要拥有编程能力.

零基础入门,建议选择脚本语言Python/PHP/Go/Java中的一种,对常用库进行编程学习; 搭建开发环境和选择IDE,PHP环境推荐Wamp和XAMPP, IDE强烈推荐Sublime; ·Python编程学习,学习内容包含:语法、正则、文件、 网络、多线程等常用库,推荐《Python核心编程》,不要看完; ·用Python编写漏洞的exp,然后写一个简单的网络爬虫; ·PHP基本语法学习并书写一个简单的博客系统; 熟悉MVC架构,并试着学习一个PHP框架或者Python框架 (可选); ·了解Bootstrap的布局或者CSS。

8、超级网工

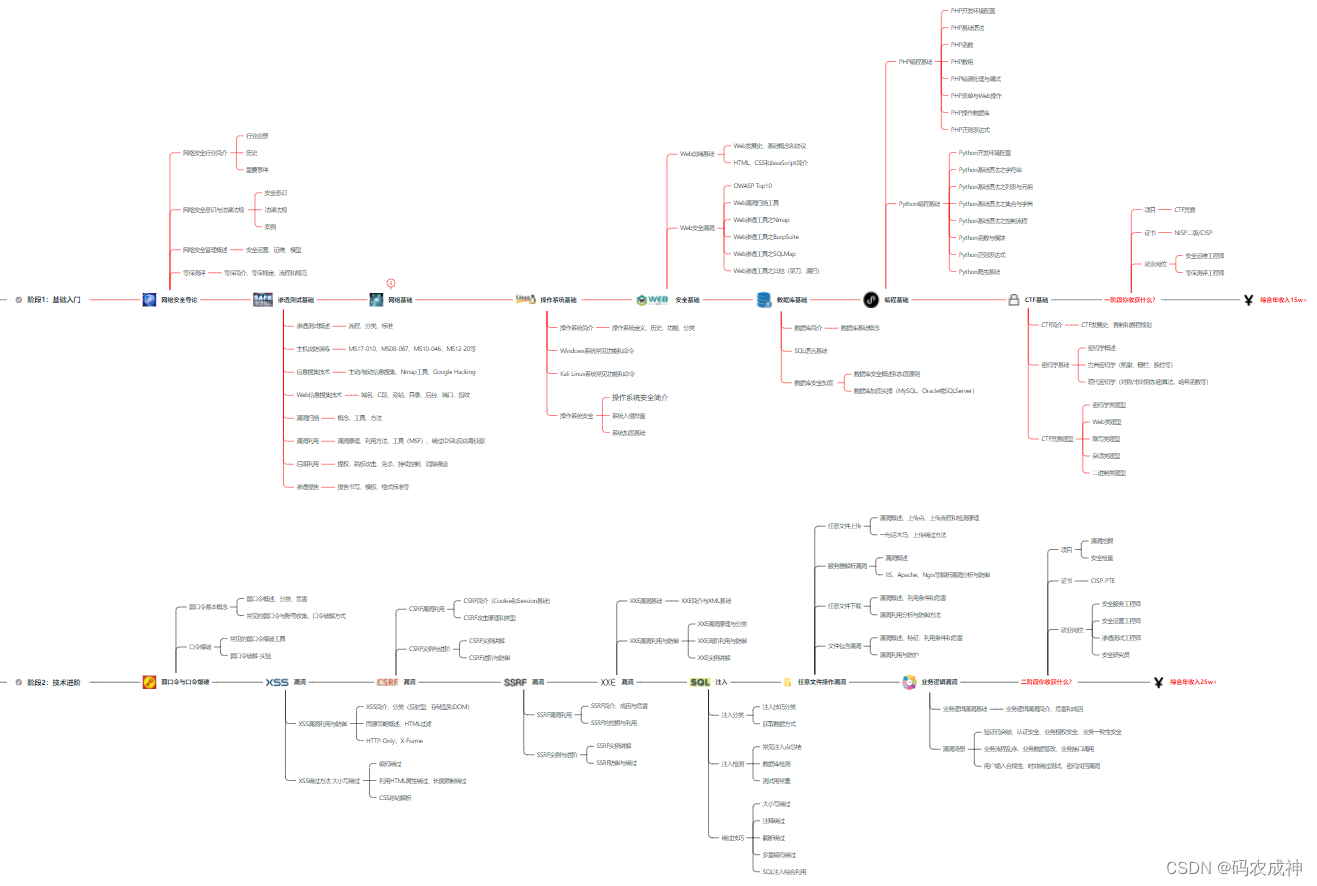
这部分内容对零基础的同学来说还比较遥远,就不展开细说了,贴一个大概的路线。感兴趣的童鞋可以研究一下,不懂得地方可以【点这里】加我耗油,跟我学习交流一下。
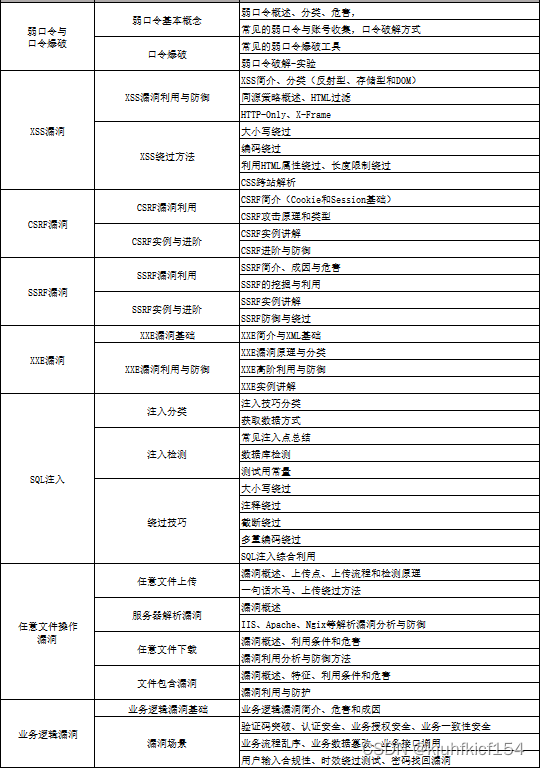
网络安全工程师企业级学习路线

如图片过大被平台压缩导致看不清的话,可以【点这里】加我耗油发给你,大家也可以一起学习交流一下。
一些我自己买的、其他平台白嫖不到的视频教程:

需要的话可以扫描下方卡片加我耗油发给你(都是无偿分享的),大家也可以一起学习交流一下。

在这里插入图片描述

结语

网络安全产业就像一个江湖,各色人等聚集。相对于欧美国家基础扎实(懂加密、会防护、能挖洞、擅工程)的众多名门正派,我国的人才更多的属于旁门左道(很多白帽子可能会不服气),因此在未来的人才培养和建设上,需要调整结构,鼓励更多的人去做“正向”的、结合“业务”与“数据”、“自动化”的“体系、建设”,才能解人才之渴,真正的为社会全面互联网化提供安全保障。


渗透测试工具—BurpSuit的下载与安装 Burp Suite是一款集成化的渗透测试工具,包含了很多功能,可以帮助我们高效地完成对Web应用程序的渗透测试和攻击。要想在渗透测试中提高效率,就不得不学习BurpSuit这个工具了。因此下载和安装BurpSuit软件是每一个网络安全人员的必修课。 阅读详情

相关推荐

BurpSuite基础使用教程

安全入门工具简单介绍

m0_52545432的博客 1万+

Burpsuite在各场景下的抓包方法(整理)

一、网页抓包环境需求:火狐浏览器(1) 打开测试工具BurpSuite,默认工具拦截功能是开启的,颜色较深,我们点击取消拦截。下图取消拦截状态,数据包可以自由通过:(2) 按下图顺序点击选显卡来到代理设置(3) 可以看到默认的代理设置情况,本地代理地址:127.0.0.1,代理端口8080。如果前面没有勾选一定要选择勾选。工具代理设置完毕。(4) 证书安装,浏览器输输入http://burp/,点击图示位置下载证书(5) 配置证书,打开浏览器并导入证书火狐浏览器开打开证书配置界面。

hackzkaq的博客 2万+

Kali Linux中BurpSuite工具抓包详解

通过以上步骤,Kali Linux中的BurpSuite工具就可以简单地进行抓包操作。在实际的网络安全测试中,BurpSuite可帮助安全测试人员快速定位和解决漏洞问题。

qq_64868579的博客 7689

burpsuite入门,实用教程

渗透测试综合工具——burpsuite 基本使用详细教程

Pz_mstr's Blog 11万+

使用burpsuite对手机端APP抓包

burpsuite在手机APP上抓包burpsuite在手机APP上抓包抓APP的包准备条件操作流程1. 在电脑端或手机下载burpsuite证书2. 将下载好的证书传到手机上,并进行安装。3. 手机端设置代理4.在burpsute上增加一个代理网页安全证书为什么用burpsuite抓包,需要安装证书SSL中的公钥算法和会话密钥 burpsuite在手机APP上抓包 抓APP的包准备条件 手机和电脑要在同一网段(将手机和电脑连接同一个WIFI) 手机的代理指向电脑的IP,端口为8080 手机上要有网页证书

buffedon的博客 7088

使用Burpsuite进行抓包和改包

一、建立burpsuite和浏览器的连接1. 打开burpsuite工具,在proxy中的Option下,看到对应的Interface为127.0.0.1:8080。与浏览器代理设置相同端口,保存。2. 在浏览器中的Internet Option中设置相同的IP地址以及端口号。3. 设置好之后,就可以开始抓包了。在burpsuite中的Proxy中的Intercept中进行抓包。4. 在浏览器中输入自己的用户名Yolanda 相当在浏览器端发送请求这样,burpsuite端就可以抓到浏览器端的请求消息 二、

悦分享 1万+

burpsuite怎么抓包?burpsuite下载安装使用教程,收藏这篇就够了_burpsuite安装步骤(带下载链接)

本文为BurpSuite破解全平台通用,并且至今通用,配置简单,笔者通过阅读其他作者教程浓缩为本篇教程。

2401_84578953的博客 3943

BurpSuite使用教程·代理抓包篇

当我们启动Burp Suite时,默认会监听本地回路地址的8080端口,除此之外,我们也可以在默认监听的基础上,根据我们自己的需求,对监听端口和地址等参数进行自由设置。当点击【Add】按钮时,在弹出的匹配或替换规则输入对话框中我们可以看到,它可以对请求和返回消息的消息头,消息体、请求参数名、请求参数值、请求的第一行进行匹配和替换。同时也可以改变请求消息的拦截设置,如不再拦截此主机的消息、不再拦截此IP地址的消息、不再拦截此种文件类型的消息、不再拦截此目录的消息。有流经Burp Proxy的消息,都会在。

大河之犬的博客 1817

burpsuite简单抓包教程

一.配置浏览器(以火狐为例) 1.打开菜单,找到选项,点击 翻到最下面 点击设置,将配置的代理服务器改为手动代理配置,HTTP代理设为127.0.0.1,端口设置为8080(为了burpsuite能截到浏览器发送出来的请求),点击确定。 二.burpsuite的设置 点击proxy 选择Options 观察图中的IP地址及端口,如果不是127.0.0.1:8080,则点击add,添加端口和IP地...

Xiongcanne的博客 5万+

UE5游戏逆向实战:用FModel提取.pak文件中的3D模型(附Dumper-7避坑指南)

本文详细介绍了在UE5游戏逆向工程中使用FModel提取.pak文件中3D模型的实战技巧,包括Dumper-7工具的深度配置与避坑指南。针对UE5特有的unversioned属性系统,提供了从源码编译到智能注入的全链路解决方案,帮助开发者高效获取游戏资产并优化处理流程。

weixin_30374009的博客 497

FPGA设计中的扇出约束实战:从XDC到代码优化的全流程解析

本文全面解析FPGA设计中扇出约束的重要性与应用,详细介绍了从XDC约束文件设置到HDL代码优化的全流程实战技巧。通过MAX_FANOUT约束控制信号负载,结合寄存器复制和物理优化策略,有效解决高扇出导致的时序违例和布线拥塞问题,提升设计性能和可靠性。

nept的博客 797

用burpsuite抓包,谷歌 / 火狐浏览器 该怎么设置BurpSuite代理?——超详细教程——CTF Web小白入门基础篇

以下是我自己操作过的,理一理思路。 使用BurpSuite的套路是:浏览器设置BurpSuite代理——>BurpSuite 调至on状态——>访问web程序——>进行抓包分析 下面以火狐和谷歌两个例子分开讲: 一、谷歌: 首先burpsuite设置: 然后: 1.下载插件:chrome://extensions 2. (与burp一致) 3.可以使用了 4.不出意外 ...

日熙的博客 2万+

告别Quartus II的漫长等待:用VSCode+iverilog+GTKWave搭建你的轻量级Verilog仿真环境(2024保姆级教程)

本文详细介绍了如何利用VSCode、iverilog和GTKWave构建高效的Verilog/SystemVerilog开发环境,替代传统的Quartus II和ModelSim工具。通过2024年最新的保姆级教程,帮助开发者实现秒级启动、低资源消耗的轻量级仿真环境,显著提升数字电路设计的开发效率和调试体验。

weixin_33690963的博客 561

BurpSuite实战教程02-BurpSuite+夜神模拟器抓包教程

BurpSuite是用于“攻击”web 应用程序的集成平台(java编写),包含了许多工具。Burp Suite为这些工具设计了许多接口,以加快攻击应用程序的过程。所有工具都共享一个请求,并能处理对应的HTTP 消息、持久性、认证、代理、日志、警报。BurpSuite简单易懂,使用方便,而且支持插件拓展,是系统安全工程师必备的工具,在国内应用广泛,文档和教程齐全,可在bilibili上找到各式各样的学习视频学习。

liaomin416100569的专栏 1万+

TOPCon vs PERC:2024年光伏电站投资,哪种技术更划算?

本文深入分析了2024年光伏电站投资中TOPCon与PERC技术的财务表现。通过对比初始系统成本、全生命周期发电量及环境适应性,指出当前TOPCon组件与PERC价差已显著缩小,其更高的转换效率和更低的衰减率能有效降低度电成本并提升项目内部收益率,为投资者提供更具长期价值的方案。

p5l2m9n4o6q的博客 267

获取本机正版windows10激活密钥,以及正版office

本方法面向的是以前买过笔记本电脑给你预装了正版系统,激活了正版office(一般是家庭版)的情况,其他情况请自行尝试。

qq_45774917的博客 2万+

使用burpsuite和fiddle进行串联抓包

1、普及代理工具知识点 Fiddler这个代理工具是基于.Net,用c#语言编写,入门简单,功能强大,但是目前只适用于win; burpsuite是java写的,burpsuite是从底层包中解析http流量,而且具有跨平台的优势; Wireshark各个平台都有相应版本,不过门槛相对较高。 Fiddler和burpsuite在抓包上偏向请求和响应的数据,但是wireshark偏向于数据帧...

Websec 1万+

【OpenClaw从入门到精通】零基础入门——OpenClaw核心概念快速理解(2026入门版)

OpenClaw是一个强大的AI代理框架,旨在构建智能化的自动化任务处理系统。随着人工智能技术的快速发展,OpenClaw为开发者和企业提供了一个完整的解决方案,用于创建能够理解、学习和执行复杂任务的智能体。本文将带领零基础的读者快速理解OpenClaw的核心概念,从基础架构到实际应用,为后续深入学习奠定坚实基础。通过本文的学习,你将掌握OpenClaw的基本原理、核心组件和快速上手方法。

一键难忘的博客 325

Burpsuite在各场景下的抓包技巧

无论是BurpSuite、Fiddler还是SniffMaster,抓包工具在渗透测试和网络调试中都扮演着重要的角色。选择合适的工具,合理配置和使用,能够帮助你更好地完成工作。希望本文对你有所帮助,祝你在抓包的道路上越走越远!

2501_91093988的博客 4447

微信小程序 - 最新详细实现 “餐厅食堂外卖点餐“ 全屏左右联动菜单列表功能界面,附带搜索框、购物车功能、商品加减计算金额、折扣等,左侧商品分类,右侧列表数据,仿美团饿了么外卖点餐页面,饭店扫码点餐!

微信小程序,vue2,vue3,左右联动菜单,商品分类页面,点餐界面,美团外卖点餐,左右布局界面,饿了么点餐页面,左分类右列表,小程序实现左侧菜单,外卖点餐联动,锚点,点击左侧大类后侧列表跟着变跟着刷新,菜单左右联动效果,左菜单右边列表数据,uniapp,左侧菜单,右侧列表双向联动效果,右侧商品滑动时,右侧列表双向联动效果,侧边菜单和右边滚动条,电商项目,购物车,商品加减计算,外卖选餐页面带购物车计算,自动计算金额,微信小程序外卖点餐界面源码,店铺页面滑动左右联动,点餐类小程序界面,堂食,扫码点餐,餐饮行业

🏆 前端领域优质创作者 5160

CloudCompare 二次开发(9)——半径滤波

基于PCL对CloudCompare软件进行二次开发,实现的算法功能是半径滤波

点云侠的博客 1401

Burpsuite教程(一)Burpsuite 火狐谷歌浏览器抓包教程

1.1 Web抓包 火狐抓包 环境需求: 火狐浏览器 代理插件 1.打开测试工具BurpSuite,默认工具拦截功能是开启的,颜色较深,我们点击取消拦截。 下图取消拦截状态,数据包可以自由通过: 2.按下图顺序点击选显卡来到代理设置 3.可以看到默认的代理设置情况,本地代理地址:127.0.0.1,代理端口8080。如果前面没有勾选一定要选择勾选。工具代理设置完毕。 4.证书安装,浏览器输输入http://burp/,点击图示位置下载证书 5 配置证书,打开浏览器并导入证书 火狐浏览器开打开证

慢就是快 1万+

文档:亲测可用解决vnc灰屏,黑屏,鼠标大黑叉情况

主要解决vnc-viewer灰屏,黑屏,鼠标大黑叉等现象,详细见文档。

上一篇: 【网络安全】副业兼职日入12k,网安人不接私活就太可惜了!
下一篇: 挖漏洞需要什么技术?挖漏洞零基础入门到精通,收藏这篇就够了
披荆斩棘的GG
博客等级 码龄4年 1万+粉丝 2960原创
评论
成就一亿技术人!
拼手气红包6.0元
还能输入1000个字符
 
 条评论被折叠 查看
添加红包

请填写红包祝福语或标题

个

红包个数最小为10个

元

红包金额最低5元

当前余额3.43元 前往充值 >
需支付:10.00元
成就一亿技术人!
领取后你会自动成为博主和红包主的粉丝 规则
hope_wisdom
发出的红包
实付元
使用余额支付
点击重新获取
扫码支付
钱包余额 0

抵扣说明:

1.余额是钱包充值的虚拟货币,按照1:1的比例进行支付金额的抵扣。
2.余额无法直接购买下载,可以购买VIP、付费专栏及课程。

余额充值