


目录
1、ping命令
2、nbtstat命令
3、netstat
4、 tracert命令
6、arp命令
7、at命令
8、nslookup命令
9、net命令
10、ftp命令
11、telnet命令
1、ping命令
ping命令是一个常用的网络工具,用来测试和诊断网络连接状况。通过发送ICMP(Internet控制消息协议)数据包到目标主机,并接收回复的数据包,可以测量目标主机的可达性、平均响应时间等指标。
在Windows操作系统中,使用ping命令的语法为:
ping [-t] [-a] [-n count] [-l size] [-f] [-i ttl] [-v tos] [-r count] [-s count] [-w timeout] destination
其中,各参数的含义为:
- -t:在命令行中连续发送ping数据包,直到手动停止。
- -a:使用反向DNS查找,查找目标主机的主机名。
- -n count:指定发送ping数据包的次数。
- -l size:指定ping数据包的大小(字节)。
- -f:设置了这个参数后,ping数据包将被禁止路由。
- -i ttl:TTL(Time-to-Live)生存时间,即ping数据包在网络中可以经过的最大跳数。
- -v tos:设置TOS(Type-of-Service)字段,用于指定ping数据包的优先级。
- -r count:指定ping数据包的记录路由数。
- -s count:指定ping数据包的数据长度(字节数)。
- -w timeout:指定等待响应的超时时间(毫秒)。
- destination:目标主机的IP地址或主机名。

2、nbtstat命令
nbtstat是网络基础上的NetBIOS名称转换(NetBIOS Name Resolution)和NetBIOS名称缓存(NetBIOS Name Cache)工具,可以用来诊断和解决网络连接问题。
nbtstat [-a RemoteName] [-A IP address] [-c] [-n] [-r] [-R] [-S] [-s] [interval]
其中,各参数的含义为:
- -a RemoteName:通过NetBIOS名称查询远程主机的IP地址和NetBIOS名称信息。
- -A IP address:通过IP地址查询远程主机的NetBIOS名称信息。
- -c:显示计算机的NetBIOS名称缓存内容。
- -n:显示计算机的NetBIOS名称表(注册列表)。
- -r:清除本地计算机的NetBIOS名称缓存。
- -R:通过广播方式刷新计算机的NetBIOS名称缓存。
- -S:显示计算机当前正在使用的NetBIOS会话列表。
- -s:显示计算机与其他计算机之间的NetBIOS会话连接状态。
- interval:指定由命令输出的信息更新的时间间隔。

3、netstat
netstat命令是一个常见的网络工具,用于显示网络连接状态、路由表、接口统计信息等网络相关的信息,可以帮助诊断和解决网络问题。
netstat [-a] [-e] [-n] [-o] [-p Protocol] [-r] [-s] [-t] [interval]
其中,各参数的含义为:
- -a:显示所有的网络连接和监听端口。
- -e:显示以太网统计信息。
- -n:不进行反向DNS查找,直接显示IP地址。
- -o:显示与每个连接相关的进程ID。
- -p Protocol:仅显示指定的协议(TCP、UDP、ICMP等)的网络统计信息。
- -r:显示路由表信息。
- -s:显示协议统计信息,例如TCP和UDP协议的数量、错误数等。
- -t:仅显示TCP协议的连接。
- interval:指定由命令输出的信息更新的时间间隔。


4、 tracert命令
tracert命令是一个网络工具,用于追踪数据包从源主机到目标主机的路径,查询每个路由器的IP地址和名称等信息,以便诊断和解决网络连接问题。
tracert命令的语法如下:
tracert [-d] [-h maximum_hops] [-j host-list] [-w timeout] target_name
其中,各参数的含义为:
- -d:禁用将IP地址转换为主机名。
- -h maximum_hops:指定数据包到达目标主机时经过的最大跳数。
- -j host-list:指定封装路由头的主机列表。
- -w timeout:指定等待每个节响应的超时时间(以毫秒为单位)。
- target_name:指定目标主机的名称或IP地址。

5、ipconfig命令
ipconfig命令是Windows操作系统中的一个命令行工具,用于显示当前计算机的网络配置信息,包括IP地址、网关、DNS服务器等。使用ipconfig命令可以帮助我们诊断网络问题和了解本地计算机的网络配置信息
ipconfig:显示当前计算机的网络配置信息
ipconfig /all:显示所有的网卡(包括未启用的网卡)和其配置信息,如IP地址、子网掩码、默认网关、DNS服务器、MAC地址等。
ipconfig /release:释放当前使用的IP地址。
ipconfig /renew:更新当前使用的IP地址。
ipconfig /flushdns:清空DNS缓存。
ipconfig /displaydns:显示DNS缓存记录。
ipconfig /registerdns:注册计算机的DNS名称和IP地址。
ipconfig /showclassid:显示DHCP客户端的类标识符。
ipconfig /setclassid:设置DHCP客户端的类标识符。
ipconfig /showclassid6:显示IPv6 DHCP客户端的类标识符。
ipconfig /setclassid6:设置IPv6 DHCP客户端的类标识符。


6、arp命令
arp命令是Windows和Linux操作系统中的一个命令行工具,用于显示和操作本地计算机的ARP缓存表。ARP(Address Resolution Protocol)是一种用于解析IP地址和MAC地址之间对应关系的协议。本地计算机在通信时需要知道目标计算机的MAC地址才能发送数据帧,而ARP协议就通过查询ARP缓存表来获取目标计算机的MAC地址
-a:显示ARP缓存表中的所有项,包括IP地址和对应的MAC地址。
-d:删除指定IP地址的ARP缓存表项,下一次通信时就会重新查询MAC地址。
-s:添加一个静态ARP缓存表项,手动指定IP地址和对应的MAC地址。


7、at命令
at命令是Windows操作系统中的一个命令行工具,用于在指定的时间执行指定的命令或程序。也就是说,使用at命令可以在未来的某个时间点自动执行某个操作,可以帮助我们节省时间和提高效率。
at [时间] [命令]
常用命令如下:
/interactive:指定交互式执行。表示在执行命令或程序时允许交互式应用程序的显示和键盘输入。
/every:指定重复间隔。表示执行的操作将被重复运行,可以使用/d参数指定重复的间隔时间。
/next:指定下一次运行的时间。表示将计划执行的任务添加到计划任务列表中。
/delete:取消已计划执行的任务。表示取消已添加到计划任务列表中的已计划任务。
/query:显示计划执行的任务列表。
/run:立即执行计划任务列表中的任务。


8、nslookup命令
nslookup命令是Windows和Linux操作系统中的一个命令行工具,用于查询域名系统(DNS)服务器,以获取指定域名对应的IP地址、域名服务器等信息。nslookup命令可以帮助我们解决一些域名解析的问题,如查询域名是否被正确解析、查询域名的DNS记录、检验DNS服务器的可用性等。以下是一些常用的nslookup命令选项:
基本查询:在命令提示符下输入nslookup和要查询的域名即可查询该域名对应的IP地址,如:nslookup www.example.com。
逆向查询:通过IP地址查询对应的域名,如:nslookup 192.0.2.1。
查询DNS服务器:查询域名解析时使用的DNS服务器,如:nslookup -type=NS example.com。
查询域名对应的MX记录:查询域名对应的邮件服务器,如:nslookup -type=MX example.com。
查询域名对应的TXT记录:查询域名对应的文本记录,如:nslookup -type=TXT example.com。

9、net命令
net命令是Windows操作系统中的一个命令行工具,用于管理网络资源、用户帐户和系统安全等方面的各种操作。net命令支持很多子命令,常用的一些子命令及其功能如下:
netstat:查看网络相关的统计信息和当前网络连接状态。
net share:查看或控制计算机上的共享资源。
net use:将计算机连接到网络共享资源。
net view:显示本地计算机上的所有共享资源。
net user:管理用户帐户和密码等操作。
net group:管理用户组和组成员等操作。
net start:启动某个服务。
net stop:停止某个服务。
net file:显示到计算机上打开的所有远程文件会话。
net session:显示到计算机上打开的所有会话列表。


10、ftp命令
ftp命令是Windows和Linux操作系统中的一个命令行工具,用于通过文件传输协议(FTP)与远程FTP服务器通信,进行文件上传和下载等操作。FTP协议是一种标准的网络协议,用于在TCP/IP协议上进行文件传输。通过FTP协议,我们可以连接到远程FTP服务器,并执行以下一些常用的FTP命令:
open:连接到远程FTP服务器,如:ftp open ftp.example.com。
user:指定用户名和密码,如:ftp user username password。
get:下载指定文件或目录,如:ftp get remotefile localfile。
put:上传指定文件或目录,如:ftp put localfile remotefile。
ls:列出当前目录下的文件和文件夹。
cd:切换当前目录,如:ftp cd remotepath。
mkdir:创建新目录,如:ftp mkdir remotepath。
rmdir:删除指定目录,如:ftp rmdir remotepath。
delete:删除指定文件,如:ftp delete remotefile。
quit:关闭FTP会话,如:ftp quit。
11、telnet命令
telnet命令是Windows和Linux操作系统中的一个命令行工具,用于通过远程终端连接到其他计算机或设备上。通过telnet命令,我们可以远程访问其他计算机或设备的终端,并执行一些命令或操作。以下是一些常用的telnet命令选项:
open:连接到指定的远程计算机或设备,如:telnet open 192.168.1.1。
quit:关闭telnet会话,如:telnet quit。
user:指定用户名,如:telnet user username。
password:指定密码,如:telnet password password。
?:显示可用命令的帮助信息。
网络安全学习路线&学习资源

网络安全的知识多而杂,怎么科学合理安排?
下面给大家总结了一套适用于网安零基础的学习路线,应届生和转行人员都适用,学完保底6k!就算你底子差,如果能趁着网安良好的发展势头不断学习,日后跳槽大厂、拿到百万年薪也不是不可能!
初级网工
1、网络安全理论知识(2天)
①了解行业相关背景,前景,确定发展方向。
②学习网络安全相关法律法规。
③网络安全运营的概念。
④等保简介、等保规定、流程和规范。(非常重要)
2、渗透测试基础(一周)
①渗透测试的流程、分类、标准
②信息收集技术:主动/被动信息搜集、Nmap工具、Google Hacking
③漏洞扫描、漏洞利用、原理,利用方法、工具(MSF)、绕过IDS和反病毒侦察
④主机攻防演练:MS17-010、MS08-067、MS10-046、MS12-20等
3、操作系统基础(一周)
①Windows系统常见功能和命令
②Kali Linux系统常见功能和命令
③操作系统安全(系统入侵排查/系统加固基础)
4、计算机网络基础(一周)
①计算机网络基础、协议和架构
②网络通信原理、OSI模型、数据转发流程
③常见协议解析(HTTP、TCP/IP、ARP等)
④网络攻击技术与网络安全防御技术
⑤Web漏洞原理与防御:主动/被动攻击、DDOS攻击、CVE漏洞复现
5、数据库基础操作(2天)
①数据库基础
②SQL语言基础
③数据库安全加固
6、Web渗透(1周)
①HTML、CSS和JavaScript简介
②OWASP Top10
③Web漏洞扫描工具
④Web渗透工具:Nmap、BurpSuite、SQLMap、其他(菜刀、漏扫等)

恭喜你,如果学到这里,你基本可以从事一份网络安全相关的工作,比如渗透测试、Web 渗透、安全服务、安全分析等岗位;如果等保模块学的好,还可以从事等保工程师。薪资区间6k-15k
到此为止,大概1个月的时间。你已经成为了一名“脚本小子”。那么你还想往下探索吗?
7、脚本编程(初级/中级/高级)
在网络安全领域。是否具备编程能力是“脚本小子”和真正黑客的本质区别。在实际的渗透测试过程中,面对复杂多变的网络环境,当常用工具不能满足实际需求的时候,往往需要对现有工具进行扩展,或者编写符合我们要求的工具、自动化脚本,这个时候就需要具备一定的编程能力。在分秒必争的CTF竞赛中,想要高效地使用自制的脚本工具来实现各种目的,更是需要拥有编程能力.
零基础入门,建议选择脚本语言Python/PHP/Go/Java中的一种,对常用库进行编程学习; 搭建开发环境和选择IDE,PHP环境推荐Wamp和XAMPP, IDE强烈推荐Sublime; ·Python编程学习,学习内容包含:语法、正则、文件、 网络、多线程等常用库,推荐《Python核心编程》,不要看完; ·用Python编写漏洞的exp,然后写一个简单的网络爬虫; ·PHP基本语法学习并书写一个简单的博客系统; 熟悉MVC架构,并试着学习一个PHP框架或者Python框架 (可选); ·了解Bootstrap的布局或者CSS。
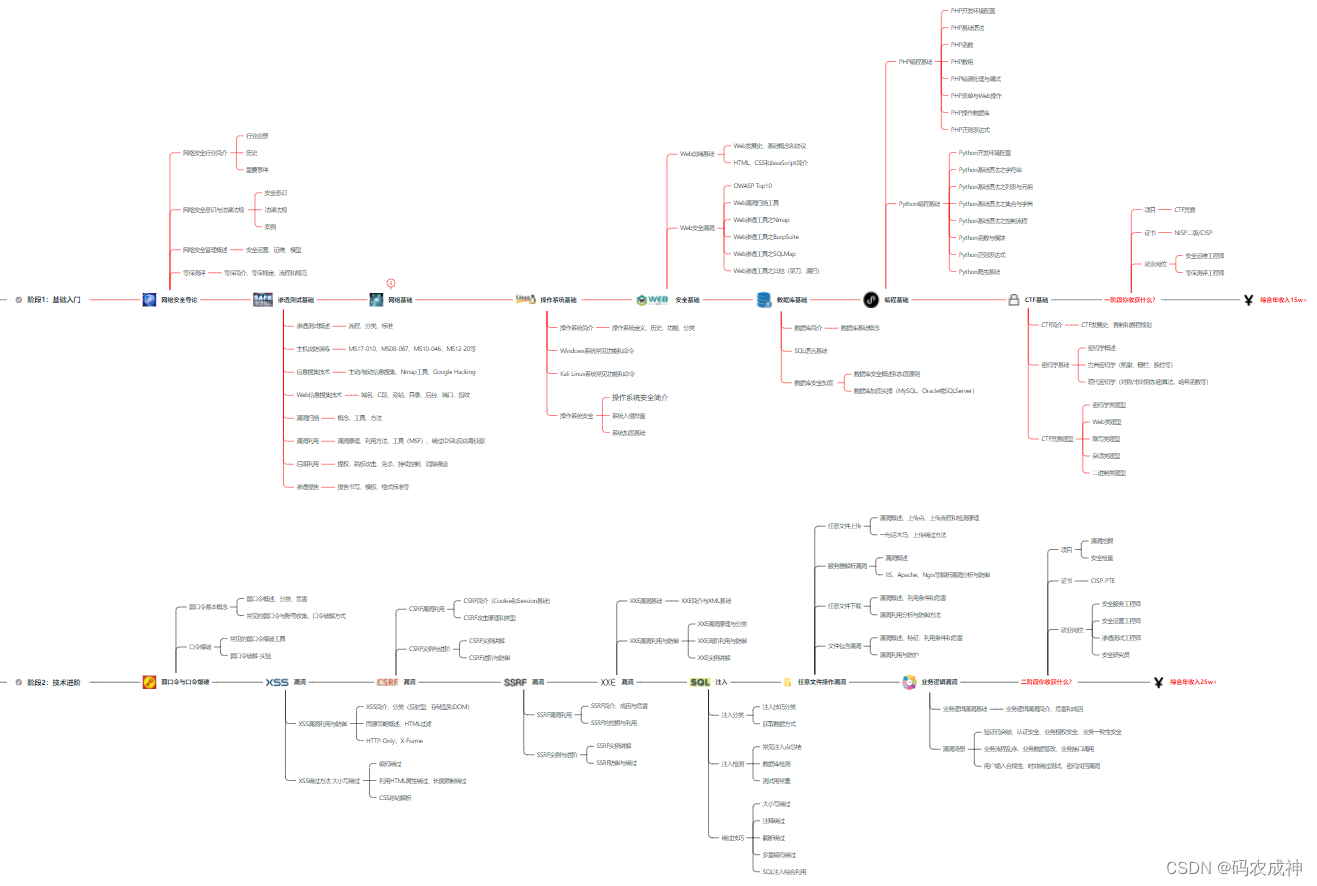
8、超级网工
这部分内容对零基础的同学来说还比较遥远,就不展开细说了,贴一个大概的路线。感兴趣的童鞋可以研究一下,不懂得地方可以【点这里】加我耗油,跟我学习交流一下。
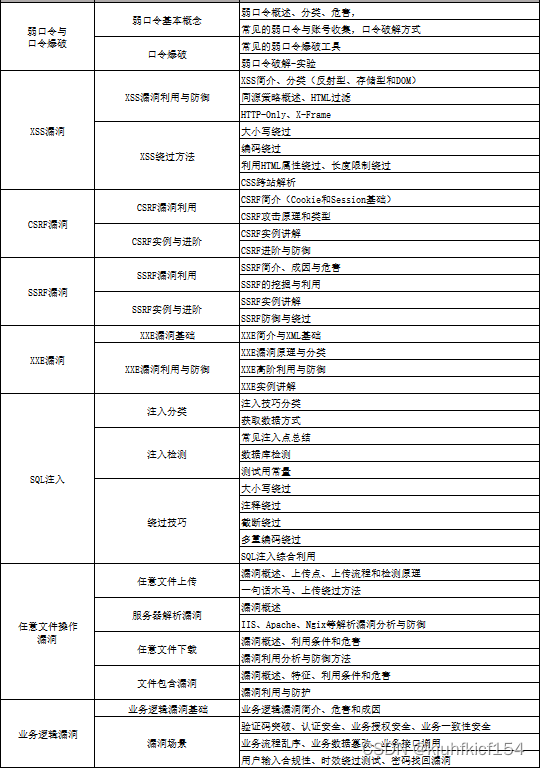
网络安全工程师企业级学习路线
如图片过大被平台压缩导致看不清的话,可以【点这里】加我耗油发给你,大家也可以一起学习交流一下。
一些我自己买的、其他平台白嫖不到的视频教程:

需要的话可以扫描下方卡片加我耗油发给你(都是无偿分享的),大家也可以一起学习交流一下。

结语
网络安全产业就像一个江湖,各色人等聚集。相对于欧美国家基础扎实(懂加密、会防护、能挖洞、擅工程)的众多名门正派,我国的人才更多的属于旁门左道(很多白帽子可能会不服气),因此在未来的人才培养和建设上,需要调整结构,鼓励更多的人去做“正向”的、结合“业务”与“数据”、“自动化”的“体系、建设”,才能解人才之渴,真正的为社会全面互联网化提供安全保障。
 5481


 扫一扫


 被折叠的 条评论
为什么被折叠?
 到【灌水乐园】发言


