【Iptables】02 Iptables实际操作之规则查询

iptables详解:链、表、表链关系、规则的基本使用 iptables 是一个用于配置 Linux 内核防火墙规则的工具,它允许系统管理员控制数据包的传输,从而实现网络安全和流量控制。iptables 是一个非常强大和灵活的工具,可以根据网络数据包的来源、目的、协议、端口等多种条件来进行过滤和转发,从而保护网络安全,限制网络访问和提高网络性能。 iptables 主要由三个部分组成:表(table)、链(chain)和规则(rule)。表是用来组织规则的集合,每个表包含一组链,而链则是一系列规则的集合。规则是用来定义数据包的处理方式,可以允许或者拒绝数据包的 阅读详情

特别说明:此系列博文根据 朱双印博客-iptables系列博文,个人实践后总结,此为个人笔记精简版,更通俗易懂请参考 朱双印博客-iptables系列博文 原文内容,诸君必能有所收获

02 iptables实际操作之规则查询

之前提到iptables是以"表"作为操作入口的,和数据库中表差不多,iptables的表也是可以增删改查的,我们定义规则,实际上就是在进行"增删改查",现在,我们以filter表作为起始,去了解iptables

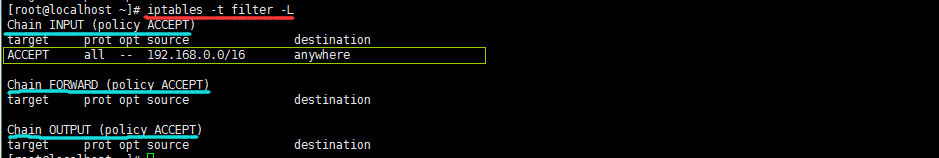
我们怎样查看filter表的规则呢?试着输入iptables -t filter -L
在这里插入图片描述
上图中,我们使用 -t 选项,指定了要操作的表,使用 -L 选项,列出规则,所以上述命令就是列出表filter的所有规则,绿色框内的是iptables的filter表的INPUT链的规则,我们进行定义的规则将会出现在里面;再看看图里的信息,共有3条链,INPUT、FORWARD、OUTPUT,它们都有过滤的能力,当我们要定义某条"过滤"规则时,我们会在filter表中定义,但是具体在那条链上定义,需要更加工作场景来选择。如禁止某个IP访问我们的主机,想想之前的防火墙流程图,是不是只有在PREROUTING和INPUT链上进行定义规则才能拒绝相应的数据报文呢?由于我们是在filter表上进行规则定义,filter表并没有PREROUTING链,所以只有在INPUT链上进行定义规则了

同样的,举一反三,其他表查看规则,也是使用 iptables -t 表名 -L 来查看

如果只想查看filter表中某条链上的规则怎么办?使用如下命令

iptables -t filter -L INPUT

在这里插入图片描述
看起来还不错,但总觉得信息不够全,是的,我们可以使用 -v 选项来查看规则的详细信息

iptables -vL INPUT

在这里插入图片描述
可以注意到,使用 -v 选项后的确多了些东西,可是这些都是什么意思呢?具体参考如下:

  • pkts:对应规则匹配到的报文的个数
  • bytes:对应匹配到的报文包的大小总和
  • target:规则对应的target(目标,对象),往往表示规则对应的"动作",即规则匹配成功后需要做的事情
  • port:表示规则对应的协议,是否只针对某些协议应用此规则
  • opt:表示规则对应的选项
  • in:表示数据包由哪个接口(网卡)流入,我们可以设置通过哪块网卡流入的报文需要匹配当前的规则
  • out:表示数据包由哪个接口(网卡)流出,我们可以设置通过哪块网卡流出的报文需要匹配当前的规则
  • source:表示规则对应的源头地址,可以是一个IP,也可以是一个网段
  • destination:表示规则对应的目标地址,可以是一个IP,也可以是一个网段

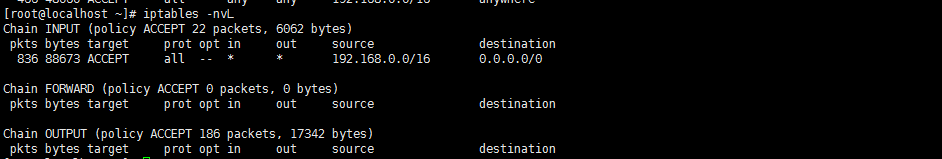
并且,我们可以发现,在destination处是anywhere,看来,iptables可能对我们进行了名称解析;在规则很少的情况下还好,一旦规则较多,名称解析效率就变得很低了,所以,我们可以使用 -n 选项,表示显示IP地址,不进行IP地址的名称解析

iptables -nvL
在这里插入图片描述
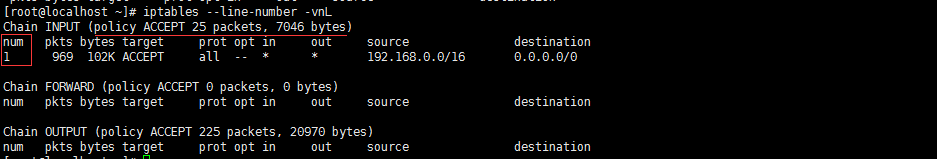
如果我们想看规则前有序号,方便之后的"增删改查",可以使用 --line-number 选项

iptables --line-number -vnL
在这里插入图片描述
这样,是否多出了一个num列,那里就是序号了;同时,我们可以发现每条链后都有一个括号,里面的内容如上图红线划出的,包括了 policy ACCEPT,25 packets,7046 bytes;

  • policy:表示当前链的默认策略,policy ACCEPT表示当前默认动作为ACCEPT,也就是说,INPUT链是默认通过所有经过的请求,所以想达到防火墙的功能,需要将不符合我们要求的数据包丢弃,这需要我们自定义规则
  • packets:表示当前链默认策略匹配到的包的数量,25 packets表示默认策略匹配到了25个包
  • bytes:表示当前链默认策略匹配到的所有包的大小总和

以上这些信息,只有在使用了 -v 选项后才会出现,当匹配到的包很多时,还会进行单位转换为更高的单位,这时如果想查看精确的计数值,可以使用 -x 选项,即 iptables -nvxL
【Iptables】iptables目录、
【Iptables】03 Iptables规则管理

PPT太丑?用InDesign制作电影级的交互式在线演示文档 本文旨在解决传统演示软件(如PowerPoint、Keynote)在制作商业提案、设计报告时,普遍存在的模板化严重、视觉表现力不足、动态效果廉价的核心痛点。我们将介绍一套常被设计师们“误解”或“忽略”的“降维打击”工作流,核心是利用印刷排版软件 Adobe InDesign 强大的版式控制、动画与交互功能,来创建电影级的动态演示文稿,并通过其 在线发布 (Publish Online) 功能,一键生成可在任何浏览器中流畅访问的网页版交互式文档,从而极大地提升提案的专业度与视觉冲击力。 阅读详情

相关推荐

ADS 使用教程(十八)Encrypting Designs using RFIP Encoder in ADS

在这一节,我们使用RFIP Encoder进行设计加密,这是一种保护知识产权和敏感设计数据的重要方法。RFIP Encoder提供了一种安全的方式来加密设计文件,确保只有授权人员能够访问和使用这些文件。

Dirge19的博客 1169

iptables

iptables-tnat-AOUTPUT-ptcp-d192.168.2.101--dport55-jDNAT--to-destination192.168.2.10053//实现把192.168.2.101的55端口的报文,转发到192.168.2.10053。路由器----交换机---LAN内的电脑1(192.168.1.1),电脑2(192.168.1.2)--->路由器收到---->给电脑1回复ip地址--->电脑1拿到一个ip地址。ip地址不是路由器。.........

zion--6135的博客 925

新手小白 必须精进的 “ FLASH分区管理Code and Data ” !!!最强文章解析!!!

FLASH“代码区”和“数据区”不是每个项目都必须显式管理,但只要你的产品功能越来越丰富,对可靠性和扩展性要求提高,就一定要学会科学划分和使用。这也是嵌入式工程师进阶路上的必修课!

qq_75157958的博客 932

Linux iptables防火墙详解(一)——iptables基础知识

本文主要内容是Linux iptables防火墙相关知识 一、iptables防火墙简介 二、iptables“三表五链”详解 三、iptables包过滤流程

永远是少年 2906

Qwen3.5本地部署实战:4B模型在RTX3060上离线运行指南

大语言模型本地化部署正从云端服务转向终端设备,其核心是模型轻量化、硬件适配与推理引擎协同优化。基于INT4量化感知训练和GGUF格式支持,Qwen3.5在结构精简、Tokenizer轻量及显存友好性方面显著优于前代,使4B级别模型可在RTX 3060等中端显卡上稳定运行。该技术路径兼顾低延迟响应(<2秒)、数据隐私保障与离线可用性,广泛适用于法律文书分析、医疗文档处理、教育AI助手等对安全性与实时性双重要求的场景。本文聚焦Qwen3.5-4B量化部署全流程,涵盖llama.cpp编译调优、GPU层加载策略及

weixin_32181267的博客 363

机械臂开发必备:KDL库正逆解与动力学实战指南

在机器人算法领域,运动学与动力学计算是机械臂控制、仿真与轨迹规划的核心基础。正运动学描述关节空间到笛卡尔空间的映射,逆运动学则需要求解复杂的非线性方程,工程实现时常面临数值稳定性与调试效率的挑战。KDL(Kinematics and Dynamics Library)作为ROS生态中广泛使用的开源库,提供了统一的模型描述与高效求解器,将正逆解、雅可比矩阵及动力学参数计算封装为简洁接口,大幅降低开发门槛。无论是机械臂的笛卡尔空间轨迹跟踪,还是基于动力学模型的前馈控制,KDL都展现出强大的工程价值。本文从运动学

weixin_33860528的博客 2504

iptable中文学习文档

用iptables -ADC 来指定链的规则,-A添加 -D删除 -C 修改iptables - [RI] chain rule num rule-specification[option]用iptables - RI 通过规则的顺序指定iptables -D chain rule num[option]删除指定规则iptables -[LFZ] [chain][option]用iptables

HexBug 1920

OpenEvidence DeepConsult深度分析:技术架构、临床应用与行业影响

摘要:医疗AI平台OpenEvidence通过多智能体协作系统重构临床决策流程,解决了医学信息过载难题。其DeepConsult系统严格基于同行评审文献,5-10秒内提供循证决策支持,已覆盖40%美国医生,月咨询量达850万次。该平台采用"免费工具+广告变现"模式,通过调度、检索、摘要等模块化智能体分工,实现从文献分析到临床建议的闭环处理,在USMLE测试中准确率达90%。2025年获7500万美元融资后估值突破10亿美元,成为医疗AI领域的新范式。

AllenLV的博客 2554

iptables命令速查

iptables 命令速查 在实际操作 iptables 的过程中,是以表作为操作入口的 iptables 指令基本格式(参考 man 文档) 指令语法概览 iptables [-t table] {-A|-C|-D} chain rule-specification iptables [-t table] -I chain [rulenum] rule-specification iptables [-t table] -R chain rulenum rule-specification ipta

春风曳海棠的博客 942

SAP 深入理解库存

当 某个期间发生货物移动的时候,系统在更新mard数据的之前(这个表是实时更新的),会检查此笔业务过账期间和mard里对应记录的期间是否一致,也就是 看这是不是本期间第一笔移动。其二,我们不能保证这定期的作业的确定性,硬件维护、系统性能都可能使这预定的“时刻”出现偏差,如果某一次没能抓取该时刻的库存,对整个报表来说,是数据的缺失;中,当某一期间(Period)的第一项操作更新了物料数量或价值,则SAP系统会向表MBEWH写入一条记录,以第一项操作之前的余额、价格控制为标准。这对于业务数据量大的。

matinal 當冬夜漸暖 。公众号:matinal 3619

MicroChip的SmartFusion2的M2S090芯片的全流程开发环境搭建和Demo设计

MicroChip的SmartFusion2的M2S090芯片的全流程开发环境搭建和Demo设计

qq_45806640的博客 454

iptables-nvL查看linux系统的所有ip和端口情况教程。

请注意,使用iptables需要具有管理员权限。如果你没有权限或遇到问题,请以管理员身份运行命令或联系系统管理员寻求帮助。执行命令后,将显示当前系统的防火墙规则和过滤表。输出结果将包含各种规则和策略,以及与IP和端口相关的信息。要查看Linux系统的所有IP和端口情况,可以使用iptables工具和相应的命令。通过阅读输出,你可以了解系统中配置的IP和端口规则。

高性价比服务器就选:蓝易云 1232

上海计算机学会2020年5月月赛C++乙组T2经济普查

中国正在以前所未有的力度推进脱贫攻坚,国家计划在2020年使得在现行标准下的贫困人口实现全面脱贫,为此,需要对居民的经济状况进行普查。 题目描述 给定一个正整数n,表示人口数量。一开始,每个居民拥有的财产记为a1​,a2​,⋯,an​,财产可能发生两种变化: 一种来源于个体,由某个居民的经济活动而产生。在某个时刻,某个居民的财产会直接变成某个数值,可能升高也可能降低。 一种来源于政策,在某个时刻,国家会对财产低于某个标准线全部的居民,实施政策支持,使得他们的财产全部正好到达标准线。 给定这些变

长春高老师编程 904

iptables iptables实际操作之规则查询

图文并茂理解iptables如果你是一个新手,在阅读如下文章时,请坚持读到最后,读的过程中可能会有障碍,但是在读完以后,你会发现你已经明白了。在进行iptables实验时,请务必在测试机上进行。

小楼一夜听春雨,深巷明朝卖杏花 1357

复分析 阿尔福斯(Ahlfors) 第三版答案 英文

答案分为十章,有部分习题没有答案,全英文复分析阿尔福斯(Ahlfors) 第三版答案

VB摄像头监控

该VB模块可对摄像头捕获的画面进行录像等,可在创建的窗口进行控制

iptables详解【2】: 实际操作之规则查询

iptables详解(2):iptables实际操作之规则查询 40 A+ 所属分类:IPtables Linux基础 在阅读这篇文章之前,请确保你已经阅读了如下文章,如下文章总结了iptables的相关概念,是阅读这篇文章的基础。 图文并茂理解iptables 如果你是一个新手,在阅读如下文章时,请坚持读到最后,读的过程中可能会有障碍,但是在读完以后,你会发现你已经明白了。 iptables详解(2):iptables实际操作之规则查询 在进行iptables实验时,请务必在测试机上进行。 之前在ipt

focus_lyh的博客 944

IEM模型,地表粗糙度模拟

利用微波反演土壤水分时候,利用IEM模型可以实现对随机地表的模拟

iptables详解(2):iptables实际操作之规则查询

在阅读这篇文章之前,请确保你已经阅读了如下文章,如下文章总结了iptables的相关概念,是阅读这篇文章的基础。如果你是一个新手,在阅读如下文章时,请坚持读到最后,读的过程中可能会有障碍,但是在读完以后,你会发现你已经明白了。在进行iptables实验时,请务必在测试机上进行。

ss810540895的博客 886

visio安装包

Microsoft Office Visio 是一款专业的制图软件。利用经过更新的形状、协作工具和数据链接图表,创建专业级图表以简化复杂的信息。

【iptables】规则查询

当需要禁止某个IP地址访问我们主机时,则需要在INPUT链上定义规则,因为报文发往本机时,会经过PREROUTING链与INPUT链,所以如果我们想禁止某些报文发往主机,只能在PREROUTING链与INPUT链中定义规则,但是PREROUTING链并不存在与filter表中,换句话说,PREROUTING关卡天生就没有过滤能力,所以只能在INPUT链中定义。target 表示规则对应的target,往往表示规则对应的动作,即规则匹配成功后需要采取的措施。条件匹配用于指定对符合什么样条件的数据包进行处理;

m0_56573171的博客 5448

iptables(二)iptables实际操作之规则查询

如果你是一个新手,在阅读如下文章时,请坚持读到最后,读的过程中可能会有障碍,但是在读完以后,你会发现你已经明白了。 在进行iptables实验时,请务必在测试机上进行。 之前在iptables的概念中已经提到过,在实际操作iptables的过程中,是以"表"作为操作入口的,如果你经常操作关系型数据库,那么当你听到"表"这个词的时候,你可能会联想到另一个词-...

aa43795381的博客 243

iptables规则总结

五链四表 链的概念 iptables开启后,数据报文从进入服务器到出来会经过5道关卡,分别为Prerouting(路由前)、Input(输入)、Outpu(输出)、Forward(转发)、Postrouting(路由后) 每一道关卡中有多个规则,数据报文必须按顺序一个一个匹配这些规则,这些规则串起来就像一条链,所以我们把这些关卡都叫“链” 其中INPUT、OUTPUT链更多的应用在“主机防火墙”中,即主要针对服务器本机进出数据的安全控制;而FORWARD、PREROUTING、POSTROUTI

weixin_53139887的博客 5885

iptables规则查询

iptables规则查询 之前在iptables的概念中已经提到过,在实际操作iptables的过程中,是以"表"作为操作入口的,如果你经常操作关系型数据库,那么当你听到"表"这个词的时候,你可能会联想到另一个词----"增删改查",当我们定义iptables规则时,所做的操作其实类似于"增删改查",那么,我们就先从最简单的"查"操作入手,开始实际操作iptables。 在之前的文章中,我们已经...

qq_52804302的博客 86

iptables(2)安装及规则查询

iptables为我们预定义了4张表,它们分别是raw表、mangle表、nat表、filter表,不同的表拥有不同的功能,iptalbes基本语法、查询方式。

Monster✺◟(∗❛ัᴗ❛ั∗)◞✺的博客 1852

iptables实际操作之规则查询[转载]

以下内容转载自朱双印博客,原文地址: iptables详解系列:iptables实际操作之规则查询 &amp; 通俗易懂iptabls零基础快速入门系列这篇文章将讲解关于iptables规则查询相关的知识,包括各种命令的实例截图以及常用命令小结。在阅读这篇文章之前,请确保你已经阅读了如下文章,如下文章总结了iptables的相关概念,是阅读这篇文章的基础:iptables基础概念。 如果你是一个新...

Jovin的博客 450
上一篇: 【Iptables】01 Iptables概念
下一篇: 【Iptables】03 Iptables规则管理
TDXYBS
博客等级 码龄8年 11粉丝 28原创
评论
成就一亿技术人!
拼手气红包6.0元
还能输入1000个字符
 
 条评论被折叠 查看
添加红包

请填写红包祝福语或标题

个

红包个数最小为10个

元

红包金额最低5元

当前余额3.43元 前往充值 >
需支付:10.00元
成就一亿技术人!
领取后你会自动成为博主和红包主的粉丝 规则
hope_wisdom
发出的红包
实付元
使用余额支付
点击重新获取
扫码支付
钱包余额 0

抵扣说明:

1.余额是钱包充值的虚拟货币,按照1:1的比例进行支付金额的抵扣。
2.余额无法直接购买下载,可以购买VIP、付费专栏及课程。

余额充值