【Iptables】12 Iptables动作总结之一(基础)

一文带你学懂iptables命令(含扩展命令) 1 iptables 用法说明 格式 iptables [-t table] {-A|-C|-D} chain rule-specification iptables [-t table] -I chain [rulenum] rule-specification iptables [-t table] -R chain rulenum rule-specification iptables [-t table] -D chain rulenum iptables [-t table] -S [chain 阅读详情

特别说明:此系列博文根据 朱双印博客-iptables系列博文,个人实践后总结,此为个人笔记精简版,更通俗易懂请参考 朱双印博客-iptables系列博文 原文内容,诸君必能有所收获

12 Iptables动作总结之一(基础)

此前我们已经接触过动作了,如REJECT,DROP,ACCEPT;但是我们却没说其他的动作,并且动作其实还分基础动作和扩展动作的,基础动作包括DROP,ACCEPT;其余的便是扩展动作,但是扩展动作使用时不用指定,这与之前的匹配条件使用扩展模块不同,如我们使用REJECT动作就直接使用就好了

虽说直接使用就好了,但是扩展动作却是有一些常用的选项的,我们先从REJECT开始

动作REJECT

REJECT动作的常用选项是 --reject-with,使用该选项可以设置提示信息,当对方被我们拒绝时,会提示对方为什么会被拒绝,可以使用的提示信息为:

  • icmp-net-unreachable
  • icmp-host-unreachable
  • icmp-port-unreachable
  • icmp-proto-unreachable
  • icmp-net-prohibited
  • icmp-host-prohibited
  • icmp-admin-prohibited

当不设置值时,默认值为icmp-port-unreachable

我们可以添加一条规则,看看默认返回的提示信息是否为icmp-port-unreachable
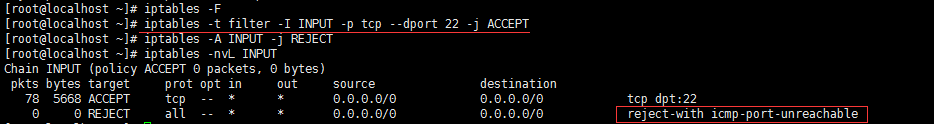
在这里插入图片描述
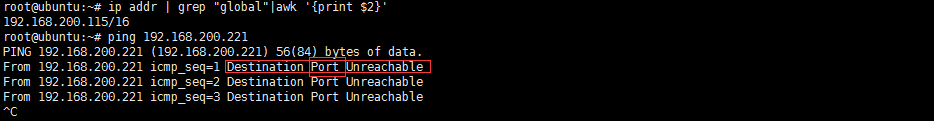
往有规则的主机ping,效果如下
在这里插入图片描述
现在我们把提示信息更改为主机不可达:icmp-host-unreachable

iptables -t filter -I INPUT 2 -j REJECT --reject-with icmp-host-unreachable

在序号为2处插入该规则,保证第一条规则起作用(维持ssh连接)
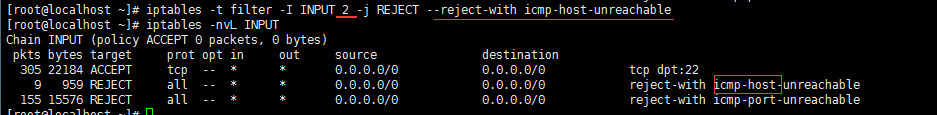
在这里插入图片描述
现在,我们再来ping主机,看提示信息会有什么变化
在这里插入图片描述
可以看到,提示信息从端口不可达变成了主机不可达,其余的选项,可以根据需要添加

动作LOG

我们可以从名字大概知道这个动作会与log日志有关,使用该动作,可以将符合匹配条件的报文的相关信息记录在日志中,不进行其它操作,会将报文传递给下一条规则

如,我们想将发送到22端口的报文信息记录下来,可以定义规则如下

iptables -I INPUT -p tcp --dport 22 -j LOG

查看记录的信息是在 /var/log/messages文件中
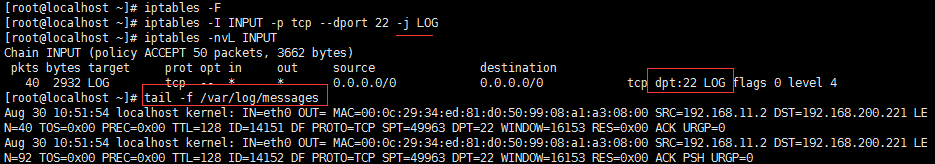
在这里插入图片描述
可以看到,有很多的信息被记录下来,这是因为我们没有细化匹配规则,所以全部发往22端口的报文信息都被记录了,这样并不利于我们分析,所以尽量把规则细化是很有必要的,现在我们将刚才定义的有LOG动作的规则删除,否则会使记录的日志文件大小变得特别大

当然,我们也可以自定义具有LOG动作的规则把信息写在那个文件中,这需要更改配置文件,比如我们想将信息记录在/var/log/iptables.log文件中,我们需要更改/etc/rsyslog.conf文件(或者是/etc/syslog.conf),在配置文件中添加配置如下

kern.waring /var/log/iptables.log

重启rsyslog服务,service rsyslog restart或systemctl restart rsyslog ,重启后,新的信息将会记录在我们配置的文件中

同样,LOG动作作为扩展动作,也是有自己的选项的

  • –log-level:可以指定记录日志的日志级别,可是使用的级别有 emerg, alert,crit,error,warning,notice,info,debug
  • –log-prefix:可以给记录到的相关信息添加"标签"之类的信息,用来区别各种记录的信息,方便在分析时进行过滤,但是需要注意,该选项对应的值不能超过29个字符

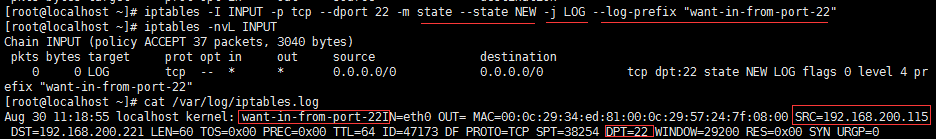
如,我想将主动连接22端口的报文的相关信息都记录到日志中,并且还要把这类信息记录命名为"want-in-from-port-22",这个命名不超过29个字符,现在使用如下规则

iptables -I INPUT -p tcp --dport 22 -m state --state NEW -j LOG --log-prefix "want-in-from-port-22"

完成配置后,我们尝试从另一台主机去ssh连接带有该规则的主机,然后查看日志文件,看看效果
在这里插入图片描述
可以看到,在该日志文件中存在我们的命名,报文的相关信息等,由于我们给规则定义了标签(命名),这样只会在筛选报文信息时就能很快筛选出来了
【Iptables】iptables目录
【Iptables】13 Iptables动作总结之二(进阶)

56.一文吃透:Linux 防火墙 iptables 原理与应用 在早期的 Linux 系统中,默认使用的是 iptables 配置防火墙。尽管新型 的 firewalld 防火墙已经被投入使用多年,但是大量的企业在生产环境中依然出于各种原因而继续使用 iptables。iptables服务会把配置好的防火墙策略交由内核层面的netfilter网络过滤器来处理,而firewalld服务则是把配置好的防火墙策略交由内核层面的nftables包过滤框架来处理。 阅读详情

相关推荐

关于UDP接收icmp端口不可达(port unreachable)

本篇分为3部分 1:报文格式 2:产生的原因 3:linux协议栈如何处理 4:应用层如何获取 1: 报文如下,10.30.13.1往10.30.16.10的80端口发送了一个UDP报文,80端口其实监听的是TCP。 服务器回复了一个类型为端口不可达的ICMP,ICMP数据部分就是请求UDP ip层及其以上的数据。 2:原因 首先原因就是接收udp报文...

Network, Linux Kernel 12万+

iptables防火墙

iptables防火墙

unschooledrat的博客 774

Kubernetes IPVS和IPTABLES

IPVS(IP Virtual Server,IP虚拟服务器)实现了传输层的负载平衡,通常称为4 LAN(四层局域网)交换,是Linux内核的一部分。IPVS在主机上运行,在真实服务器集群前面充当负载平衡器。IPVS可以将基于 TCP 和 UDP 的服务请求定向到真实服务器上。

念舒C.ying 2万+

firewalld,iptable

redhat7.0############ 火墙Firewalld概述 动态防火墙后台程序 firewalld 提供了一个 动态管理的防火墙,用以支持网络 “zones” ,以分配对一个网络及其相关链接和界面一定程度的信任。它具备对 IP v4 和 IP v6 防火墙设置的支持。它支持以太网桥,并有分离运行时间和永久性配置选择。它还具备一个通向服务或者应用程序以直接增加防火墙规则的接口。 系统提

SZDTBFWL的博客 998

iptables教程

如果一个数据包没有匹配到一个链中的任何一个规则,那么将对该数据包执行这个链的默认策略(default policy),默认策略可以是 ACCEPT 或 DROP。链中默认策略的存在使得我们在设计防火墙时可以有两种选择:设置默认策略 DROP 所有的数据包,然后添加规则接受(ACCEPT)来自可信 IP 地址的数据包,或访问我们的服务监听的端口的数据包,比如 bittorrent、FTP 服务器、Web 服务器、Samba 文件服务器等等。

3338

iptables详解

我们知道,防火墙的作用就在于对经过的报文匹配”规则”,然后执行对应的”动作”,所以,当报文经过这些关卡的时候,则必须匹配这个关卡上的规则,但是,这个关卡上可能不止有一条规则,而是有很多条规则,当我们把这些规则串到一个链条上的时候,就形成了”链”,所以,我们把每一个”关卡”想象成如下图中的模样 ,这样来说,把他们称为”链”更为合适,每个经过这个”关卡”的报文,都要将这条”链”上的所有规则匹配一遍,如果有符合条件的规则,则执行规则对应的动作。这是后话,后面再聊,在实际使用时我们即可更加的明白。

运维老生常谈 1309

iptables详解(12):iptables动作总结之一

前文一直在介绍iptables的匹配条件,并没有对动作进行过总结,那么此处,我们就来总结一下iptables中的动作。 之前的举例中已经用到了一些常用动作,比如ACCEPT、DROP、REJECT等。 其实,"动作"与"匹配条件"一样,也有"基础"与"扩展"之分。 同样,使用扩展动作也需要借助扩展模块,但是,扩展动作可以直接使用,不用像使用"扩展匹配条件"那样指定特定的模块。 之前用到的ACCEPT与DROP都属于基础动作。 而REJECT则属于扩展动作。 之前举过很多例子,我们知道..

码灵的博客 918

LSTM预测股票数据---数据预处理

# 导入相应的模块 import pandas as pd import numpy as np import matplotlib.pyplot as plt import tensorflow as tf # 获取训练集 def get_train_data(data,batch_size = 60 ,time_step = 20,train_begin = 0,train_end = 58...

qq_35358021的博客 3359

iptables详解【12】:动作总结之一

在本博客中,从理论到实践,系统的介绍了iptables,如果你想要从头开始了解iptables,可以查看iptables文章列表,直达链接如下 iptables零基础快速入门系列 前文一直在介绍iptables的匹配条件,并没有对动作进行过总结,那么此处,我们就来总结一下iptables中的动作。 之前的举例中已经用到了一些常用动作,比如ACCEPT、DROP、REJECT等。 其实,"动作"与"匹配条件"一样,也有"基础"与"扩展"之分。 同样,使用扩展动作也需要借助扩展模块,但是,扩展动作可以直接使用,

focus_lyh的博客 429

Charles 抓包工具下载安装及基础使用

本篇内容主讲关于Charles抓包工具,从下载安装以及配置信息,证书的下载安装以及PC端设置代理配置和移动端设备配置代理,阐述关于Charles抓包工具面板的基础使用以及如何进行抓包和设置断点,对于软件测试以及对抓包感兴趣的读者可以翻阅!感谢大家的支持!!!

灵魂学者的博客 2957

向量库深度解析:选型、索引原理与生产实践

本文系统解析五大主流向量库(pgvector、Milvus、Weaviate、ChromaDB、Faiss)的定位、优缺点与适用场景,深入拆解FLAT、IVF、HNSW等核心索引原理,并重点分析Milvus的Compaction机制。针对数据治理场景,提供精准选型建议:中小规模优先pgvector或Weaviate,超大规模选择Milvus,开发测试推荐ChromaDB。核心索引推荐HNSW,兼顾检索速度与召回率。全文从理论到实践,为开发者提供清晰的向量库选型逻辑与生产落地指南。

a123147abc的博客 360

iptables动作总结

将数据包放行,进行完此处理动作后,将不再比对当前链的其它规则,直接跳往下一个规则链。

sre救赎之路 1016

设计的多实例引用(Multiple Instances of a Design Reference)

一、什么是“设计的多实例引用” 在层次化的设计中,我们经常会将一个module例化多份,这些例化的instance就是设计的module的多实例引用。 二、为什么要解决多实例引用 三、怎么解决多实例引用 ...

kevindas的博客 3719

iptables 常用处理动作

在iptables中,-j 参数用来指定要进行的处理动作,常用的处理动作包括:ACCEPT、REJECT、DROP、REDIRECT、MASQUERADE、LOG、DNAT、SNAT、MIRROR、QUEUE、RETURN、MARK。 分别说明如下: ACCEPT将数据包放行,进行完此处理动作后,将不再比对其它规则,直接跳往下一个规则链。 REJECT拦阻该数据包,并传送数据包通知对方,可以传送的数据包有几个选择:ICMP port-unreachable、ICMP echo-reply 或是tc..

weixin_39833509的博客 1230

UNSW-NB15数据集:网络流量分析与恶意攻击检测实战指南

本文提供了UNSW-NB15数据集在网络流量分析与恶意攻击检测领域的实战指南。详细介绍了该数据集的构成、核心特征解析、特征工程处理、机器学习模型训练与评估方法,并探讨了模型部署及持续优化的挑战与思路,帮助读者构建高效的网络攻击检测系统。

weixin_29193359的博客 258

【Macbook-Latex安装部署教程】【Win-Texlive镜像下载】【简单易上手】MacTex+Vscode/Texstudio

该教程记录自己在mac()上安装部署Latex环境的经验,整个教程操作简单,配置要求少,易上手。教程分成三部分:Mactex下载与安装,Vscode插件下载与配置文件修改,Texstudio安装。

sunriseOvO的博客 2567

iptables动作总结之一

ACCEPT与DROP都属于基础动作。而REJECT则属于扩展动作。 其实,"动作"也有自己的选项,我们可以在使用动作时,设置对应的选项,此处以REJECT为例,展开与"动作"有关的话题。 动作REJECT REJECT动作的常用选项为--reject-with 使用--reject-with选项,可以设置提示信息,当对方被拒绝时,会提示对方为什么被拒绝。可用值如下 当不设置任何值时,默认值为ic...

weixin_30797199的博客 434

用SPSS做信效度分析

对问卷进行Cronbach’s Alpha信度检验。如果此值高于0.8,则说明信度高;如果此值介于0.7-0.8之间,则说明信度较好;如果此值介于0.6~0.7,则说明信度可接受;如果此值小于0.6,说明信度不佳。下面利用SPSS进行分析,点击分析–标度–可靠性分析选项,选中所要分析的问卷数据或题目。得到结果,我们要看这个有用的结果,当克隆巴赫Alpha系数(也可以看标准化后的)大于0.8时候,说明问卷信度较高。

小高~的博客 1万+

iptables系列12:iptables动作总结之一

http://www.zsythink.net/archives/1684

188

新能源知识库(98)SOC曲线介绍

​:一条异常的健康SOC曲线,往往能提前反映出电池性能的衰退或系统存在的隐患。BMS和EMS通过实时跟踪SOC值,能在电池电量过高(如>95%)时停止充电,电量过低(如<20%)时停止放电,从而避免因过度充放电引发的。​:OCV-SOC曲线上较为平坦的部分(例如,磷酸铁锂电池通常在20%-80% SOC范围)。​:在光伏、储能、电网协同的系统中,SOC曲线是能量调度的核心依据。​:电池的寿命很大程度上取决于它的工作方式。​:利用电池静置后电压与SOC的对应关系来估算,较准确但需要电池静置,无法实时使用。

竹君子之家 922

最新的sdio 4.0 spec 协议标准 带书签 高清完整PDF版

Part-E1-SDIO-Specification-Ver4.00-Final-120220.pdf:最新的sdio 4.0 spec 协议标准 带书签 高清完整PDF版,包括SDIO 接口的外设,SDIO 接口官方协议等。

上一篇: 【Iptables】11 Iptables之网络防火墙
下一篇: 【Iptables】13 Iptables动作总结之二(进阶)
TDXYBS
博客等级 码龄8年 11粉丝 28原创
评论
成就一亿技术人!
拼手气红包6.0元
还能输入1000个字符
 
 条评论被折叠 查看
添加红包

请填写红包祝福语或标题

个

红包个数最小为10个

元

红包金额最低5元

当前余额3.43元 前往充值 >
需支付:10.00元
成就一亿技术人!
领取后你会自动成为博主和红包主的粉丝 规则
hope_wisdom
发出的红包
实付元
使用余额支付
点击重新获取
扫码支付
钱包余额 0

抵扣说明:

1.余额是钱包充值的虚拟货币,按照1:1的比例进行支付金额的抵扣。
2.余额无法直接购买下载,可以购买VIP、付费专栏及课程。

余额充值