【Iptables】07 IPtables扩展匹配条件之UDP扩展与ICMP扩展

iptables(4)规则匹配条件(源、目、协议、接口、端口) 上篇文章中我们介绍的规则是匹配源地址,通过-s参数指定源地址,那我们从源地址开始逐步介绍。图中我指定的源地址是单个IP地址一次指定多个源IP地址通过“,”隔开多个地址,可以一次性指定多个源地址,但是指定了多个不连续的源地址后,在iptables列表中会列出多行显示。注意逗号两侧都没有空格,多个IP之间通过逗号隔开一次性指定一个网段直接使用网段信息,来设置源地址段,那么该条规则就会匹配源地址是这个网段来的所有数据反向匹配(条件取反)! 阅读详情

特别说明:此系列博文根据 朱双印博客-iptables系列博文,个人实践后总结,此为个人笔记精简版,更通俗易懂请参考 朱双印博客-iptables系列博文 原文内容,诸君必能有所收获

07 IPtables扩展匹配条件之UDP扩展与ICMP扩展

udp扩展模块

先来看看UDP扩展模块,该模块和tcp扩展模块相似,但只要两个扩展选项,即 --sport 和 --dport,用于匹配源地址端口号和目标地址端口号,使用方式也和tcp扩展模块一样,只不过在使用时用 -p 指定udp端口和 -m 选项指定了 udp 扩展模块;

下面是一些示例,如匹配目标地址的UDP端口10050,可以定义以下规则

iptables -I INPUT -p udp -m udp --dport 10050 -j REJECT

在使用了-p 选项指定了udp端口后,可以不使用 -m选项指定dup扩展模块

iptables -I INPUT -p udp --dport 10050 -j REJECT

也同样可以指定连续端口,同样可以使用multiport扩展模块指定不连续端口

iptables -t filter -I INPUT -p udp --dports 22:80 -j REJECT

iptables -I INPUT -p udp -m multiport --dports 22,80,3306 -j REJECT

icmp扩展模块

ICMP协议即互联网控制报文协议,它主要是用于探测网络上的主机是否可用,目标是否到达,网络是否通畅等,我们常用的ping命令就是使用的这个协议

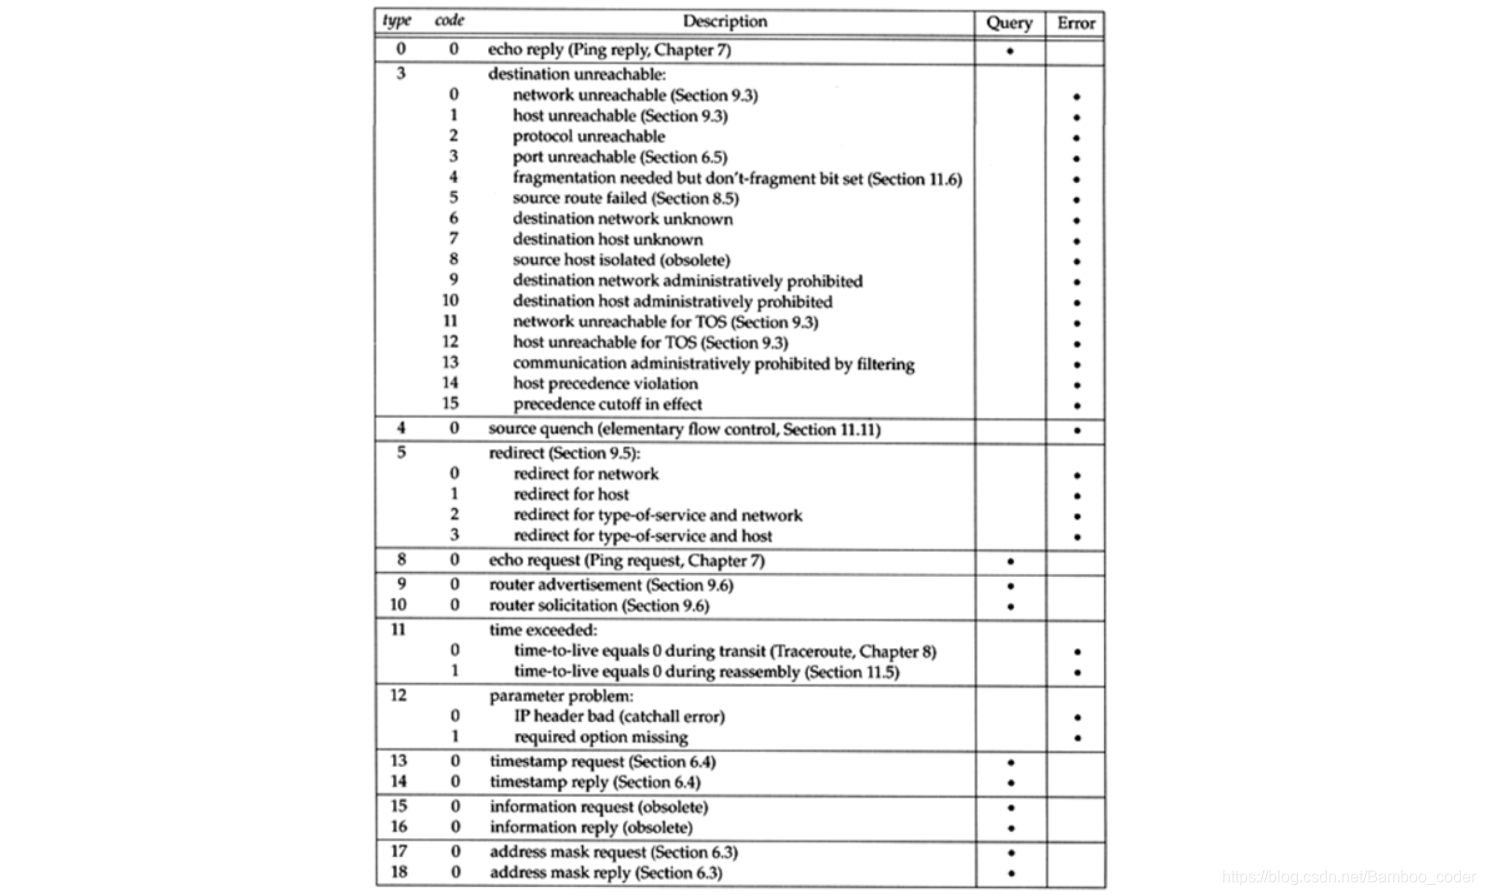
当我们使用ping命令时,如果可用联通,主机一般会对Ping命令做出回应,虽然都是icmp协议的报文,但是它们的所属类型是不一样的,如发出去的ping请求类型为8的icmp报文,对方主机返回的ping报文则属于类型0的ICMP报文,由于类型较多,这里只介绍常用的几个类型
在这里插入图片描述
如,所以表示"目标不可达"的icmp报文的type码都是3,而目标不可达有可能是网络不可达,主机不可达,端口不可达等,我们就需要细化区分,icmp对每种type细分了对应的code,用不同的code对应具体的场景,使用时,一般用type/code去匹配具体类型的icmp报文,如使用"3/1"去表示主机不可达的icmp报文

我们常用的ping命令的回应icmp报文类型为0,其code也为0,并且它是属于Query,即查询类型的报文,而类型3这种,属于的是错误类报文

我们发出的ping命令,其报文类型为8,code为0;而对方回复(回应),则类型是0,code为0;

现在,我们假设不让所有的icmp类型的报文进入本机,可以直接 -p选项指定协议类型,进行协议匹配,不区分type和code这些

iptables -I INPUT -p icmp -j REJECT

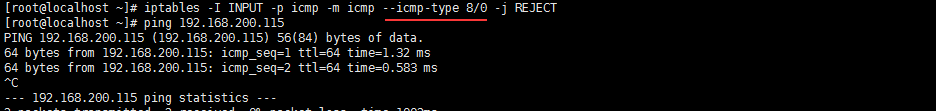
如果想要我们能ping通别人,别人不能ping通我们,我们就需要更改规则了

iptables -I INPUT -p icmp -m icmp --icmp-type 8/0 -j REJECT
在这里插入图片描述
在这里插入图片描述
可以看到,别的主机ping本机时会返回错误信息,ping发送的报文信息type为8,code为0,返回的报文信息type为0,code为0;所以我们能ping通别人,因为没有INPUT链上的规则禁止了类型为0,code为0的报文,而别人ping我们主机时,则因为是类型为8的报文,被规则匹配后拒绝

由于类型8下面code不像类型3那样有很多code,所以我们可以省略code,直接使用类型8即可

iptables -I INPUT -p icmp -m icmp --icmp-type 8 -j REJECT

我们还能通过 --icmp-type选项匹配类型名称,如 echo request (type为8,code为0)

iptables -I INPUT -p icmp -m icmp --icmp-type "echo-request" -j REJECT

这样也能达到匹配type为8的报文,只是需要注意,需要将名称中分隔符空格替换成 “-” 短横线
【Iptables】iptables目录
【Iptables】08 Iptables扩展匹配条件之state扩展模块

【Linux安全管理】iptables配置与iptables基本用法 iptables介绍 1、防火墙分类 2、iptables的启动 ①在开机时禁用firewalld服务: ②安装iptables-services ③将它设置为开机自启 3、iptables 四表五链详解 阅读详情

相关推荐

SAP FI 提示没有为会计年度0 定义版本2025 GP626

SAP 错误 GP626 是一个常见的系统消息,通常表示某个会计年度的版本(如版本 0)未被定义或未激活。:在执行某些事务(如创建采购订单、过账凭证或维护成本中心)时,系统会检查相关版本是否已定义。的“Settings for Each Fiscal Year”界面中,选择一个已激活的会计年度。的“Settings for Each Fiscal Year”界面中,找到未激活的会计年度。:在控制范围(Controlling Area)中,未为指定的会计年度定义版本 0。如果没有,添加或复制现有年度的设置。

GAVIN 2487

iptables详解(7):iptables扩展之udp扩展与icmp扩展

前文中总结了iptables的tcp扩展模块,此处,我们来总结一下另外两个跟协议有关的常用的扩展模块,udp扩展与icmp扩展。 udp扩展 我们先来说说udp扩展模块,这个扩展模块中能用的匹配条件比较少,只有两个,就是–sport与–dport,即匹配报文的源端口与目标端口。 没错,tcp模块中也有这两个选项,名称都一模一样。 只不过udp扩展模块的–sport与–dport是用于匹配UDP协议...

servepeople的博客 377

通达信强龙趋势幅图指标 - 精准捕捉趋势,把握强势行情,多角度分析个股,强弱一目了然

STICKLINE(趋势>0 AND SJTJ,4.8,5.8,1.5,0),COLORYELLOW;STICKLINE(资金>0 AND SJTJ,1.2,2.2,1.5,0),COLOR0080FF;STICKLINE(异动>0 AND SJTJ,0,1,1.5,0),COLORFF0080;STICKLINE(异动=0 AND SJTJ,0,1,1.5,1),COLORGRAY;

Q1809330692的博客 5622

使用UDP消息与iptables实现TCP端口敲门安全技术

通过结合UDP消息与iptables,我们可以构建一个简单但有效的端口敲门系统,增强服务器的安全性。首先,我们需要编写一个脚本来监听特定的UDP端口,并在接收到正确的敲门序列后修改iptables规则。服务端在接收到敲门消息后,可以开启端口一定的时长,在时长到达后,将取消接受白名单,所以客户端需要保持周期性推送。2. **配置iptables**:需要对iptables有一定的了解,包括如何添加规则、删除规则等基本操作。3. **选择一个未使用的UDP端口**:用于接收敲门序列中的UDP消息。

EdmundXjs的博客 1090

基于 Datawhale 开源量化投资学习指南(10):基于 LightGBM 的量化选股

通过本篇文章,我们深入探索了如何运用 LightGBM 机器学习模型实现量化选股。首先,我们通过获取股票的历史数据,进行特征工程和标签制作,将选股问题转化为一个分类问题。接着,我们使用 LightGBM 训练模型,并在验证集和测试集中评估了模型的表现。该选股策略的核心在于结合机器学习算法,从历史数据中寻找能够捕捉股票短期涨跌的关键特征,从而为投资者提供辅助决策支持。虽然本文的模型取得了一定的效果,但这只是量化投资领域的一小部分。

不想宅的冷同学 1346

WVP+ZLM国标平台实战:从设备注册失败到视频播放黑屏,我遇到的5个典型问题与解法

部署WVP+ZLM国标视频平台时,设备注册失败、视频播放黑屏等问题常常让运维人员头疼不已。本文将基于真实运维场景,剖析五个最具代表性的故障案例,提供从网络配置到版本兼容性的全链路解决方案。

weixin_33178839的博客 360

iptables的用法

基本用法:iptables[-ttable][subcommand]chain[rulenum][options...][match][target] iptables[-t表名]<-A|-I|-D|-R>链名[规则编号][-i|o网卡名称][-p协议类型][-s源ip地址][源子网][--sport源端口号][-d目标ip地址...

weixin_34259559的博客 110

Goose开源程序本地机上 AI 代理,能够从头到尾自动执行复杂的开发任务。Goose 不仅可以提供代码建议,还可以自主构建整个项目、编写和执行代码、调试故障、编排工作流程以及与外部 API 交互

Goose开源程序 是您的本机上 AI 代理,能够从头到尾自动执行复杂的开发任务。Goose 不仅可以提供代码建议,还可以自主构建整个项目、编写和执行代码、调试故障、编排工作流程以及与外部 API 交互。无论您是在构建想法原型、优化现有代码,还是管理复杂的工程管道,goose 都能适应您的工作流程并精确执行任务。

struggle2025的博客 2039

iptables 打开UDP端口

iptables -A INPUT -p udp --destination-port 2000 -j ACCEPT

beyondlpf的专栏 2万+

UNet改进(54):当医学图像分割遇上频域学习与自监督

本文提出了一种改进U-Net的方法,通过频域增强模块和代理任务模块提升医学图像分割性能。频域增强模块在傅里叶空间对特征图进行可学习的频率调制,重点增强高频细节特征;代理任务模块通过图像重建约束编码器保留关键信息。两个模块协同工作,在仅增加5%参数量的情况下,形成空间域、频域和重建约束三条互补的信息路径。该方法特别适用于需要精细边缘分割的医学图像任务,预期能提升5%-10%的边缘分割精度,在小样本场景效果更显著。部署时可移除代理任务模块,不影响推理效率。未来可探索空间自适应频域调制和更丰富的代理任务设计。

2501_91516851的博客 225

10、网络安全工具:Bettercap 与 Web 应用测试工具全解析

本文详细解析了网络安全工具Bettercap及其在中间人攻击和无线攻击中的应用,同时介绍了多种Web应用测试工具,如Amass、Cadaver、Dirb等,并探讨了工具的使用场景、流程、注意事项以及未来发展趋势,为网络安全测试提供了全面的指导。

u0v1w2x3的博客 226

iptables详解【7】: udp扩展与icmp扩展

在本博客中,从理论到实践,系统的介绍了iptables,如果你想要从头开始了解iptables,可以查看iptables文章列表,直达链接如下 iptables零基础快速入门系列 前文中总结了iptables的tcp扩展模块,此处,我们来总结一下另外两个跟协议有关的常用的扩展模块,udp扩展与icmp扩展。 udp扩展 我们先来说说udp扩展模块,这个扩展模块中能用的匹配条件比较少,只有两个,就是–sport与–dport,即匹配报文的源端口与目标端口。 没错,tcp模块中也有这两个选项,名称都一模一样。

focus_lyh的博客 373

uniapp | 基于高德地图实现位置选择功能(安卓端)

在uni-app项目中实现地图位置选择功能的解决方案。由于uni.chooseLocation功能受限,采用高德地图API自主开发。系统由父组件poiMap.vue(负责展示和跳转)和子组件poiBox.vue(核心地图逻辑)构成,通过父子组件通信传递位置数据。关键技术包括:1)使用AMapLoader动态加载地图SDK;2)集成PositionPicker实现拖拽选点;3)异步加载AMapUI插件;4)通过事件监听获取位置详情(地址/经纬度)。

大胆尝试,小心实践 731

iptables(二)匹配方式和常用扩展模块

在中已经介绍了 iptables 的表、链的概念和关系,以及表的基本操作。本次中将介绍iptables 的匹配方式和常用的扩展模块。

博客 1000

OV9734 DATASHEET,完整规格书

OV9734完整规格书,包括电气参数,尺寸规格,寄存器配置表等

Outlook Express 6 (OE6) for Win7/Win8/Win10

英文版 Outlook Express6.0, 兼容Win7/Win10/WinXP,解压就可用。

Linux iptables防火墙详解(三)——iptables匹配条件

今天继续给大家介绍Linux基础知识,本文主要内容是Linux iptables防火墙配置命令匹配条件。 一、iptables匹配参数介绍 二、iptables匹配参数使用示例

永远是少年 3099

Probability and Statistics - 4th edition

Probability and Statistics - 4th edition

【Iptables】08 Iptables扩展匹配条件之state扩展模块

08 Iptables扩展匹配条件之state扩展模块 一般情况下,我们访问服务器服务,向服务端的80发起请求,服务端会通过80端口响应我们的请求,于是,我们作为客户端,也会开发相应的80端口以便接收该服务返回的报文,但此时就可能存在安全问题,如果进入我们主机80端口的报文到底是服务端返回的,还是别人刻意发送的呢? 很可怕,我们可以试着只通过特定主机IP发送的报文,其余IP地址发送的报文都拒绝,但...

TDXYBS的博客 545

iptables中对TCP,UDP,ICMP非常不错的阐述

转自 https://blog.youkuaiyun.com/rs_network/article/details/7218179   数据包在用户空间的状态 就象前面说的,包的状态依据IP所包含的协议不同而不同,但在内核外部,也就是用户空间里,只有4种 状态:NEW,ESTABLISHED,RELATED 和INVALID。它们主要是和状态匹配一起使用。下面就简要地介绍以下这几种状态: NEW说明这...

shark1621的博客 852

iptables扩展

iptables扩展匹配条件之’–tcp-flags’ 见名知义,”–tcp-flags”指的就是tcp头中的标志位,看来,在使用iptables时,我们可以通过此扩展匹配条件,去匹配tcp报文的头部的标识位,然后根据标识位的实际情况实现访问控制的功能。 既然说到了tcp头中的标志位,那么我们就来回顾一下tcp头的结构,如下图所示。 [外链图片转存失败,源站可能有防盗链机制,建议将图片保存下来直接上传(img-j3t9T1yk-1647876291917)(C:\Users\72983\Desktop\04

weixin_54246834的博客 731

iptables扩展模块

iprange模块 使用iprange模块可以指定一段连续的IP地址范围 --src-range --dst-range # example iptables -t filter -I INPUT -m iprange --src-range 192.168.1.1-192.168.1.100 -j DROP # 通过 ! 取反 iptables -t filter -I INPUT -m iprange ! --src-range 192.168.1.1-192.168.1.100 -j DROP

weixin_43851330的博客 419

【网络教程】Iptables官方教程-学习笔记5--IPTABLES MATCH

这篇博客介绍iptables和netfilter中所有可用的匹配,章节比较厂,没必要去学习每个匹配的具体细节,大致了解下即可,后续要用到再深入掌握它。

jackhh1的博客 2926

iptables的配置与使用

语法:iptables [-t 表名] 管理选项 [链名] [匹配条件] [-j 控制类型]表名、链名用来指定 iptables 命令所操作的表和链,未指定表名时将默认使用 filter表管理选项表示 iptables 规则的操作方式,如插入、增加、删除、查看等-A:在指定链的末尾添加(–append)一条新的规则-I:在指定链中插入(–insert)一条新的规则,未指定序号时默认在开头-D:删除(–delete)指定链中的某一条规则,可指定规则序号或具体内容-F。

ZZH1120KQ的博客 1905
上一篇: 【Iptables】06 IPtables扩展匹配条件之 "-tcp-flags"
下一篇: 【Iptables】08 Iptables扩展匹配条件之state扩展模块
TDXYBS
博客等级 码龄8年 11粉丝 28原创
评论
成就一亿技术人!
拼手气红包6.0元
还能输入1000个字符
 
 条评论被折叠 查看
添加红包

请填写红包祝福语或标题

个

红包个数最小为10个

元

红包金额最低5元

当前余额3.43元 前往充值 >
需支付:10.00元
成就一亿技术人!
领取后你会自动成为博主和红包主的粉丝 规则
hope_wisdom
发出的红包
实付元
使用余额支付
点击重新获取
扫码支付
钱包余额 0

抵扣说明:

1.余额是钱包充值的虚拟货币,按照1:1的比例进行支付金额的抵扣。
2.余额无法直接购买下载,可以购买VIP、付费专栏及课程。

余额充值
