JWT渗透

渗透测试-JWT攻击 1.jwt是什么 Json web token(JWT),是为了在网络应用环境间传递声明而执行的一中基于JSON的开放标准。常用于分布式站点的单点登录。 JWT的声明一般被用在客户端与服务端之间传递身份认证信息,便于向服务端请求资源。 1.1.原理 1)客户端提交用户名密码等信息到服务端请求登录,服务端在验证通过后前发一个具有时效性的token,将token返回给客户端 2)客户端收到token后会将token存储在cookie或localStorage中 3)随后客户端每次请求都会携带这个to 阅读详情

介绍:

JWT(英文全称:JSON Web Token)是一个开放标准(RFC 7519),用于在双方之间安全地表示声明。一种无状态的认证机制,通常用于授权和信息交换。是目前 最流行的跨域认证解决方案。

举例
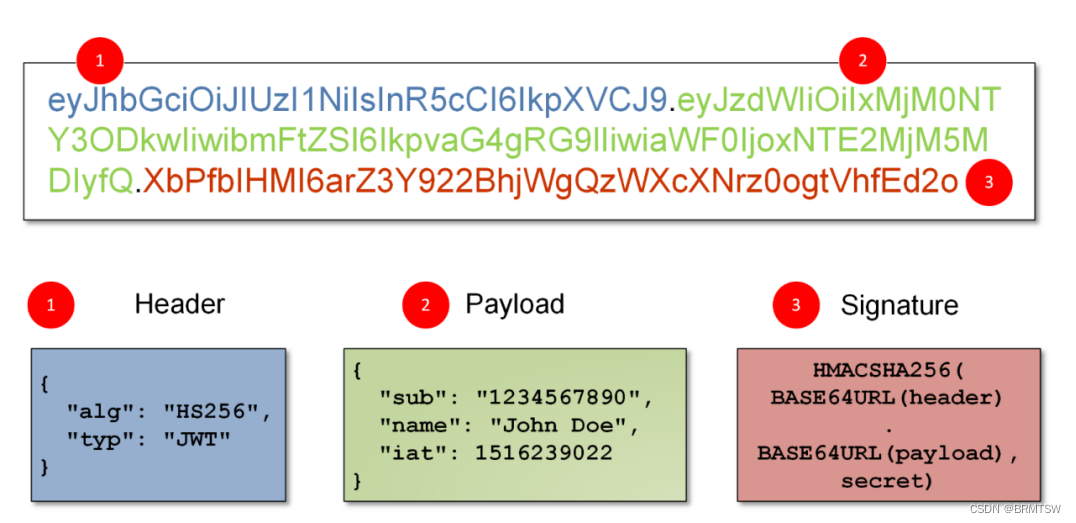
不足:从安全性的角度来看,至少存在两个潜在的问题。
1、缺乏机密性-我们能够轻松解码有效载荷payload(和报头header)。
2、用户插入另一个操作(例如删除)并绕过授权

一般都是base64加密

具体实现方式()
1、算法为none
2、算法修改
3、签名失败问题
4、暴力破解
5、密钥泄露
6、令牌刷新

攻击思路
首先找到需要JWT鉴权后才能访问的页面,如个人资料页面,将该请求包重放测试:
1)未授权访问:删除Token后仍然可以正常响应对应页面
2)敏感信息泄露:通过JWt.io解密出Payload后查看其中是否包含敏感信息,如弱加密的密码等
3)破解密钥+越权访问:通过JWT.io解密出Payload部分内容,通过空加密算法或密钥爆破等方式实现重新签发Token并修改Payload部分内容,重放请求包,观察响应包是否能够越权查看其他用户资料 4)检查Token时效性:解密查看payload中是否有exp字段键值对(Token过期时间),等待过期时间后再次使用该Token发送请求,若正常响应则存在Token不过期
5)通过页面回显进行探测:如修改Payload中键值对后页面报错信息是否存在注入,payload中kid字段的目录遍历问题与sql注入问题

该漏洞前提得JWT泄露

工具安装

一、jwt_tool

1、git clone GitHub - ticarpi/jwt_tool: A toolkit for testing, tweaking and cracking JSON Web Tokens (kali上安装)

2、pip install pycryptodomex(可能需要安装这个)

3、cd jwt_tool的安装路径

4、解密:python jwt_tool.py (接着jwt加密码)最好将Python升级达到Python3

5、破解密钥:python jwt_tool.py (接着jwt加密码) C -d jwt-common.txt

tips:当然可以用-h命令来查看语法

web十大漏洞之jwt渗透 从安全性的角度来看,至少存在两个潜在的问题。1、缺乏机密性-我们能够轻松解码有效载荷payload(和报头header)。2、用户插入另一个操作(例如删除)并绕过授权靶场:https://authlab.digi.ninja/Leaky_JWT打开上面靶场以后,就会出现下面的样子,把框里的内容直接解密就可以了,base64具体实现方式 1、算法为none 2、算法修改 3、签名失败问题 4、暴力破解 5、密钥泄露 6、令牌刷新。 阅读详情

相关推荐

从CTF实战到内网渗透:离线JWT图形化工具JWT_GUI的攻防应用全景

本文详细介绍了离线JWT图形化工具JWT_GUI在CTF比赛和内网渗透中的攻防应用。通过解析JWT令牌、篡改关键字段、None算法攻击和密钥爆破等功能,该工具成为离线环境下的安全利器。文章结合实战案例,展示了如何利用JWT_GUI解决CTF题目和内网渗透中的JWT安全问题,并提供了工具优化和高级技巧。

weixin_30512043的博客 424

JWT攻击手册(附jwt_tool用法,爆破弱密钥等)

转载至https://www.cnblogs.com/xiaozi/p/12005929.html JSON Web Token(JWT)对于渗透测试人员而言可能是一种非常吸引人的攻击途径,因为它们不仅是让你获得无限访问权限的关键,而且还被视为隐藏了通往以下特权的途径:特权升级,信息泄露,SQLi,XSS,SSRF,RCE,LFI等 ,可能还有更多!攻击令牌的过程显然取决于您正在测试的JWT配置和实现的情况,但是在测试JWT时,通过对目标服务的Web请求中使用的Token进行读取,篡改和签名,可能遇到已知的

weixin_50464560的博客 2万+

渗透测试之json_web_token(JWT)

使用的python、php、java生成 JSON Web Tokens(JWT),并进行验证;以及 JWT 的破解工具

m0_54342116的博客 1149

【亲测免费】 JWT Tool: 解析与生成JWT的强大工具

是一个简洁而强大的在线工具,专门用于JSON Web Token(JWT)的解析和生成。对于开发人员来说,它是一个极其有用的资源,可以帮助理解、测试和调试JWT在身份验证和授权过程中的工作原理。 ## 技术分析 JWT Tool 使用Web技术构建,包括HTML、CSS和JavaScript,使得它可以方便地在任何现代浏览器中运行,无需安装额外软件。其核心是JWT库,如`jsonwebtoke...

gitblog_00070的博客 2603

从CTF实战到内网渗透:离线JWT图形化工具JWT_GUI的攻防场景全解析

本文深入解析离线JWT图形化工具JWT_GUI在CTF竞赛和内网渗透中的实战应用。该工具集成JWT加解密、伪造和爆破功能,特别适合无网络环境下的快速操作,帮助安全人员高效完成权限提升和漏洞利用。文章通过真实案例演示None攻击、密钥爆破等技巧,并分享环境适配与性能优化经验。

weixin_26642481的博客 214

(渗透学习)JWT绕过

1、什么是JWT 参考文章:https://www.jianshu.com/p/576dbf44b2ae 2、JWT验证绕过 https://jwt.io/

yang1234567898的博客 5877

JWT渗透与攻防

JSON Web Token(JWT)作为一种广泛使用的认证机制,因其简单、有效和灵活性而受到开发者的青睐。然而,随着JWT使用的普及,其安全性问题也逐渐显现。本文将探讨JWT的渗透测试方法,分析常见的安全漏洞,并提供相应的防护措施。

明弟有理想的博客 1012

黑客攻击常用的一款热门工具,Jwt_Tool - 用于验证、伪造、扫描和篡改 JWT(JSON Web 令牌)

黑客攻击常用的一款热门工具,Jwt_Tool - 用于验证、伪造、扫描和篡改 JWT(JSON Web 令牌)。

代码讲故事 2329

JWT渗透姿势一篇通

JWT(JSON Web Token)是一种用于身份认证和授权的开放标准,它通过在网络应用间传递被加密的JSON数据来安全地传输信息使得身份验证和授权变得更加简单和安全,JWT对于渗透测试人员而言可能是一种非常吸引人的攻击途径,因为它们不仅是让你获得无限访问权限的关键而且还被视为隐藏了通往以下特权的途径,例如:特权升级、信息泄露、SQLi、XSS、SSRF、RCE、LFI等。

Javachichi的博客 1623

jwt_tool:用于测试,调整和破解JSON Web令牌的工具包

JSON Web令牌工具包v2 jwt_tool.py是用于验证,伪造,扫描和篡改JWT(JSON Web令牌)的工具包。 其功能包括: 检查令牌的有效性 测试已知漏洞: (CVE-2015-2951) alg = none签名绕过漏洞 (CVE-2016-10555) RS / HS256公钥不匹配漏洞 (CVE-2018-0114)密钥注入漏洞 (CVE-2019-20933 / CVE-2020-28637)空白密码漏洞 (CVE-2020-28042)空签名漏洞 扫描配置错误或已知漏洞 模糊声明值以引发意外行为 测试机密/密钥文件/公共密钥/ JWKS密钥的有效性 通过高速字典攻击识别弱键 伪造新的令牌头和有效载荷内容,并使用密钥或通过其他攻击方法创建新的签名 时间戳篡改 RSA和ECDSA密钥生成和重建(来自JWKS文件) ...还有更多! 观众 该工具是为渗透测试人员

把群晖NAS变成游戏开发服务器:Perforce与虚幻引擎深度整合的5个关键配置(含.p4ignore模板)

本文详细介绍了如何将群晖NAS配置为游戏开发服务器,重点讲解了Perforce与虚幻引擎的深度整合。通过五个关键配置节点,包括用户权限架构、Workspace策略、资产同步优化、仓库清洁度保障和编辑器深度集成,帮助小型团队打造高效开发环境。文章还提供了实用的.p4ignore模板和优化技巧,显著提升开发效率。

weixin_30430677的博客 318

现代Web应用渗透测试:JWT攻击实战指南

研讨会幻灯片获取地址:https://www.blackhillsinfosec.com/wp-content/uploads/2020/09/SLIDES_WebApp_PenTesting_AttackingJWTs.pdf。正因如此,攻击它们也更为复杂:首先需要识别它们,然后进行解码,接着解读解码后的数据,再决定攻击点,最后还需构造有效JSON格式的载荷并重组JWT才能发送。加入Discord技术社区:https://discord.gg/aHHh3u5。34:58 – 载荷解码演示。

分享技术点滴 186

常见的十大量化投资策略(附源码)

量化投资策略是利用量化的方法,进行金融市场的分析、判断和交易的策略、算法的总称。著名的量化投资策略有以下10种(注:策略源码模板不能直接用于实盘交易,仅供探讨交流) 01、海龟交易策略 海龟交易策略是一套非常完整的趋势跟随型的自动化交易策略。这个复杂的策略在入场条件、仓位控制、资金管理、止损止盈等各个环节,都进行了详细的设计,这基本上可以作为复杂交易策略设计和开发的模板。 海龟交易策略源码:https://www.myquant.cn/docs/python_strategyies/110 0.

小壁虎的春天 2万+

JWT渗透姿势

JWT 全称 JSON Web Token,是一种标准化格式,用于在系统之间发送加密签名的 JSON 数据。原始的 Token 只是一个 uuid,没有任何意义。

laozhang338的博客 2588

香橙派5玩转SATA SSD:一个被忽略的overlays配置项,让你的Ubuntu系统飞起来

本文详细介绍了如何在香橙派5上通过配置`overlays=ssd-sata`启用SATA SSD作为系统启动盘,大幅提升Ubuntu系统的性能。文章深入解析了设备树覆盖的工作原理,提供了完整的配置流程和性能优化建议,帮助开发者充分发挥香橙派5的硬件潜力。

weixin_30787531的博客 220

分享通达信破解交易接口的使用!

那其实通达信破解交易接口的使用方法比较复杂,这里以MA均线指标为例子,只要理解了这些操作步骤,就可以很容易地使用其他指标包括自己编写的指标来进行交易。委托结果(包含委托编号), 需要分配 1024*1024 字节的空间。委托结果数组, 每项结果需要分配 1024*1024 字节的空间。0: 买入, 1: 卖出, 2: 融资买入, 3: 融券卖出,4: (市价委托)上海五档即成剩撤, 深圳五档即成剩撤。4: 买券还券, 5: 卖券还款, 6: 现券还券。0: 上海限价委托, 深圳限价委托。

1841085904的博客 2360

渗透系列之jwt的认识和攻击

渗透系列之jwt安全 本文主要介绍一下普及一下Jwt(JSON Web Token)的知识以及安全性。 参考文章: https://jwt.io/ https://research.securitum.com/jwt-json-web-token-security/ https://www.jianshu.com/p/576dbf44b2ae https://www.freebuf.com/tag/JWT https://www.freebuf.com/vuls/211842.html 1、

Websec 3287

基于双向GRU LSTM DNN水电站水文数据的每日径流量预测 完整代码+数据 可直接运行

基于双向GRU LSTM DNN水电站水文数据的每日径流量预测 完整代码+数据 可直接运行

1902

JWT(Json Web Token)的原理、渗透与防御

JWT(Json Web Token)的原理、渗透与防御。

ElsonHY的博客 2859

YOLOv8剪枝 lamp剪枝测试精度仅掉0.7个点,速度提高11.8fps!

该摘要介绍了LAMP剪枝方法的创新点和理论分析,重点突出了其最小化L2失真和分层自适应剪枝的特性。LAMP通过引入ξ变量在最坏情况下优化剪枝失真,并简化了计算过程。文章还提供了代码移植的具体步骤,包括创建compress.py文件和相关配置说明。

FJN110的博客 1113

Python爬虫实战:构建药监局药品批准信息本地查询系统

在医药信息化时代,药品批准信息的快速查询对于医药从业者、研究人员和普通消费者都具有重要意义。国家药品监督管理局(NMPA)提供了官方的药品查询系统,但有时我们需要建立本地数据库以便批量分析或离线查询。本文将详细介绍如何使用Python爬虫技术,结合最新的异步爬虫框架和技术栈,构建一个完整的药监局药品信息本地查询系统。本系统将实现以下功能:自动化爬取药监局官网的药品批准信息数据清洗和结构化存储建立本地查询接口数据定期更新机制pythonimport os"""药品类型枚举"""

2201_76125261的博客 728

JWT(JSON Web Token)全维度渗透测试实战与防御体系构建

JWT作为分布式身份认证的核心技术,其安全直接关系到系统的身份认证与访问控制安全。本文梳理的12类JWT渗透测试姿势,覆盖了从基础配置到高级生态联动的全场景,其核心漏洞根源可归结为**“人”的疏忽和“架构”的复杂**——开发人员的安全意识不足、对算法原理理解不深、配置不当,以及云原生/微服务架构下生态联动的复杂性,导致JWT成为攻击者的突破点。而JWT的防御,并非单一环节的加固,而是从开发、配置、密钥管理、业务校验到生态防护的全链路、全生命周期的安全体系构建,核心是实现“强算法+强密钥+强校验+强生态。

从零开始,掌握网络安全。提供全面的网络安全教程、攻防演练技巧和行业动态。 1072

【异常】Coze/扣子 Workflow 调用报 4200 错误深度解析

Coze API 的。

奶爸的编程之路,也就一周冷个三天 301

JWT渗透与防御概述

JWT的声明一般被用来在身份提供者和服务提供者间传递被认证的用户身份信息,以便于从资源服务器获取资源,也可以增加一些额外的其它业务逻辑所必须的声明信息,该token也可直接被用于认证,也可被加密。首先,需要指定一个密钥(secret)。算出签名以后,把Header、Payload、Signature三个部分拼成一个字符串,每个部分之间用"点"(.)分隔,就可以返回给用户。(注意:JWT默认是不会对Payload加密的,也就意味着任何人都可以读到这部分JSON的内容,所以不要将私密的信息放在这个部分)

weixin_73049307的博客 477

android 蓝牙通讯demo

android 下蓝牙通讯demo,实现了发现蓝牙,使能蓝牙,通过蓝牙发送消息。

复分析 阿尔福斯(Ahlfors) 第三版答案 英文

答案分为十章,有部分习题没有答案,全英文复分析阿尔福斯(Ahlfors) 第三版答案

【渗透测试】JWT令牌漏洞攻击

JSON Web Token(JWT),是一种用户身份凭证,常用作身份验证、会话处理和访问控制机制。若能控制JWT,则有可能造成身份伪造等漏洞攻击。

网络安全从业者的学习笔记 1898

TMS_WebGMaps_1.9.8.0_Full_Source

TMS_WebGMaps_1.9.8.0_Full_Source 全源码 delphi cbuilder

上一篇: 生成木马反弹和简单的Windows提权
下一篇: 永恒之蓝和震网病毒复现
BRMTSW
博客等级 码龄5年 11粉丝 15原创
评论
成就一亿技术人!
拼手气红包6.0元
还能输入1000个字符
 
 条评论被折叠 查看
添加红包

请填写红包祝福语或标题

个

红包个数最小为10个

元

红包金额最低5元

当前余额3.43元 前往充值 >
需支付:10.00元
成就一亿技术人!
领取后你会自动成为博主和红包主的粉丝 规则
hope_wisdom
发出的红包
实付元
使用余额支付
点击重新获取
扫码支付
钱包余额 0

抵扣说明:

1.余额是钱包充值的虚拟货币,按照1:1的比例进行支付金额的抵扣。
2.余额无法直接购买下载,可以购买VIP、付费专栏及课程。

余额充值