web安全梳理

理解 XSS 和 CSP:保护你的 Web 应用免受恶意脚本攻击 XSS(Cross-Site Scripting,跨站脚本攻击)是一种常见的 Web 安全漏洞。攻击者通过在网页中注入恶意脚本,使其在用户浏览器中执行,从而窃取用户数据、劫持会话或进行其他恶意操作。CSP(Content Security Policy,内容安全策略)是一种浏览器安全机制,用于限制网页中可以加载和执行的资源(如脚本、样式、图片等),从而减少 XSS 和其他攻击的风险。XSS 和 CSP 是 Web 安全领域的两个重要概念。XSS 是一种常见的攻击方式,而 CSP 是一种有效的防御机制。 阅读详情

XSS(跨网站指令码 Cross-site scription)

概述

利用网页开发时留下的漏洞,通过巧妙的方法注入恶意指令到网页,使用户加载并执行攻击装恶意制造的网页程序;攻击成功后,可能得到更高的权限、私密网页内容、会话和cookie等各种内容

攻击方式
  • 反射型:攻击者构成一个带有恶意代码的url链接诱导正常用户点击,服务器接收到这个url对应的请求读取出其中的参数然后没有做过滤就凭借到html页面发送给浏览器,浏览器解析。

  • 存储型:攻击者将带有恶意代码的内容发送给服务器,服务器没做任何过滤将数据存储到数据库中,下次再请求这个页面的时候服务器直接从数据库取出相关内容拼接到html上面,浏览器解析。

  • dom型:dom型xss工具是js获取到攻击者输入的内容并插入到html中。

分析

方式:通过注入恶意内容进行攻击 目的:获取用户隐私内容或者执行恶意操作

案例

一、通过url注入

http://test.com/static/shareLink/index.html?shareUserName=<script>alert(document.cookie)</script> 
<html>
<head>
<script> let $referer = document.querySelectorAll('.referer');
referer.innerHtml = shareUserName; </script>
</head>
<body><p><span class='referer'></span>分享给你</p>
</body>
</html> 

二、通过npm包注入 例如:《高达 800 万次下载量的 npm 包被黑客篡改了代码,你的设备或正成为挖矿机》;

event-stream,是一个用于处理 Node.js 流数据的 JavaScript npm 包, event-stream 突然被发现包含一个名为 flatmap-stream 的依赖项,而这个依赖项被植入了窃取比特币的后门,这意味着使用到该模块的开发者们,你们的设备或许早已在自己不知情的情况下变成了挖矿机。

三、通过表单注入 通过表单提交永久注入,在其他用户,在加载到该内容直接执行了恶意脚本

//Form
<input userName value="<script>alert(documemt.cookie)</sctipt>" />

//Html
<p>《安全防御》---作者:<script>alert(documemt.cookie)</sctipt></p> 

四、SQL注入 当系统的用户登录校验是通过“SELECT * FROM accounts WHERE username='admin' and pasword='password' ”这类显式的sql进行校验;

//用户名
<input name="username" />

//密码
<input name="psw" type="password" /> 

当用户在以上 username 输入框输入 "admin' and 1=1 /*" , 系统的校验SQL 语句是这样的

SELECT * FROM accounts WHERE username='admin' and 1=1 /*' and password = '' 

因为 /*后的语句直接被当成注释忽略,用户直接登录成功了

防御手段

一、特殊符号转义

const escapeHTML = (str)=>{return str.replace(/[&<>'"]/g,(tag)=>({'&': '&','<': '<','>': '>',"'": '&#39;','"': '"'}[tag] || tag));
} 

二、在引用第三方包之前,提前评估风险,尽量使用比较多人使用的npm包,npm包的版本加上lock

三、在設計應用程式時,完全使用參數化查詢(Parameterized Query)來設計資料存取功能

set @userName := xxx;
set @passowrd := xxx; 

UPDATE myTable SET c1 = @c1, c2 = @c2, c3 = @c3 WHERE c4 = @c4

SELECT * FROM accounts WHERE username=@userName and password = @passowrd 

四、通过站点资源的http respone header 的 Content-Security-Policy控制指定页面加载指定资源

CSRF(跨站请求伪造)

概述

跨站请求伪造是一种冒充受信任用户,向服务器发送非预期请求的攻击方式。例如这些非预期请求可能是通过跳转链接后的url中加入恶意参数来完成。

攻击方式
  • 利用保存在cookie的用户凭证会在set-cookie的host发送请求的时候带上的特点,在用户不知情的情况下去发送恶意操作的请求。

案例

用户登录了论坛A站点,发布了帖子,接着用户访问了恶意攻击站点B,B站点有如下内容

<img src="http://www.a.com/delete?id=112312313" /> 

在用户访问后,B站点在用户不知情的情况下,删除了用户在A站点的某个帖子

防御手段

一、校验referer 浏览器发送请求时,request header 里面有一个referer的属性,标识请求源站点,后端可以校验该属性,辨别发请求的站点是否是可信任站点。

二、通过token校验身份 用户在登录后,由服务端返回一个token给到用户,后续的登录验证,通过token来验证,用户在提交请求的时候把token从requestData上带上,或者从requestHeader带上。

三、cookie设置 SameSite。

CSP(内容安全策略)

概述

内容安全策略是一个额外的安全层,用于检测并削弱某些特定类型的攻击,包括跨站脚本XSS和数据注入攻击等。

开启方式

一、通过response header 设置 ==Content-Security-Policy== 二、通过==== 指定

Content-Security-Policy

http响应头,允许站点管理者控制用户代理能够为指定的页面加载哪些资源,这可以防止XSS攻击。

设置方式

Content-Security-Policy:<policy-directive>(directive value); <policy-directive>(directive value); 

关于directive描述,具体见MDN文档

案例

禁止不安全的内容,仅允许通过https加载资源

//header
Content-Security-Policy: defalut-src https:

//meta tag
<meta http-equiv="Content-Security-Policy" content="default-src https:"> 
相关QA

https站点通过iframe加载http站点,提示违反内容安全策略

参考链接

github.com/YvetteLau/S…

### 如何入门网络安全

#### 建议

多看书

阅读永远是最有效的方法,尽管书籍并不一定是最好的入门方式,但书籍的理解需要一定的基础;但是就目前来看,书籍是比较靠谱的入门资料。

现在Web安全书籍比较多,因此大家在学习的过程中可以少走了不少的弯路。如果以上推荐书籍阅读有困难,那就找自己能看得进的 Web 安全的书

当然纸上谈兵终觉浅,最好还是实践一下。

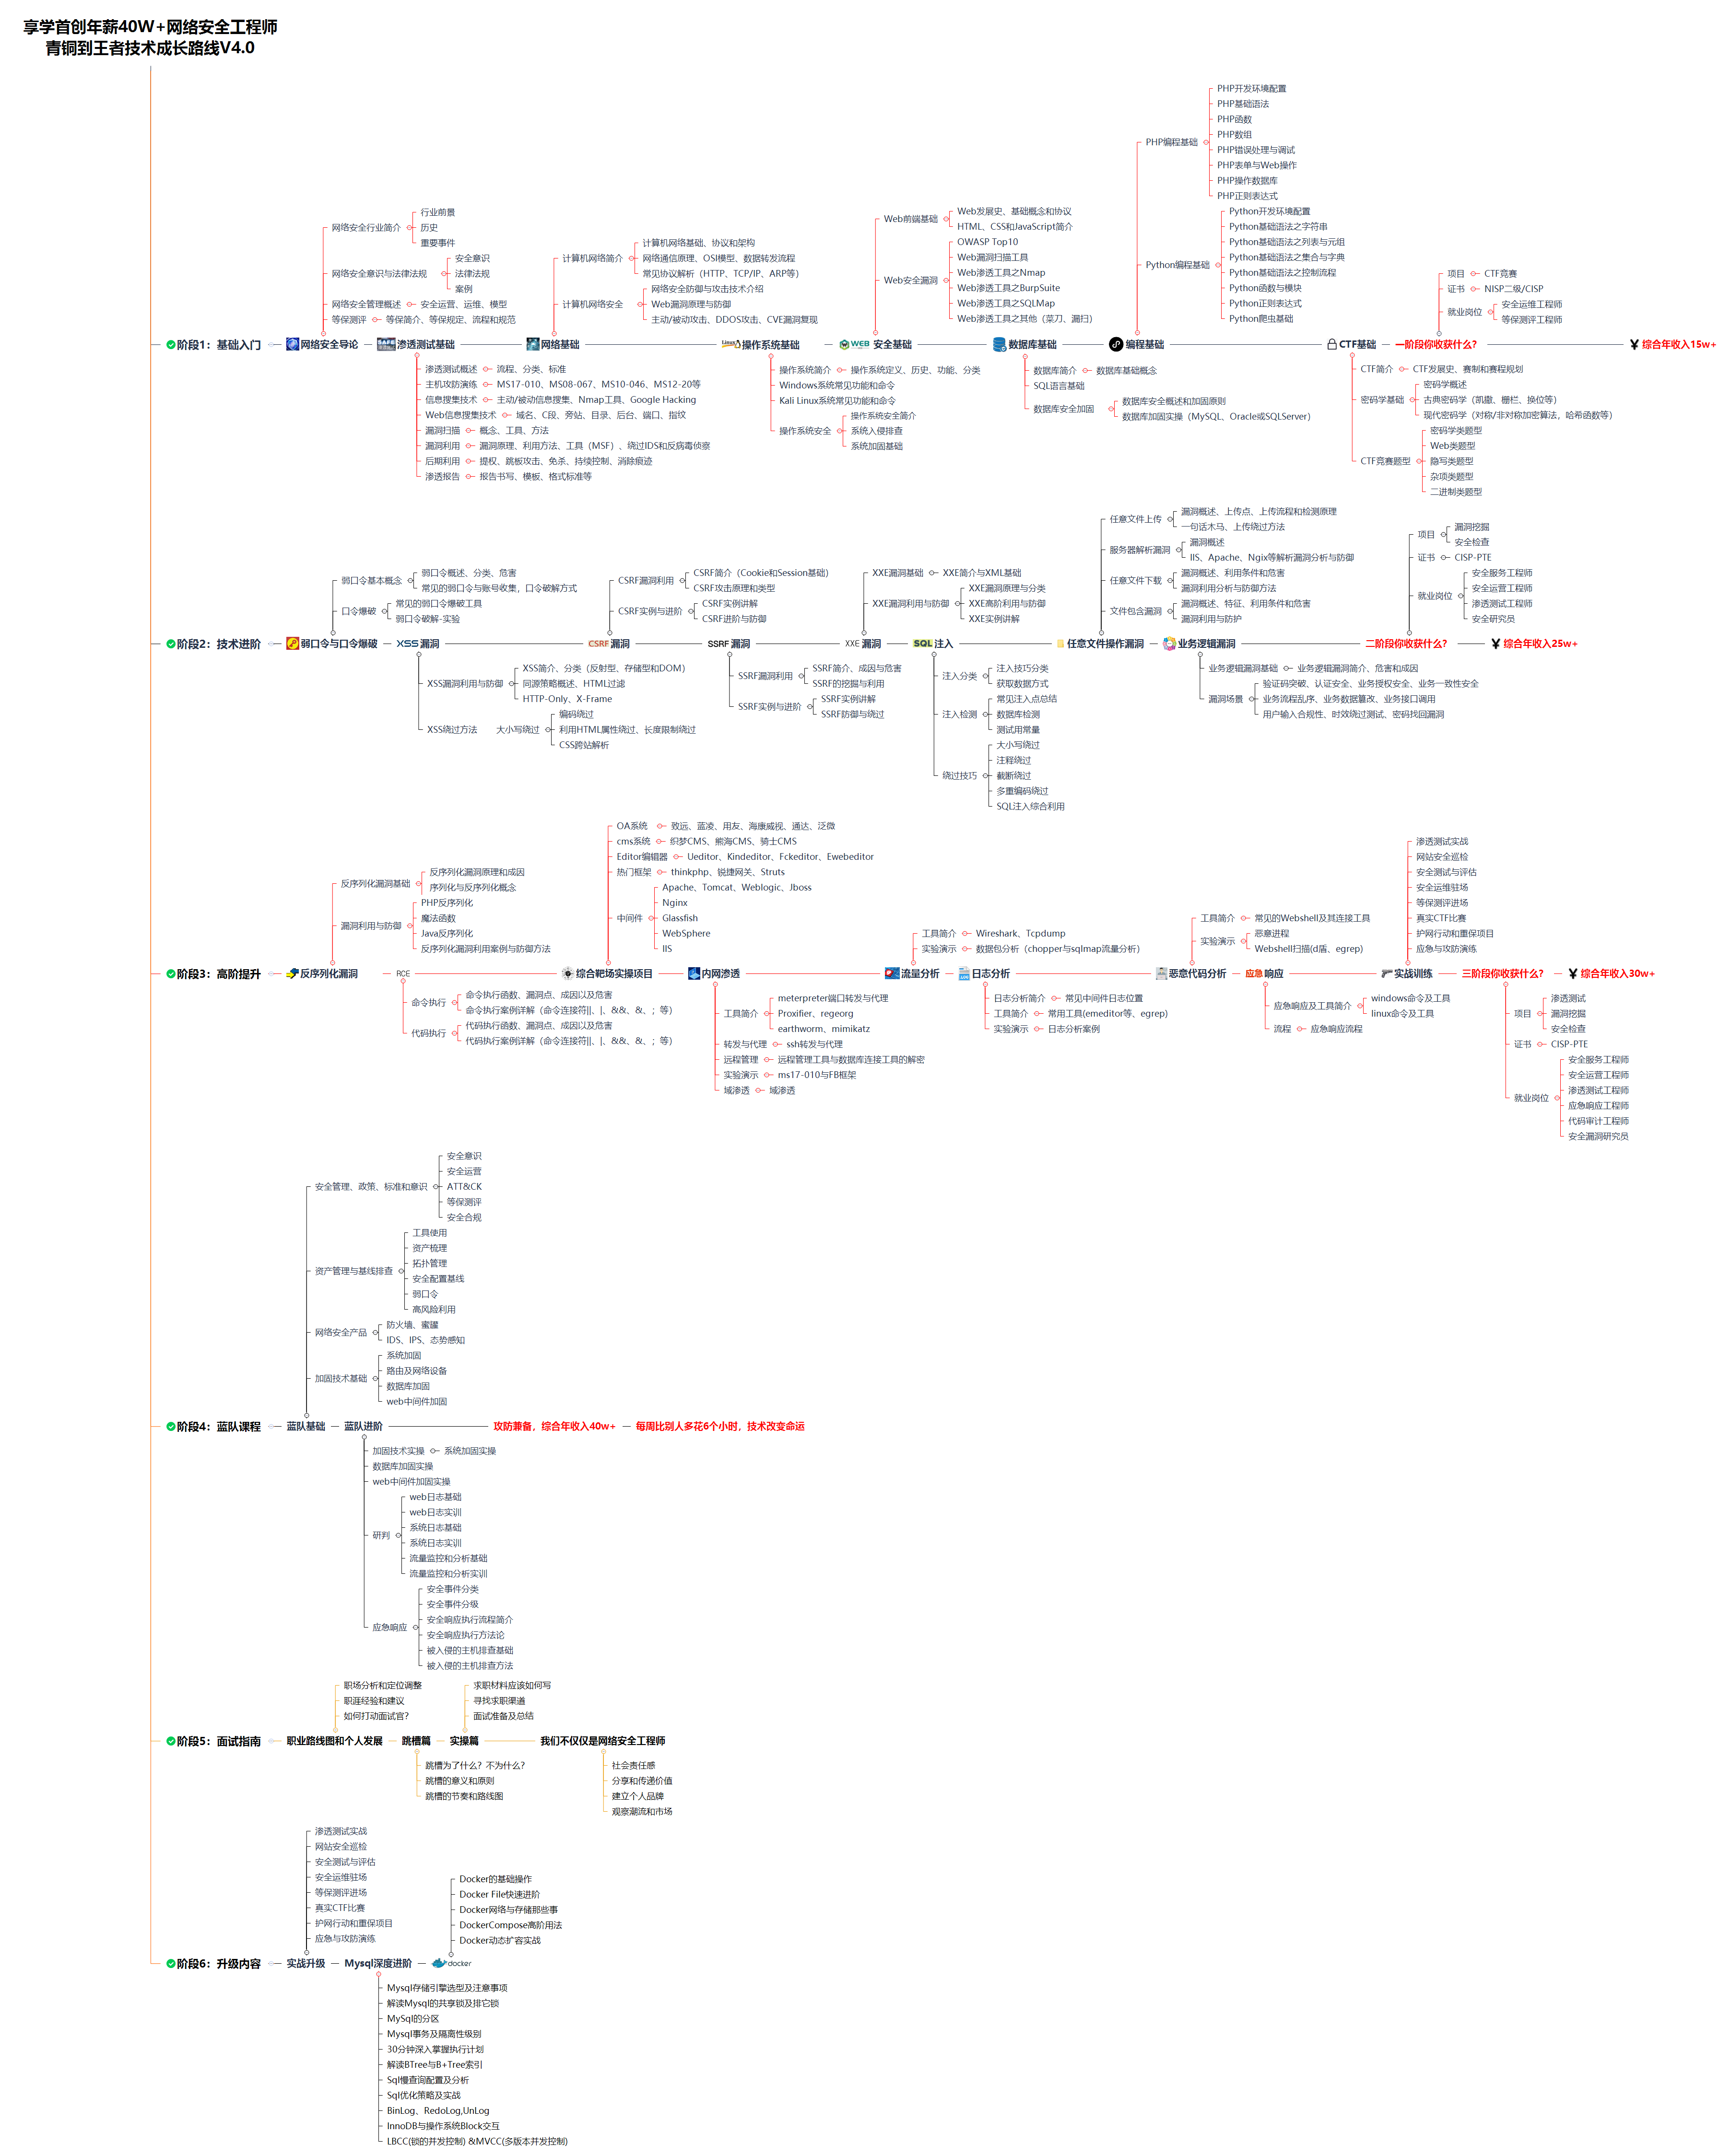
对于那些没有学习方向和资料的同学,可以看下我整理的资源,这份资料经历过社会的实践,可以说是当下全网较全的网络安全知识体系:

①网络安全学习路线

②20份渗透测试电子书

③安全攻防357页笔记

④50份安全攻防面试指南

⑤安全红队渗透工具包

⑥网络安全必备书籍

⑦100个漏洞实战案例

⑧安全大厂内部视频资源

⑨历年CTF夺旗赛题解析
Ehole工具实战指南:高效Web指纹识别与安全资产梳理 Web指纹识别是网络安全领域的基础技术,其核心原理是通过分析Web应用的响应特征(如HTTP头、特定文件、页面关键字等),匹配预定义的规则库,从而识别出目标系统使用的CMS、框架、中间件及其版本。这项技术对于资产梳理、攻击面测绘和漏洞风险管理具有重要价值,广泛应用于渗透测试、安全评估和日常安全运维。在实战中,结合并发控制、超时设置和被动识别等高级参数,可以显著提升扫描效率与准确性。本文以Ehole工具为例,详细解析其在Windows与Linux双平台下的配置优化、常见报错解决方案及指纹规则自定义技巧,帮助安 阅读详情

相关推荐

Web安全漏洞梳理(一)

写在前面 根据自己的学习和工作经验总结下常见漏洞类型和经常会遇到的问题。 一、注入攻击 注入攻击的本质,是把用户输入的数据当作代码执行。 1、SQL注入 漏洞原理&&场景&&危害 web应用程序对用户的输入未进行合法性判断或者过滤不严,导致服务器可以拼接执行恶意的SQL语句。 涉及到操作数据库的功能,如搜索产品、查询用户、排序 可导致: 机密数据被窃取。 核心业务数据被篡改。 网页被篡改。 数据库所在服务器被攻击变为傀儡主机,甚至企业网被入侵。 修复建议 (最推荐)操

crystal_shrimps的博客 703

XSS防御:内容安全策略 CSP工作原理、配置技巧与最佳实践

公司部门安全合规改造计划,要求所有的Web站点统一添加CSP规则。对于CSP机制我只是之前在应付面试的时候背过相关的概念,并没有真正在项目中实践过。所以希望借助本次改造任务好好理解并实践CSP机制。CSP的全称是,翻译成中文就是内容安全策略。CSP是一个计算机安全标准,通过定义允许在置顶网络应用中加载的来源类型,以保护网页不受跨站站点脚本XSS和数据注入攻击等安全攻击。它的基本工作原理其实就是白名单机制,CSP 通过告诉浏览器一系列规则,严格规定页面中哪些资源允许有哪些来源,不在指定范围内的通通拒绝。

乐闻世界 1593

Web应用安全自检工具包搭建指南:从资产梳理到漏洞闭环

在Web应用安全领域,安全测试的成败往往不取决于单个工具的能力,而在于是否建立了一套可复用的自检流程。从资产梳理、指纹识别到漏洞扫描与手工验证,每个环节都需要在授权边界内有序推进。Nuclei、Xray、Burp Suite等开源与商业工具的组合,能够帮助团队以较低成本构建常态化的安全体检机制。理解扫描原理、掌握并发控制与误报排除技巧,是工程实践中的关键能力。无论是面向等保合规的渗透测试,还是上线前的安全自查,一套涵盖发现、验证、修复、回归的闭环方案,都能显著降低业务系统的风险敞口。本文从工具选型到实操要点

weixin_29322855的博客 276

什么是XSS、CSRF、CSP?如何防止攻击

前端安全是Web应用程序中一个重要的环节,它可以防止各种安全攻击的发生,保护Web应用程序的安全性和可靠性。在开发Web应用程序时,应该采用一系列的防范措施来保护前端的安全。这些防范措施包括防止XSS攻击、防止CSRF攻击、使用CSP等。同时,Web应用程序也应该定期更新和升级,进行安全审计和渗透测试,发现并修复可能存在的安全问题。在实践中,要注意防止过度防御和盲目相信输入数据的情况。过度防御可能会导致Web应用程序的性能下降,同时也可能会引入新的安全漏洞。

tyxjolin的专栏 1909

java写一个多人线上聊天室

课程作业谔谔

weixin_51614848的博客 1136

揭秘cocos-mcp:如何用AI助手提升CocosCreator游戏开发效率

本文深入介绍了cocos-mcp工具,它作为连接AI助手与CocosCreator编辑器的桥梁,遵循MCP协议,能显著提升游戏开发效率。通过自然语言指令,开发者可让AI直接查询场景结构、批量修改属性或生成上下文代码,将重复操作变为智能调度,实现从“手动操作者”到“指令指挥官”的工作流变革。

weixin_29001683的博客 1053

前端安全防护:XSS、CSRF与CSP的防御机制

/ 输入过滤白名单 function sanitizeInput(str) { return str.replace(/[<>&"']/g, '');} // CSP策略配置(HTTP头) Content-Security-Policy: default-src 'self';XSS(跨站脚本攻击)长期占据OWASP Top 10漏洞前三,2023年Verizon报告显示34%的Web攻击涉及XSS漏洞。分层防御:结合输入过滤(XSS)、令牌验证(CSRF)、CSP策略构建纵深防御体系。

2509_93420923的博客 306

2025年一篇解决Windows11安装医学图像处理工具-FSL(各种问题解决,过程详细,小白轻松安装)

2025年一篇帮你解决FSl安装所有问题,包括环境安装、使用说明、常见问题,过程简单易懂,小白轻松安装。

weixin_52145255的博客 2525

网络安全:(十二)基于 CSP 的前端内容安全策略:减少 XSS 风险

CSP 是一种 web 安全策略,旨在帮助开发者防止 XSS 攻击及其他代码注入的威胁。它通过定义网页允许加载的内容类型、源站点、请求方式等策略,来限制页面中哪些资源可以被加载、哪些脚本可以执行。通过 CSP 可以将未经授权的内容阻止,从而保护用户数据。通过 CSP 配置,可以有效防止不可信脚本的执行,减少 XSS 攻击的风险。在 Vue 项目中,CSP 配置可以结合内联脚本的nonce和hash控制,进一步提升安全性。

一名热衷于技术的全栈开发者,专注于前端与后端的全面技术探索。在这里,我将分享我在技术领域的学习与成长,助力更多开发者的进步。 2132

嵌入式调光控制库:轻量级软启/渐变/记忆逻辑实现

调光控制是智能照明系统的核心基础功能,涉及亮度调节、人机交互与电气安全多重需求。其底层原理依赖于对相位角或PWM占空比的精确时序控制,并需融合软启动、渐变过渡、状态记忆等工程化逻辑。这类轻量级调光行为逻辑层,不直接操作硬件寄存器,而是以确定性、无动态内存、可配置的方式封装用户意图到目标亮度值(0–100%)的映射过程,显著提升产品鲁棒性与跨平台复用能力。广泛应用于TRIAC交流调光、LED直流PWM驱动及DALI/Matter等智能照明协议网关中,尤其适合资源受限的Cortex-M系列MCU和FreeRTO

weixin_28949937的博客 579

Windows下用Python调用科大讯飞语音唤醒SDK的避坑指南(附完整代码)

本文详细介绍了在Windows平台使用Python调用科大讯飞语音唤醒SDK的全流程,包括环境配置、核心代码实现、典型问题解决方案及进阶开发技巧。通过完整的代码示例和避坑指南,帮助开发者快速集成语音唤醒功能,提升开发效率。

u0v1w2x3的博客 407

Web安全常用工具梳理

The__DeepSea的博客 1725

水文仿真软件:HEC-RAS (Hydrologic Engineering Center‘s River Analysis System)_(7).一维非稳态水力模型

自定义脚本是通过编程语言(如 Python)编写的一系列自动化任务,可以帮助用户更高效地处理数据和运行模型。编写脚本:使用 Python 或其他编程语言编写自定义脚本。集成脚本:将脚本集成到 HEC-RAS 中,实现自动化数据处理和模型运行。

kkchenjj的博客 933

白帽子讲Web安全知识梳理思维导图

Lee_Natuo的博客 1788

一篇文章带你搞定数学建模里的主成分分析(05年水质问题示例应用讲解含代码)

文章目录一、题目分析二、原理公式三、MATLAB实现某一地区的主成分分析四、MATLAB 实现所有地区28个月的综合分析五、注意 一、题目分析 对长江近两年多的水质情况做出定量的综合评价,并分析各地区水质的污染状况 考虑到各指标之间可能存在一定的相关性,选用主成分分析法对长江流域主要城市水质检测报告进行分析,选取主成分,并把主成分得分按照方差贡献率加权求和,得到每个地区的污染综合评价指数,进而可以计算每个月长江流域的污染综合评价指数,对平均综合评价指数进行排序 二、原理公式 根据主成分分析的方法,分析长江沿

南淮北安的博客 2626

SAP_MM模块库存概览俄罗斯报表简介

本文介绍了SAP MM模块中"库存概览俄罗斯报表"的功能与应用。该报表主要用于查看物料在不同库存地点和类型的库存情况,并满足俄罗斯当地法规要求。文章解释了"俄罗斯报表"可能指代本地化合规库存报表或客户自定义报表,详细说明了事务代码J3RFLVMOBVEDH的操作步骤,包括公司代码、物料编码、日期范围等查询条件,并解释了报表中各字段含义如期初期末库存数量与价值。最后强调在物料分类账处理完成后使用该报表可获得实际库存价值,为SAP用户提供了实用的库存管理参考。

我小时候很黑的博客 1094

盛邦安全助清华大学梳理海量Web资产,实现安全闭环管理

在高校网络安全保障中,梳理网络安全资产无疑是重要的基础性工作,也是进行资产管理的前提。在我国著名学府--清华大学的网络安全建设中,盛邦安全累计帮助清华大学梳理了2000+Web资产,并通过Web资产治理平台结合OA,实现问题资产及安全事件领导负责任制下的闭环处置,为安全建设提供了有力的支撑。 校园网规模快速扩展,资产管理能力不可或缺 清华大学由中华人民共和国教育部直属,中央直管副部级建制,位列...

孟迎霞 优快云 188

Statistics and Machine Learning Toolbox

Statistics and Machine Learning Toolbox(带书签),MATLAB统计学习工具

Web安全问题梳理

一、XSS(Cross-Site Scripting) 跨站脚本攻击,与CSS缩写一样,故叫XSS。它是指通过存在安全漏洞的web网站,在注册/登录用户的浏览器内运行非法的HTML标签或javascript脚本的一种攻击。 原理 恶意攻击者在web页面里插入可执行的网页脚本代码,当用户浏览该页之时,嵌入其中的脚本代码就会被执行,从而可以达到攻击者盗取用户信息或其他隐私的目的。 目的 在正...

GAOXINXINGgaoxinxing的博客 527

Camera2Demo

在Camera2 的基础上进行封装,使得Camera2一堆初始化逻辑与Activity分离,降低耦合度,完成预览拍照并保存的操作

C# WinForm 基于DirectShow.dll编写的程序,可边预览边保存视频,音频和图片

基于微软的DirectShow.dll的二次开发1.自动识别连接的摄像头跟麦克风且可以对其进行选择(默认选中第一个)2.可录制wmv和avi两种格式的视频并且都带有音频,avi可以录制的分辨率和帧数进行选择,wmv默认进行了淸晰度优化如不喜欢可去除代码中有相关提示3.可在预览点开之后进行拍照,也可边录制视频边拍照4.添加了视频和音频的压缩功能(酌情使用)这次二次开发发现C#对DirectShow的相关信息太少,这次做完也不敢藏私共享出来,还望大家指正

【网络安全】-web安全-基础知识梳理

原理:可控变量未经处理直接带入数据库查询Information_schema是mysql5.0后自带的数据库,包含所有数据库名,列名和表名。

weixin_65311462的博客 1430

Web应用安全漏洞与防御机制研究综述梳理分析

该论文由中山职业技术学院信息工程学院梁本来副教授撰写,发表于《电脑知识与技术》2021年第17卷第1期,核心研究目的是通过梳理Web应用常见安全漏洞、分析其原理,总结针对性防御机制,为构建安全Web应用系统提供思路。论文核心分为“Web应用安全漏洞及原理”和“对应防御机制”两部分,共覆盖8类主流漏洞,逻辑上“漏洞成因-危害-防御措施”一一对应。<br>2. 获取服务器系统权限,渗透内网。<br>2. 执行非法操作(如转账、修改账户信息)1. 恶意脚本文件(伪装为图片/文本)上传;1. 意外泄露敏感文件;

XLYcmy的博客 795

Web 安全基础知识梳理

对于很多网站及公司来说,Web安全是技术上最薄弱而又最难提高的一个环节,同时也是网络安全最受欢迎的从业方向之一。下面给大家分享一份,包括浏览器安全、XSS、CSRF、文件上传漏洞、加密算法、web框架安全等等。内容详实,是每位安全大佬推荐的必读书籍之一。同时,还准备了其他,包括。

A1_3_9_7的博客 314

高效入门Web安全:一张思维导图带你梳理核心知识框架

http协议的特点通信流程内容格式http中的请求方式1、OPTIONS 返回服务器针对特定资源所支持的HTTP请求方法,也可以利用向web服务器发送‘*’的请求来测试服务器的功能性 2、HEAD 向服务器索与GET请求相一致的响应,只不过响应体将不会被返回。这一方法可以再不必传输整个响应内容的情况下,就可以获取包含在响应小消息头中的元信息。 3、GET 向特定的资源发出请求。它本质就是发送一个请求来取得服务器上的某一资源。资源通过一组HTTP头和呈现数据(如HTML文本,或者图片或者视频等)返回给客户端。

z19981的博客 1153

Web 基础安全漏洞全梳理

Web 类 CTF 题目万变不离其宗,所有漏洞根源均为信任用户可控输入,做题核心思路:寻找可控参数、尝试闭合原有代码逻辑、构造恶意载荷、观察页面回显判断漏洞类型。后续刷题会针对每种漏洞单独整理题目 Writeup。

jnduejr的博客 175
上一篇: web安全入门路线及资源整理
下一篇: Web安全系列(三):XSS 攻击进阶(挖掘漏洞)
gool奇米
博客等级 码龄4年 16粉丝 149原创
评论
成就一亿技术人!
拼手气红包6.0元
还能输入1000个字符
 
 条评论被折叠 查看
添加红包

请填写红包祝福语或标题

个

红包个数最小为10个

元

红包金额最低5元

当前余额3.43元 前往充值 >
需支付:10.00元
成就一亿技术人!
领取后你会自动成为博主和红包主的粉丝 规则
hope_wisdom
发出的红包
实付元
使用余额支付
点击重新获取
扫码支付
钱包余额 0

抵扣说明:

1.余额是钱包充值的虚拟货币,按照1:1的比例进行支付金额的抵扣。
2.余额无法直接购买下载,可以购买VIP、付费专栏及课程。

余额充值