技术之巅|抛开复杂框架,快速实现一个具备oauth2.0功能的服务

基于thinkphp5框架搭建OAuth2.0服务端 OAuth是用于服务端与客户端授权登录的协议,OAuth2.0是OAuth的第二个版本,关于OAuth2.0的基础知识,可以阅读阮一峰的一篇博文,对OAuth2.0的介绍非常详细,只要理解了OAuth2.0的授权过程,在自己网站实现OAuth2.0并不复杂。 本文将讲解如何基于thinkphp5.1的框架实现OAuth2.0的服务端。 1 环境搭建 首先确保你已经搭建好了服务器,并且已经能够正常访问你的服务器。我的环境Xampp+thinkphp5.1. 2 安装OAuth2.0 php包 你页根据OAut 阅读详情

关注公众号“AI码师”领取2021最新面试资料一份

什么是oauth2.0?

oauth2.0是oauth1.0的升级版,但是它不兼容oauth1.0。 oauth 是一个开放授权的标准; OAuth认证是为了做到第三方应用在未获取到用户敏感信息(如:账号密码、用户PIN等)的情况下,能让用户授权予他来访问开放平台(主要访问平台中的资源服务器Resource Server)中的资源接口。

什么时候会用到它呢?

其实它的应用在生活中随处可见。就拿一个最常见的例子来说:

我们登陆app时,经常会看到app登陆入口提供了微信登录的入口,比如:
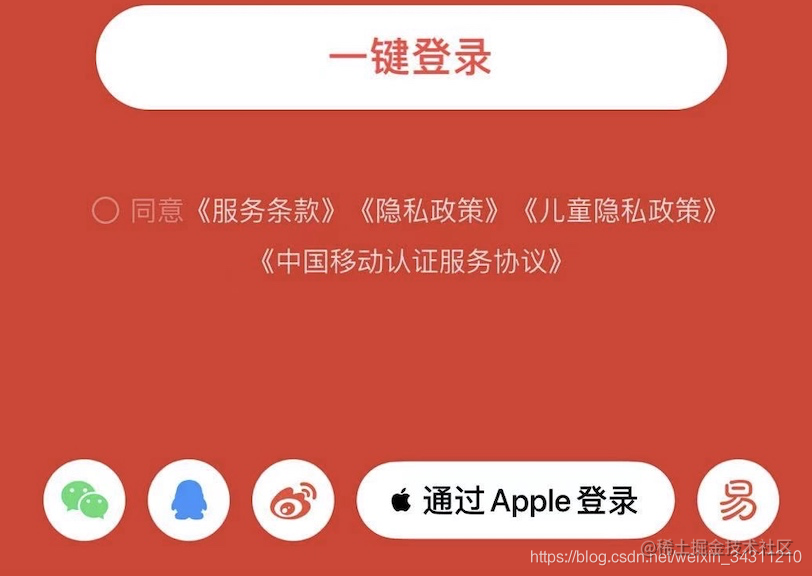
点击微信登录的时候,会跳到微信登录授权页面
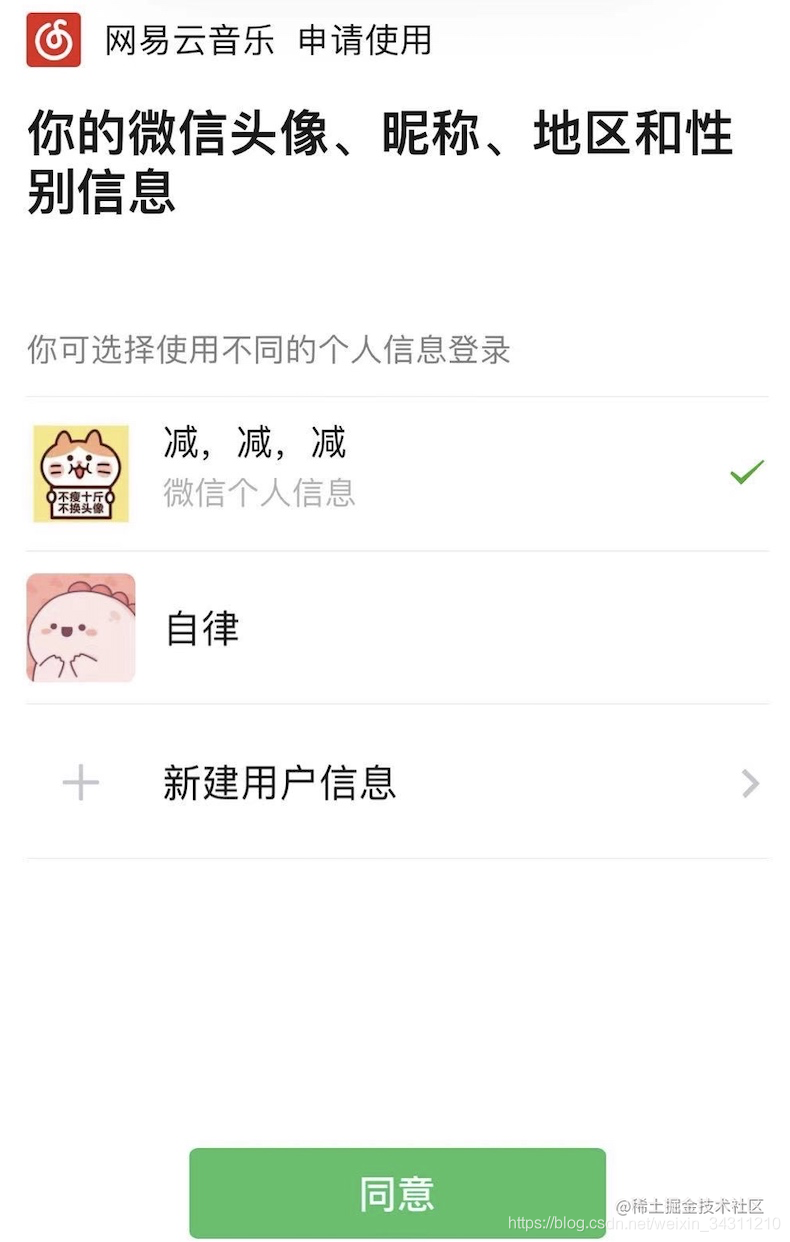
点击同意,app就会拿到我们的用户信息(昵称,头像)。

那么它是怎么拿到用户信息的呢? 原因是微信提供了oauth2.0 接口,实现了oauth2.0协议,用户不需要在第三方app里面使用微信的用户名和密码,而是直接使用微信授权,授权之后,微信就会给第三方app传递一个授权码,第三方app拿着这个授权码去换取当前用户访问的token,最后拿着token就可以调用相应的微信接口(获取昵称和头像的接口)。

当然,微信只是用了oauth2.0中其中一种授权模式:授权码模式。它是最安全和最完整的的授权模式。oauth2.0还有其它授权模式,这里就不多讲了,今天我们主要聊一聊如何实现授权码模式。

oauth2.0 授权码模式授权流程

现在有一个需求是这样的:用户想要使用AI码师商城的账号登录第三方app

直接上图

代码实现思路

  • 1.提供一个authorize.do接口,用来分配授权码,并校验客户端的appid和secert,及跳转地址,校验完成之后,再进行用户名和密码校验,如果校验通过,就将当前用户信息和code绑定,然后在回调地址中拼接code参数。

  • 2.提供一个token.do接口,用来给用户分配授权token,接收用户传入的code,找到对应的绑定关系,然后生成一个token与具体用户绑定,最后将token和refreshtoken返回给第三方。

  • 3.再提供一个refreshtoken.do的接口,用来刷新token的有效期,因为给用户分配的token是有效期的,但是refresh_token的有效期比token的有效期要长,所以可以使用refresh_token来刷新token有效期

大家看完之后,是不是感觉很简单?那就赶紧动手实现吧,我这里就不贴代码了。

4-OAuth2.0协议简单认识 上一篇胖哥和大家一起通过日志分析了Spring Security OAuth2的authorization_code模式,相信流程你已经了解了一些。但是你会不会有这样的疑问,用户访问客户端自己的资源/foo/hello为啥还要跳到第三方gitee登录?正常情况下自己的资源只要自己认证就能访问,借助于其它平台认证授权是怎么回事? 解惑 Spring Security OAuth2 Login纯粹是“借别人的鸡下自己的蛋”。真正的目的是授权去访问/v5/user获得gitee平台当前用户的信息,借第三方平台的用 阅读详情

相关推荐

Java与OAuth 2.0集成实现安全认证项目案例

Apache Oltu 是一个用Java编写的OAuth 2.0协议实现库,它提供了丰富的功能,使得开发人员能够轻松地在Java应用程序中集成OAuth 2.0协议。它的特点包括:轻量级:Oltu库的体积较小,易于集成,且对性能的影响较小。模块化:Oltu按照不同的功能(如授权服务器、资源服务器等)进行了模块化设计,方便开发者按需使用。兼容性:支持多种编程环境和HTTP服务器框架,使其能够在不同平台和框架中使用。安全。

weixin_42284380的博客 935

OAuth1.0到OAuth2.0的演进解析--一起学习技术干货之Oauth协议

总的来说,Oauth2.0在安全性、简单性和互操作性方面具有优势,但OAuth1.0已经不再被维护和更新,因此选择OAuth1.0可能不是最佳选择。总的来说,OAuth2.0在安全性、简单性和互操作性方面具有优势,但OAuth1.0已经不再被维护和更新,因此选择OAuth1.0可能不是最佳选择。如果企业需要开发跨平台的应用程序,那么OAuth2.0可能更加适合。Oauth1.0存在一些安全漏洞,如果企业非常注重安全性,那么OAuth2.0可能是一个更好的选择,因为它通过引入新的安全特性提高了安全性。

wd90119的博客 1926

保姆级教程:在S32DS 3.4上安装S32K3xx RTD 4.4驱动包(附常见安装失败排查)

本文提供在S32DS 3.4上安装S32K3xx RTD 4.4驱动包的详细教程,涵盖环境准备、分步安装指南及常见问题排查。特别针对NXP S32K3系列MCU开发者,解决网络问题、路径配置等安装难点,并分享进阶配置技巧和最佳实践,助力高效开发。

weixin_42696271的博客 290

tp5.1框架搭建OAuth2.0服务端

OAuth是用于服务端与客户端授权登录的协议,OAuth2.0是OAuth的第二个版本,关于OAuth2.0的基础知识,可以阅读阮一峰的一篇博文,对OAuth2.0的介绍非常详细,只要理解了OAuth2.0的授权过程,在自己网站实现OAuth2.0并不复杂。 本文将讲解如何基于thinkphp5.1的框架实现OAuth2.0的服务端。 1 环境搭建 首先确保你已经搭建好了服务器,并且已经能够正常访问你的服务器。我的环境Xampp+thinkphp5.1. 2 安装OAuth2.0 php包 你页根

fzxyxf1314的博客 609

openvpn 安装 (Alibaba Cloud Linux release 3 (Soaring Falcon))

1.错误:configure: error: libnl-genl-3.0 package not found or too old. Is the development package and pkg-config (/usr/bin/pkg-config) installed?# ta.key在/etc/openvpn/server/目录下可以如下配置,否则需要写完整路径。# 配置账号密码登录客户端需要ca证书(可选)# 证书校验算法 配置上面生成的完整路径。# ca证书 配置上面生成的完整路径。

dubhe_zhao的博客 2154

【FPGA】定点数运算中的位宽优化与截取策略

本文深入探讨了FPGA定点数运算中的核心挑战——数据位宽优化与截取策略。针对定点数在加法、乘法等运算中位宽膨胀的问题,文章详细分析了位宽变化规律,并对比了直接截断、四舍五入和收敛舍入三大截取策略的优缺点及硬件实现方法。通过实战指南与避坑经验,旨在帮助开发者在保证计算精度的同时,高效利用FPGA资源,实现性能与面积的平衡。

weixin_29181861的博客 118

AI如何帮你快速实现OAuth2.0认证集成

最惊喜的是一键部署功能,把本地跑通的服务瞬间变成可公开访问的演示站点,自动处理了HTTPS证书和域名映射问题。对需要快速验证第三方集成的场景来说,这种全流程支持确实能省下至少50%的初始开发时间。最近在开发一个需要第三方登录功能的Web应用,研究OAuth2.0标准时发现流程相当复杂。标准授权码模式包含六个主要步骤:前端跳转授权页、用户同意授权、获取授权码、用授权码换token、用token获取用户信息、最后处理用户会话。这步节省了大量查阅文档的时间。通过描述需求,AI可以快速生成前后端分离的项目骨架。

IndigoNight21的博客 956

读书笔记|智能运维系统落地方案

对于互联网公司来说,系统复杂化导致的人工运维成本激增已经是普遍现象,采用智能运维是行之有效的应对策略。智能运维的核心思想是利用算法来处理海量运维数据,积累运维经验,从而代替人工思考判断,以自动化的过程实现风险的预防、发现、定位和处理。而智能运维系统是其中的重中之重,但建设企业应用智能运维系统,不是应用运维部独立规划设计就可以完成的,它需要业务、产品、开发、基础设施运维多部门协同才能顺利实施。 那么,作为运维人员,您是否了解智能运维系统的架构?如果参与规划建设智能运维系统,该怎么着手呢?下面我们立足实际需求

xiaoshuaca的博客 685

SpringSecurity实现OAuth2.0 - 基础版授权服务

基于spring security实现简单版的oauth2.0认证服务

xuguofeng2016的博客 912

iOS反编译-hook微信之艾特所有人

all。

2501_90243249的博客 761

Open3D(C++) 基于RANSAC和TLS的点云平面拟合

针对点云平面拟合过程中出现的异常值及误差的问题,提出一种将随机采样一致算法(RANSAC)与整体最小二乘法(TLS)相结合的点云平面拟合方法。利用随机采样一致算法剔除异常值,利用整体最小二乘法对剩余有效点进行平面拟合,计算模型参数。实验结果表明,该方法与传统的特征值法、最小二乘法相比,能提高参数的估算精度,更适合对含有不同异常值及误差的点云数据进行拟合,是一种稳健的平面拟合方法。

点云侠的博客 431

Spring Security 实现OAuth2.0实现授权服务--基础版

最近想学习以下OAuth2.0 ,就次机会学一下Spring Security ,当然我是借鉴了别人的文章完成的,其中遇到一些问题,但还是做一个记录。一个是想加深一下印象,一个是想以后翻起来回忆的快一点,我借鉴的文章路径如下: https://www.cnblogs.com/xugf/p/10720659.html 首先捋一下OAuth2.0 的知识点 一、OAuth2.0协议 1、...

liuying1802028915的博客 1094

NetSuite软件二次开发:NetSuite二次开发最佳实践与案例分析

SuiteScript是NetSuite提供的一种用于二次开发的脚本语言,它基于JavaScript,但添加了特定的API和框架,以支持NetSuite平台的业务逻辑开发。SuiteScript有两种版本:SuiteScript 1.0和SuiteScript 2.0,后者提供了更现代的面向对象编程模型,增强了代码的可读性和可维护性。NetSuite允许用户自定义字段以满足特定的业务需求。这些字段可以添加到现有的记录类型中,也可以用于自定义记录。自定义字段可以是文本、数字、日期、下拉列表等多种类型。

kkchenjj的博客 1470

OAuth2服务器实现指南:从理解到实战

本指南围绕的是一个强大的OAuth2服务器实现——`jobmission/oauth2-server`。该项目致力于提供一个符合标准且安全默认配置的PHP OAuth 2.0服务器。它简化了OAuth协议的复杂性,使开发者能够轻松地保护API接口或允许客户端请求新的访问令牌并刷新它们。 OAuth 2.0服务器支持以下授权模式: - **授权码授予**(Authorization Code G...

gitblog_00966的博客 755

锂电池充电器电路设计 里面有电路

锂电池充电器电路设计 里面有电路 3.7V升压到5V电路设计。

Statistics and Machine Learning Toolbox

Statistics and Machine Learning Toolbox(带书签),MATLAB统计学习工具

【亲测免费】 推荐项目:开源OAuth 2.0服务器实现 —— 深入浅出OAuth2-Server

推荐项目:开源OAuth 2.0服务器实现 —— 深入浅出OAuth2-Server 在当今这个数据保护至关重要的时代,安全地授权访问API变得尤为重要。今天,我们要向大家推荐一个强大的开源工具——OAuth2-Server。这款实现在RFC6749规范上的 OAuth 2.0框架,不仅为你的应用提供了健壮的认证和授权机制,而且还简化了复杂的身份验证流程。 项目介绍 OAuth2-Server是一...

gitblog_00669的博客 1248

STM32F407中文手册

STM32f407中文手册 本参考手册面向应用开发人员,提供有关使用 STM32F405xx/07xx、STM32F415xx/17xx、 STM32F42xxx 和 STM32F43xxx 微控制器存储器与外设的完整信息。STM32F405xx/07xx、STM32F415xx/17xx、STM32F42xxx 和 STM32F43xxx 构成一个微 控制器系列,各产品具有不同的存储器大小、封装和外设。有关订购信息以及器件的机械与电气特性,请参见数据手册。有关 ARM Cortex™-M4F 内核的信息,请参见《Cortex™-M4F 技术参考手册》。

推荐项目:SpringCloud OAuth2.0 - 微服务安全授权框架

推荐项目:SpringCloud OAuth2.0 - 微服务安全授权框架 项目简介 是一个基于 Spring Cloud 和 OAuth2.0 规范构建的微服务权限管理框架。该项目旨在提供一套完整的授权、登录解决方案,为开发人员简化了在分布式系统中实现安全认证和授权的过程。 技术分析 Spring Cloud Spring Cloud 是一套微服务解决方案,它提供了包括服务发现、配置中心、负载均...

gitblog_00076的博客 516

怀旧版电脑GBC模拟器

再现原版GBC掌机的界面,电脑运行连游戏界面都一样大小,很怀旧,很真实,(英文版)强烈推荐,很小的文件,很难才找到的。

Day976.如何安全、快速地接入OAuth 2.0? -OAuth 2.0

总结下来,能够记住以下两点。对于第三方软件,比如小兔打单软件来讲,它的主要目的就是获取访问令牌,使用访问令牌,这当然也是整个 OAuth 2.0 的目的,就是让第三方软件来做这两件事。在这个过程中需要强调的是,第三方软件在使用访问令牌的时候有三种方式,建议在平台和第三方软件约定好的前提下,优先采用 Post 表单提交的方式。受保护资源系统,比如小兔软件要访问开放平台的订单数据服务,它需要注意的是权限的问题,这个权限范围主要包括:不同的权限会有不同的操作不同的权限也会对应不同的数据。

阿昌爱Java 1859

SpringBoot安全框架集成指南:从BasicAuth到OAuth2全解析

在当今数字化的时代,应用程序的安全性至关重要。Spring Boot作为一个广泛使用的Java开发框架,提供了强大的安全框架来帮助开发者保护应用程序。本文将详细介绍如何在Spring Boot应用中集成不同的安全框架,从基础的Basic Auth到更复杂的OAuth 2.0,为技术人员提供全面的指南。

梵心白莲的博客 1058

Zuul + OAuth2.0 + JWT 实现单点登录

文章目录1. 应用权限概述1.1 自定义权限认证Filter1.2 OAuth2.0 + JWT2. Zuul + OAuth2.0 + JWT 实战2.1 zuul-server编写2.2 auth-server编写2.3 user服务编写2.4 测试 本文内容出自《重新定义Spring Cloud实战》 1. 应用权限概述 权限,是整个微服务体系乃至软件业永恒的话题,有资源的地方,就有权限...

qq_24095055的博客 4994

OAuth 2.0 快速上手

OAuth 2.0 是一个授权框架,允许第三方应用在用户授权的情况下,有限地访问用户在另一服务商上的资源,而无需获取用户的密码。OAuth 2.0 的核心是:用“授权码”换“访问令牌”,用“访问令牌”调 API,用“刷新令牌”续期。

Doublelv 的博客专栏。 918

带有Spring Security的OAuth 2.0快速指南

“我喜欢编写身份验证和授权代码。” 〜从来没有Java开发人员。 厌倦了一次又一次地建立相同的登录屏幕? 尝试使用Okta API进行托管身份验证,授权和多因素身份验证。 在构建Web应用程序时,必须进行身份验证和授权。 然而,正确地做起来并不容易。 计算机安全是真正的专业。 众多开发人员昼夜不停地与众多国际黑客进行对抗,从而创建了一个持续的开发周期,以发现漏洞,进行攻击并加以修复。 跟上...

最佳 Java 编程 484

微信小程练习:图形变换

Canvas 2D 初始化:SelectorQuery 获取节点,获得上下文,按pixelRatio放大画布并。:绘制矩形轮廓,配合lineWidth设置颜色和线宽。:平移坐标系原点,后续绘制都相对新原点,实现图形平移。:以原点为中心旋转画布,角度使用弧度(度数 * Math.PI / 180:水平、垂直方向的缩放倍数,缩放的是坐标系,图形随之放大。:直接设置变换矩阵(水平缩放、水平倾斜、垂直倾斜、垂直缩放、水平移动、垂直移动)。:每次变换前save()保存状态,绘制完restore()

2401_87969251的博客 206
上一篇: 技术栈汇总
下一篇: 技术问答集锦(11)JVM类加载
gool奇米
博客等级 码龄4年 16粉丝 149原创
评论
成就一亿技术人!
拼手气红包6.0元
还能输入1000个字符
 
 条评论被折叠 查看
添加红包

请填写红包祝福语或标题

个

红包个数最小为10个

元

红包金额最低5元

当前余额3.43元 前往充值 >
需支付:10.00元
成就一亿技术人!
领取后你会自动成为博主和红包主的粉丝 规则
hope_wisdom
发出的红包
实付元
使用余额支付
点击重新获取
扫码支付
钱包余额 0

抵扣说明:

1.余额是钱包充值的虚拟货币,按照1:1的比例进行支付金额的抵扣。
2.余额无法直接购买下载,可以购买VIP、付费专栏及课程。

余额充值