frp 内网穿透搭建指南

杂记 | 使用FRP搭建内网穿透服务 介绍了如何使用FRP搭建内网穿透服务 阅读详情

背景

公司没有自建内网 VPN,项目出现问题只能来公司解决非常不方便。由于家里和公司都是使用的 Mac 电脑,所以只要实现内网穿透就可以直接使用 vnc 远程控制公司电脑了。目前市面上有很多内网穿透产品,例如:frp、ngrok、natapp、花生壳等。

  • ngrok:免费,不需要自建服务端,配置简单。但可能由于服务端在国外,延迟较高。
  • frp:免费,配置比较复杂,需要自建服务端。
  • natapp:免费/付费,可以理解为国内的 ngrok,配置简单。配置可参考https://blog.youkuaiyun.com/m0_68539124/article/details/128531080
  • 花生壳:免费/付费,免费版每月 1G 流量,配置也很简单。

正好前段时间买了台腾讯云服务器,下面就来记录下如何搭建 frp 来实现内网穿透。

服务端

首先你需要一台云服务器。这里以腾讯云轻量应用服务器 ubuntu 64 位为例。

下载 frp 并解压

版本信息可访问:https://github.com/fatedier/frp/releases (国内:https://gitcode.net/mirrors/fatedier/frp/-/releases?spm=1033.2243.3001.5877)

# 下载(比较慢)
wget https://github.com/fatedier/frp/releases/download/v0.51.3/frp_0.51.3_linux_amd64.tar.gz

# 解压缩
tar -zxvf frp_0.51.3_linux_amd64.tar.gz

进入解压后目录,并配置

# 进入目录
cd frp_0.51.3_linux_amd64

# 编辑 frps.ini
vim frps.ini

编辑 frps. ini 文件内容如下:

注意:将注释内容(# ****)去掉。

[common]
# frp监听的端口,默认是7000,可以改成其他的
bind_port = 7000
# 授权码,请改成更复杂的
token = 1234567  # 这个token之后在客户端会用到

# frp管理后台端口,请按自己需求更改
dashboard_port = 7500
# frp管理后台用户名和密码,请改成自己的
dashboard_user = admin
dashboard_pwd = admin
enable_prometheus = true

设置自启动 frp 服务

  • 移动 frps 相关文件,并赋予权限
# 移动文件
sudo mkdir -p /etc/frp
sudo cp frps.ini /etc/frp
sudo cp frps /usr/bin

# 赋予权限
sudo chmod 777 /usr/bin/frps
  • 新建自启动服务配置
sudo vim /usr/lib/systemd/system/frps.service

编辑 frps.service 文件内容如下:

[Unit]
Description=Frp Server Service
After=network.target remote-fs.target nss-lookup.target

[Service]
Type=simple
RestartSec=5s
ExecStart=/usr/bin/frps -c /etc/frp/frps.ini #这里要和上面的路径一致
KillSignal=SIGQUIT
TimeoutStopSec=5
KillMode=process
PrivateTmp=true
StandardOutput=syslog
StandardError=inherit

[Install]
WantedBy=multi-user.target
  • 重载配置并启动服务
sudo systemctl daemon-reload       # 重新加载配置
sudo systemctl enable frps.service # 启用 frps 开机启动
sudo systemctl start frps.service  # 启动 frps 服务

# 停止服务(根据需要!!!)
sudo systemctl stop frps.service
  • 检查启动状态
ps aux | grep frps

如下表示启动成功
image.png

配置防火墙,开放端口

  • 查看防火墙状态
sudo ufw status 

如果是开启状态,则配置如下:

# 7000 和 7500 要和上面 frps. ini 配置的端口一致。
sudo ufw allow 7000
sudo ufw allow 7500
  • 云服务器平台防火墙配置

我这里是腾讯云轻量应用服务器,直接在轻量应用服务器的防火墙中配置。
阿里云或者腾讯云的“云服务器”产品中叫做“安全组”
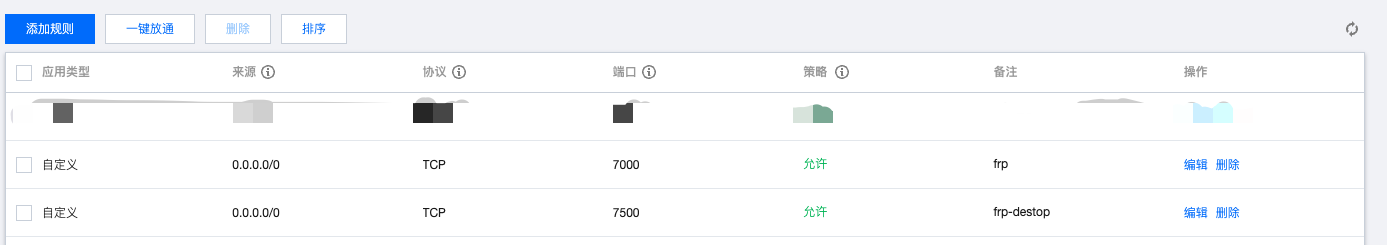
image.png

验证

全部配置完毕后,可以直接访问 xx.xxx.xxx.x:7500 (服务器公网ip:7500)进入 frp 后台管理界面。
首次进入会要求登录,使用的就是在 frps. ini 文件中配置的 dashboard_user 和 dashboard_pwd。
显示如下界面,表示 frp 服务端配置成功!
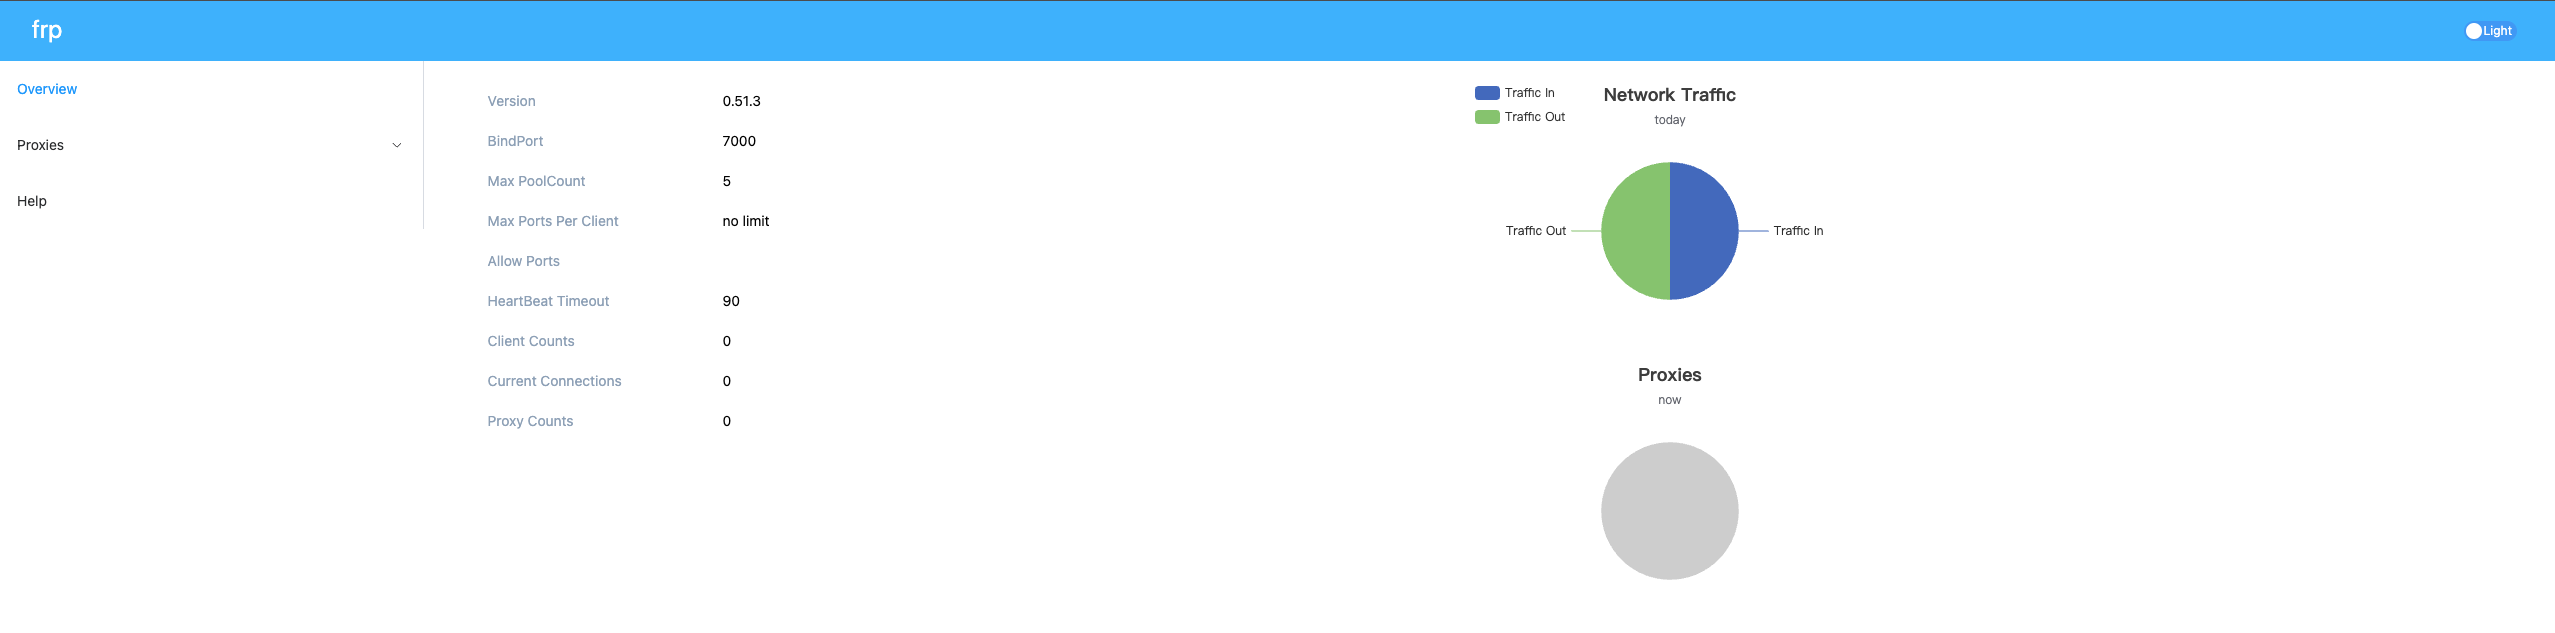
image.png

客户端

公司电脑是 m2 芯片的 Mac 电脑,所以下面记录的是 arm 芯片的 Mac 电脑配置。

下载 frp 并解压

与服务端来源一致:https://github.com/fatedier/frp/releases (国内:https://gitcode.net/mirrors/fatedier/frp/-/releases?spm=1033.2243.3001.5877)
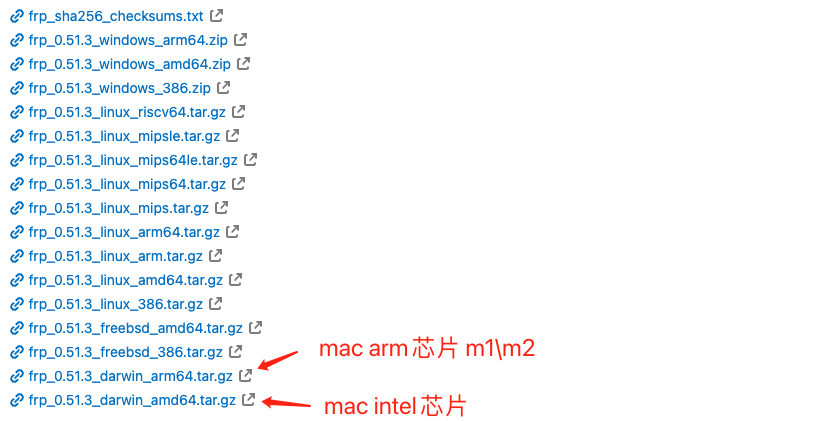
image.png

进入解压后目录,并配置

编辑 frpc.ini 文件,内容如下:

注意:将注释内容(# ****)去掉。

[common]
server_addr = xx.xxx.xxx.x #服务器公网ip
server_port = 7000 #与 frps.ini 中配置的端口一致
token = 1234567 #与 frps.ini 中配置的 token 一致

[vnc]
type = tcp
local_ip = 127.0.0.1
local_port = 5900
remote_port = 5900 #映射至服务器的端口,需要在服务器防火墙中开启此端口!!!
use_encryption = true
use_compression = true

设置自启动 frp 服务

  • 直接启动

进入到解压后目录下,选择 frpc 文件右键打开,此时会有提示,选择打开。
之后执行如下命令:

./frpc -c ./frpc.ini

显示如下内容,表示启动成功
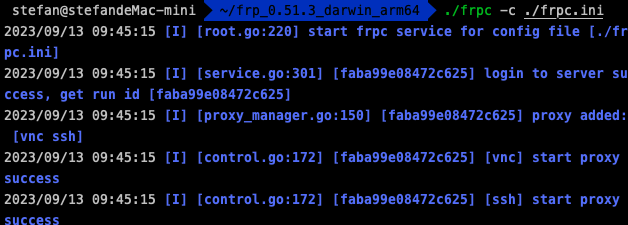
image.png

  • 自启动配置
# 编辑自启动文件
touch ~/Library/LaunchAgents/frpc.plist
vim ~/Library/LaunchAgents/frpc.plist

编辑 frpc.plist 文件内容如下:

注意:/usr/local/bin/frpc/frpc 和 /usr/local/bin/frpc/frpc.ini 路径,可以将 frpc 和 frpc.ini 移动到该路径下,或者将路径替换为这俩文件所在路径。

<?xml version="1.0" encoding="UTF-8"?>
<!DOCTYPE plist PUBLIC -//Apple Computer//DTD PLIST 1.0//EN
http://www.apple.com/DTDs/PropertyList-1.0.dtd >
<plist version="1.0">
<dict>
    <key>Label</key>
    <string>frpc</string>
    <key>ProgramArguments</key>
    <array>
     <string>/usr/local/bin/frpc/frpc</string>
  	 <string>-c</string>
     <string>/usr/local/bin/frpc/frpc.ini</string>
    </array>
    <key>KeepAlive</key>
    <true/>
    <key>RunAtLoad</key>
    <true/>
</dict>
</plist>

执行如下命令,加载并生效

sudo chown root ~/Library/LaunchAgents/frpc.plist
sudo launchctl load -w ~/Library/LaunchAgents/frpc.plist
sudo launchctl start frpc

//卸载、关闭命令
sudo launchctl unload -w ~/Library/LaunchAgents/frpc.plist
sudo launchctl stop frpc

//查看 frpc 进程状态
sudo launchctl list | grep frpc

配置防火墙

这里偷懒,直接关闭了防火墙。

完结

至此,frp 服务端、客户端都配置完成。需要将公司Mac开启屏幕共享就可以在家远程控制电脑啦。连接时使用的是 vnc://服务器公网ip:客户端配置的remote_port(例如:vnc://xx.xxx.xxx.x:5900)。

参考

https://segmentfault.com/a/1190000021724321
https://blog.youkuaiyun.com/weixin_43922901/article/details/109261700
https://www.isisy.com/search/frps/
https://blog.youkuaiyun.com/dddgggd/article/details/122599616


Hi,我是“青杉”,您可以通过如下方式关注我:

  • 公众号:ByteStefan
  • 掘金:https://juejin.cn/user/3175045310722119
  • 博客:https://101wr.cn
搭建 frp 内网穿透服务器 frp 实现内网穿透 阅读详情

相关推荐

mac m1 配置 frp

frp 是一个专注于内网穿透的高性能的反向代理应用,支持 TCP、UDP、HTTP、HTTPS 等多种协议。可以将内网服务以安全、便捷的方式通过具有公网 IP 节点的中转暴露到公网。连接到客户端http服务时访问公网服务器的端口号。custom_domains = www.yourdomain.com // 指向服务端的域名。服务端与客户端连接的端口号,即 bind_port。客户端连接到该服务器的端口号。local_port = 5000 本地监听的端口。

2176

使用frp配置内网访问(穿透)教程(超详细,简单)

1 Frp介绍 frp 是一个开源、简洁易用、高性能的内网穿透和反向代理软件,支持 tcp, udp, http, https等协议。frp 项目官网是 https://github.com/fatedier/frp, frp工作原理 服务端运行,监听一个主端口,等待客户端的连接; 客户端连接到服务端的主端口,同时告诉服务端要监听的端口和转发类型; 服务端fork新的进程监听客户端指定的端口; 外网用户连接到客户端指定的端口,服务端通过和客户端的连接将数据转发到客户端; 客户端进程再将数据转发到本地服务,

Lisen’s blog 26万+

Frp内网穿透实战指南:从零搭建到远程访问

本文详细介绍了Frp内网穿透工具的实战应用,从零开始搭建到实现远程访问的全过程。通过Frp,用户可以轻松穿透内网限制,实现NAS、开发环境等设备的远程访问,提升工作效率。文章包含服务端与客户端的配置详解、安全加固及性能调优建议,适合需要稳定高效内网穿透解决方案的用户。

weixin_29233333的博客 405

frp内网穿透服务使用

frp是一个专注于内网穿透的高性能的反向代理应用,支持TCP、UDP、HTTP、HTTPS等多种协议。可以将内网服务以安全、便捷的方式通过具有公网IP节点的中转暴露到公网。frp是一个开源的内网穿透应用,有客户端软件和服务端软件,大概工作过程如下服务端运行在具有公网IP的服务器上,比如Linux上,并监听某个端口,等待客户端连接。客户端运行在需要穿透的内网机器上,比如本地电脑上,连接到服务器之后,服务器开始监听客户端需要穿透的指定端口。........................

斧头湖懒客 2万+

FRP 实战指南:从零搭建内网穿透服务(开源)

本文提供了一份详尽的FRP实战指南,手把手教你从零开始搭建开源的内网穿透服务。内容涵盖服务端与客户端的环境准备、核心概念解析、详细配置步骤(包括TCP与HTTP服务映射)、域名绑定方法,以及至关重要的安全加固与性能调优建议,帮助你安全、稳定地将内网服务暴露至公网。

weixin_29214559的博客 140

Sakura Frp实战:从零搭建免费内网穿透服务的完整指南

本文详细介绍了如何使用Sakura Frp从零搭建免费内网穿透服务,包括注册、隧道创建、客户端配置等完整步骤。通过实战案例和性能优化技巧,帮助用户轻松实现远程访问本地服务,特别适合个人开发者和小型团队。文章还涵盖了安全防护和常见问题解决方案,确保服务稳定可靠。

weixin_30872337的博客 391

基于frp的内网穿透搭建指南

利用frp搭建内网穿透服务,使用VPS作为服务端,文中以配置远程桌面连接、远程SSH连接为例。文中frp版本支持加密tcp、p2p连接等。详细讨论p2p连接在不同nat类型下的成功概率和产生原因。

张火火的博客 5097

FRP内网穿透实战:从零搭建稳定远程桌面环境(避坑指南)

本文详细介绍了如何使用FRP工具实现内网穿透,搭建稳定的远程桌面环境。从服务器选择、客户端配置到服务端部署,提供了全面的避坑指南和优化技巧,帮助用户解决远程访问内网设备的难题,特别适合需要远程办公或管理内网服务的用户。

weixin_30846347的博客 90

frp内网穿透搭建指南

无需敲大量命令!本篇手把手带你从零搭建FRP内网穿透,使用开源图形化客户端 frpc-desktop,可视化配置、一键启动、稳定不掉线,适合开发调试、远程桌面、NAS访问、内网项目外网映射,小白也能5分钟上手! 标签:#内网穿透 #FRP #frpc-desktop #服务器 #远程访问 #开发调试 #网络技术 开源项目引用 FRP 官方开源:https://github.com/fatedier/frp FRP 桌面图形客户端:https://github.com/luckjiawei/frpc-desk

前端蜗牛君 311

基于frp实现内网穿透:从零搭建SSH远程访问内网服务器的完整指南

本文详细介绍了如何使用frp工具实现内网穿透,从零搭建SSH远程访问内网服务器的完整指南。通过配置frps服务端和frpc客户端,结合SSH服务检查与连接测试,帮助用户轻松实现远程访问内网设备。文章还提供了进阶配置与优化建议,以及常见问题排查指南,确保用户能够高效、安全地使用内网穿透技术。

weixin_29255731的博客 417

实战指南:如何用frp+KCP+Socks5搭建高速内网穿透(附流量加密技巧)

本文详细介绍了如何利用frp与KCP协议搭建高效安全的内网穿透方案,特别适用于企业级远程办公和分布式团队协作。通过实战配置示例和性能优化技巧,帮助读者掌握流量加密、Socks5代理及TLS安全加固等关键技术,显著提升内网访问的安全性和传输效率。

weixin_29296241的博客 407

FRP内网穿透服务器搭建指南

本文详细介绍了如何通过FRP实现内网穿透,配置分为服务器端和客户端两部分。在云服务器端,需要下载FRP并配置frps.ini文件,设置通信端口、token和管理面板信息,然后通过systemd设置开机自启。在内网服务器端,同样下载FRP后配置frpc.ini文件,指定服务器地址、端口和token,并设置SSH和MySQL等服务的端口映射。最后通过systemd启用服务,即可通过公网IP访问内网服务,还提供了HTTPS管理面板的可选配置。整个过程需确保云服务器安全组已放行相关端口。

qq_47158964的博客 1861

AI Agent开发实战:100个真实场景题库解析

AI Agent开发涉及复杂的需求理解、架构设计及安全防护等关键技术环节。在工程实践中,开发者常面临需求偏差、系统崩溃等挑战,特别是在金融、医疗等高要求场景下。通过真实案例题库,开发者能系统性地掌握需求分析、架构决策树建模(如向量数据库选型)、安全攻防策略(如提示词注入防御)等核心技能。这些实战经验不仅能提升Agent的可用性和安全性,还能优化其在电商客服、智能家居等场景中的表现。题库采用动态难度系统,覆盖从基础到高级的开发挑战,是AI工程化落地的重要参考。

weixin_29057695的博客 342

Frp内网穿透实战——从搭建到优化的全流程指南

一、为什么选择Frp?在众多开源内网穿透工具中,Frp凭借其优异的性能、丰富的功能和简洁的配置,成为开发者和技术人员的首选。其核心优势包括:支持多种协议(TCP/UDP/HTTP/HTTPS)、支持加密传输和身份验证、可自定义域名和端口、性能损耗低(延迟小、带宽占用少)、支持多客户端同时连接,且完全开源免费,可根据需求进行二次开发。本文将以“公网服务器+内网Windows电脑”为例,详细讲解Frp的搭建、配置与优化流程,实现公网通过HTTP协议访问内网的本地网站服务。

ybmzlqzj的博客 1250

1020空心杯电机驱动设计与ESP32实战

空心杯电机是一种高动态响应的直流微特电机,其驱动本质是解决电感负载下的大di/dt启动、反电动势耦合与电流纹波抑制问题。核心原理在于建立包含内阻、电感和反电动势的等效电路模型,并据此匹配开关器件、PWM参数与采样闭环。技术价值体现在小体积下实现毫秒级响应、低噪声(>30kHz)、高精度电流保护(±50mA)及热鲁棒性。典型应用于微型航模、手持云台与精密执行器等对功率密度和动态性能敏感的嵌入式系统。本文以1020规格空心杯电机为对象,基于ESP32平台完成从MOSFET选型、32kHz硬件PWM生成到INA2

weixin_42298164的博客 579

从零开始:使用Mask2Former训练你的专属图像分割数据集

本文详细介绍了如何使用Mask2Former训练自定义图像分割数据集,从环境配置、数据集准备到模型训练与优化。通过实战技巧和问题排查指南,帮助开发者高效完成从零开始的图像分割任务,特别适合需要处理自定义数据集的AI研究人员和工程师。

weixin_30566063的博客 636

远程服务器搭建frp实现内网穿透快速指南

本案例最终实现将本地openwrt路由(无论主路由还是旁路由都可以)下的所有内网设备需要映射的端口都映射到公网,实现公网访问和远程办公。

weixin_44897649的博客 948

MRI图像切片(nii格式转2D)

代码参考:将一个MRI(nii格式)数据进行切片 想要批量抽取MRI数据的几个切片,借鉴了上述代码的Python版本,原始代码抽取了全部切片。本次实验主要是抽取sMRI的横断面(axial)方向的其中30张切片,数量根据自己需求可自行设置。 import scipy, numpy, shutil, os, nibabel import sys, getopt import imageio def niito2D(filepath): inputfiles = os.listdir(filep

chs_502的博客 7548

从零搭建FRP内网穿透:配置详解与实战指南

内网穿透是解决无公网IP设备远程访问的关键技术,其核心原理是通过在公网服务器部署服务端,与内网客户端建立隧道,实现请求转发。这项技术对于远程办公、家庭NAS访问、本地开发环境演示等场景具有重要价值。FRP作为一款开源免费、配置灵活、性能稳定的内网穿透工具,采用Go语言编写,支持TCP、UDP、HTTP、HTTPS等多种协议,通过清晰的配置文件实现服务端与客户端的灵活映射。本文基于FRP的实战经验,深入解析frps.ini与frpc.ini的核心配置项,涵盖安全认证、性能调优及故障排查,帮助开发者构建稳定可控

weixin_33766168的博客 404

从权限对象到业务角色:把 SAP Authorization Object 讲清楚,并用 ABAP 写对一次 AUTHORITY-CHECK

摘要:SAP权限管理的核心在于Authorization Object(授权对象),它通过组合最多10个授权字段来精确控制用户访问权限。关键要点包括:1) 授权对象与ACTVT字段(如01创建/02修改/03显示)的配合使用;2) ABAP中AUTHORITY-CHECK语句的四种常见返回码(0通过/4字段不匹配/12无权限/40无效用户);3) 系统自动执行的S_TCODE事务码检查;4) 自定义授权对象时应遵循"最少且足够"原则,优先复用标准对象。在RAP和OData场景中,权限检查

2007 年 ~ 2025 年,深耕 SAP 技术 18 年 261

Opencascade 保存点云为 .stp 和 .step 格式

总结一下,OpenCascade提供了强大的功能和工具,使我们能够方便地将点云数据保存为 .stp 和 .step 格式。通过使用类似于上述示例代码的方法,你可以使用OpenCascade库将点云数据保存为.STP和.STEP格式。总结一下,使用OpenCascade库,你可以方便地将点云数据保存为.STP和.STEP格式。通过使用类似于上述示例代码的方法,你可以将点云数据转换为OpenCascade的几何模型,并将其保存为所需的文件格式。请注意,上述代码仅涵盖了将点云数据保存为.STP格式的基本步骤。

CwzCode的博客 1156

frp快速入门指南:3分钟搭建你的第一个内网穿透服务

你还在为无法从公网访问内网设备而烦恼吗?还在为复杂的网络配置感到头疼吗?本文将带你3分钟快速搭建frp内网穿透服务,让你轻松实现内网服务的公网访问。读完本文,你将学会: - 理解frp的基本工作原理 - 快速配置frp服务端和客户端 - 测试SSH内网穿透连接 - 了解frp的Web管理界面 ## 什么是frp frp 是一个专注于内网穿透的高性能的反向代理应用,支持 TCP、UDP、HTTP...

gitblog_00754的博客 462

YOLOv8【第七章:损失函数篇·第1节】一文搞定,IoU系列损失函数!

🏆 本文收录于 《YOLOv8实战:从入门到深度优化》 专栏。该专栏系统复现并梳理全网各类 YOLOv8 改进与实战案例(当前已覆盖分类 / 检测 / 分割 / 追踪 / 关键点 / OBB 检测等方向),坚持持续更新 + 深度解析,质量分长期稳定在 97 分以上,可视为当前市面上 覆盖较全、更新较快、实战导向极强 的 YOLO 改进系列内容之一。

**My Coding Family** 1194

FRP 内网穿透指南:简单上手,快速入门

FRP是一个专注于内网穿透的高性能的反向代理应用,支持 TCP、UDP、HTTP、HTTPS 等多种协议。可以将内网服务以安全、便捷的方式通过具有公网 IP 节点的中转暴露到公网。

后端 | 智能体 | 实战 | 开源项目 1671

怀旧版电脑GBC模拟器

再现原版GBC掌机的界面,电脑运行连游戏界面都一样大小,很怀旧,很真实,(英文版)强烈推荐,很小的文件,很难才找到的。

FRP内网穿透实战指南-从零搭建无公网IP的远程访问服务

本文提供了一份详尽的FRP内网穿透实战指南,手把手教你从零搭建远程访问服务。文章深入解析了FRP的核心架构,包括服务端(frps)与客户端(frpc)的配置,并重点介绍了如何利用一台具备公网IP的云服务器,将内网的Web服务、SSH、远程桌面等安全地暴露到公网,实现无公网IP环境下的高效远程访问与管理。

milk8的博客 222

文档:亲测可用解决vnc灰屏,黑屏,鼠标大黑叉情况

主要解决vnc-viewer灰屏,黑屏,鼠标大黑叉等现象,详细见文档。

上一篇: Android 监听网络状态变化(无切换中间态版)
下一篇: 人工智能与大语言模型攻略
青杉`
博客等级 码龄10年 148粉丝 39原创
评论 1
成就一亿技术人!
拼手气红包6.0元
还能输入1000个字符
 
 条评论被折叠 查看
添加红包

请填写红包祝福语或标题

个

红包个数最小为10个

元

红包金额最低5元

当前余额3.43元 前往充值 >
需支付:10.00元
成就一亿技术人!
领取后你会自动成为博主和红包主的粉丝 规则
hope_wisdom
发出的红包
实付元
使用余额支付
点击重新获取
扫码支付
钱包余额 0

抵扣说明:

1.余额是钱包充值的虚拟货币,按照1:1的比例进行支付金额的抵扣。
2.余额无法直接购买下载,可以购买VIP、付费专栏及课程。

余额充值
