微服务: 集成 JWT

Linux--Xshell连接CentOS提示‘SSH服务器拒绝连接密码‘Connection failed 新买的阿里云Linux CentOS服务器,虽然可以在浏览器远程连接,但是很不方便,例如浏览器终端不允许复制粘贴、不允许上传下载等... 想着,还是更习惯使用Xshell,配置好连接属性,点击连接... 提示 SSH服务器拒绝连接密码 或 Could not connect to '120.*.*.*' (port 22): Connection failed. 原因是linux上没有启动s... 阅读详情

简介

在 Win10-安装-Redis 和 微服务-SpringBoot-集成-Redis 分别介绍了如何安装和使用 Redis,今天继续结合 Redis,聊聊 token 授权登录的事情。

今天聊的主角是 JWT,聊完 JWT 之后再结合实例实现用户 token 登录。

JWT 介绍

JWT,JSON Web Token 的缩写,基于 RFC 7519 标准。

下面内容来自 jwd.io,如下:

JSON Web Tokens are an open, industry standard RFC 7519 method for representing claims securely between two parties.

JWT 定义了一种紧凑的、自包含的方式,用于作为 JSON 对象在各方之间安全地传输信息。该信息可以被验证和信任(因为它是数字签名的)。

JWT 可应用于但不仅限于下面的几种场景:

1、跨域认证

JWT 是一种比较流行的跨域认证解决方案,JWT 的诞生并不是解决 CSRF 跨域攻击,而是解决跨域认证的难题。

A 网站和 B 网站是同一家公司的关联服务,现在要求,用户只要在其中一个网站登录,再访问另一个网站就会自动登录,这应该如何实现呢?客户端保存 Token,每次请求都发回给服务器即可。

2、授权(Authorization)

用户一旦登录成功后,后续用户的每个请求都将包含 JWT,允许用户访问该令牌允许的路由、服务和资源。单点登录是现在广泛使用的 JWT 的一个特性,因为它的开销很小,并且可以轻松地跨域使用。授权,是使用 JWT 的最常见的场景之一。

3、信息交换(Information Exchange)

对于安全的在各方之间传输信息而言,JWT 是一种很好的方式。JWT 可以被签名,例如,用公钥/私钥对,可以确定发送人就是它们所说的那个人。另外,由于签名是使用头和有效负载计算的,还可以验证内容没有被篡改。

可以参考阮一峰老师的 JSON Web Token 入门教程,更多详细的介绍可以参考 jwd.io 的相关资料。

使用 JWT

Spring Boot 集成 jjwt

本文以集成 https://github.com/jwtk/jjwt 为例。如果你有兴趣也可以试着去使用 https://github.com/auth0/java-jwt,它是 JWT 的另一个 Java 实现。

截止到该文发布,在 maven repository 仓库中 jjwt 最新版本是 0.9.1

<dependency>
    <groupId>io.jsonwebtoken</groupId>
    <artifactId>jjwt</artifactId>
    <version>0.9.1</version>
</dependency>

修改了哪些文件

本次涉及修改和新增的文件如下:

  • 【修改】MSUserSigninService.java:登录服务的接口;
  • 【修改】MSUserSigninServiceImpl.java:登录服务的接口实现;
  • 【修改】MSSigninController.java:登录的Controller;
  • 【新增】MSAuthTokenUtil.java:token工具类;
  • 【新增】MSAuthConfigurer.java:token配置管理;
  • 【新增】MSAuthInterceptor.java:自定义拦截器;

具体的实现步骤为:

  • 写 token 工具类,实现 token 的生成,校验等工作即 MSAuthTokenUtil.java;
  • 写自定义拦截器,即 MSAuthInterceptor.java,该类实现了 HandlerInterceptor 接口;
    • 拦截客户端相关的 API 请求,对相关的接口进行token的校验;
    • 有了统一的拦截器不需要在每个 Controller 或者对应的 Service 中去做 token 的判断;
  • 写自定义拦截器的配置管理类即 MSAuthConfigurer.java,该类实现了 WebMvcConfigurer 接口;
  • 增加 token 登录的 API,并实现 Redis 缓存 token 的逻辑;

实例演练

用户登录完成后,根据 userID 生成 token,将 token 保存到 Redis 中按照 userID 为 key 来进行存储的。

MSAuthInterceptor.java 是自定义的拦截器,在该拦截器中获取请求的 token 并进行相关的校验。核心代码如下:

@Component
public class MSAuthInterceptor implements HandlerInterceptor {
    private static final String REQUEST_TOKEN_KEY = "token";

    @Override
    public boolean preHandle(HttpServletRequest request, HttpServletResponse response, Object handler) throws Exception {
        String requestMethod = request.getMethod();

        if ("OPTIONS".equalsIgnoreCase(requestMethod)) {
            response.setStatus(HttpServletResponse.SC_OK);
            return true;
        }
        // 请求的Header中拿
        String token = request.getHeader(REQUEST_TOKEN_KEY);
        // Header中拿不到token
        if (null == token) {
            String[] tokens = request.getParameterValues("token");
            if (null != tokens && tokens.length > 0) {
                token = tokens[0];
            }
        }

        if (MSAuthTokenUtil.verifyToken(token)) {
            return true;
        }

        PrintWriter writer = null;
        response.setCharacterEncoding("UTF-8");
        response.setContentType("application/json; charset=utf-8");
        try {
            writer = response.getWriter();
            Map<String, Object> result = new HashMap<>(2);
            result.put("code", 400);
            result.put("msg", "用户令牌token无效");
            result.put("data", null);
            writer.print(result);
        } catch (IOException e) {
			
        } finally {
            if (null != writer) {
                writer.close();
            }
        }

        return false;
    }
}

拦截器的配置在 MSAuthConfigurer.java 中进行管理,关键代码如下:

@Configuration
public class MSAuthConfigurer implements WebMvcConfigurer {

    private MSAuthInterceptor authInterceptor;

    public MSAuthConfigurer(MSAuthInterceptor authInterceptor) {
        this.authInterceptor = authInterceptor;
    }

    @Override
    public void addInterceptors(InterceptorRegistry registry) {
        // 如下路径不做拦截
        List<String> excludePaths = new ArrayList<>();
        excludePaths.add("/signup/**"); //注册
        excludePaths.add("/signin/name/**"); //用户名登录
        excludePaths.add("/signin/get/token/**"); //获取token
        excludePaths.add("/signout/**"); //登出
        excludePaths.add("/static/**");  //静态资源
        excludePaths.add("/assets/**");  //静态资源

        // 除了 excludePaths 外的请求地址都做拦截
        registry.addInterceptor(authInterceptor)
                .addPathPatterns("/**")
                .excludePathPatterns(excludePaths);

        WebMvcConfigurer.super.addInterceptors(registry);
    }
}

接下来重点说一下 MSAuthTokenUtil.java 里面如何生成 token 的,MSAuthTokenUtil.java 主要是完成生成、检验、刷新 token 等工作。

public static String generateToken(String userID) {
    String token = "";

    Date date = new Date();
    // 过期时间
    Date expireDate = new Date(System.currentTimeMillis() + TOKEN_EXPIRE_TIME);

    token = Jwts.builder().setId(JWTSID)
        .setSubject(SUBJECT)
        .setAudience(AUDIENCE)
        .setIssuedAt(date)
        .setExpiration(expireDate)
        .claim(CLAIMS_USERID, userID)
        .signWith(SignatureAlgorithm.HS256, TOKEN_SECRET)
        .compact();

    log.info("generateToken token: " + token);

    return token;
}

根据用户ID 生成 token,其中 claim(CLAIMS_USERID, userID) 是用于自定义字段的,便于解析 token 时获取相关的信息。

当我们调用用户名+密码登录的时候,会生成对应的 token,然后将该 token 保存到 Redis 中。下次调用 token 登录的接口时,会从 Redis 中取出对应的 token 信息进行校对,校对通过就返回成功,否则返回失败无法登录。

在 MSSigninController.java 分别实现了获取 token、刷新 token,token 登录三个接口,如下:

@RequestMapping(value = "/get/token", method = RequestMethod.GET)
@ApiOperation(value = "获取token", httpMethod = "GET", notes = "获取登录")
@ApiImplicitParams({
    @ApiImplicitParam(name = "userID", value = "userID", required = true)
})
public MSResponse getToken(@RequestParam(value = "userid") String userID) {
    MSResponse response = userSigninService.fetchUserToken(userID);

    return response;
}

@RequestMapping(value = "/token", method = RequestMethod.GET)
@ApiOperation(value = "Token登录", httpMethod = "GET", notes = "Token登录")
@ApiImplicitParams({
    @ApiImplicitParam(name = "userID", value = "userID", required = true),
    @ApiImplicitParam(name = "token", value = "token", required = true)
})
public MSResponse siginWithToken(@RequestParam(value = "userid") String userID, @RequestParam(value = "token") String token) {
    MSResponse response = userSigninService.signinUsingToken(userID, token);

    return response;
}

@RequestMapping(value = "/refresh/token", method = RequestMethod.GET)
@ApiOperation(value = "刷新Token", httpMethod = "GET", notes = "Token刷新")
@ApiImplicitParams({
    @ApiImplicitParam(name = "token", value = "token", required = true)
})
public MSResponse refreshToken(@RequestParam(value = "token") String token) {
    MSResponse response = userSigninService.refreshUserToken(token);

    return response;
}

为了方便使用了 GET 方式进行网络请求。后续可以改为 POST 请求。

登录逻辑都在 MSUserSigninServiceImpl.java 中,大家可以自行去看源码,这里不再赘述。

API 调用效果

启动 MySQL,启动 Redis,再启动项目即可。

用户登录成功后,调用 /get/token API,如下:

在这里插入图片描述
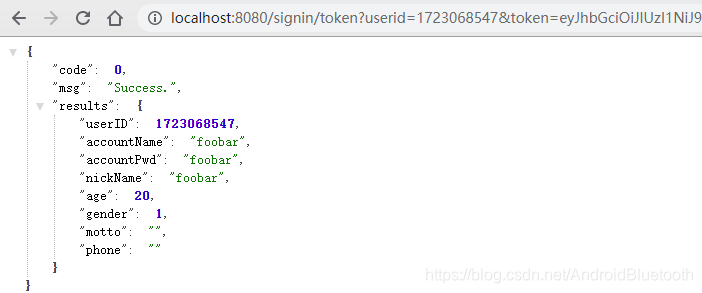
调用 /token 进行登录的 API,如下:
在这里插入图片描述
调用 refresh/token API 如下:
在这里插入图片描述

待办事项

  • Redis 中设置 token 的过期时间;
  • 调用刷新 token 的 API 后更新 Redis 中 token 的有效时间;
  • 刷新 token、使用 token 登录的API 修改为 POST 方式;
  • Token 的加密,减少 Token 登录的数据库查询次数;

只有弱者才去争取公平,这句话虽然残忍但很现实~
在这里插入图片描述

Golang JWT实战:安全认证与微服务集成 JWT(JSON Web Token)作为现代分布式系统的安全认证标准,通过自包含的令牌机制解决了服务端会话存储难题。其核心原理基于数字签名(支持HMAC/RSA/ECDSA等算法),将用户声明编码为紧凑的URL安全字符串。在Golang生态中,golang-jwt/jwt库提供了符合RFC 7519规范的完整实现,特别适合微服务架构下的跨系统认证场景。通过合理设计Claims结构和强制签名算法校验,开发者可以构建既安全又高效的身份验证方案。典型应用包括API网关鉴权、服务间通信以及移动端用户会话管理,配合 阅读详情

相关推荐

SpringBoot集成JWT实战:从原理到微服务无状态认证

在分布式架构和微服务盛行的当下,传统的Session认证因状态维护和扩展性问题面临挑战。无状态认证机制通过将用户信息编码进令牌,由客户端携带,服务端仅需验证令牌有效性,实现了服务的水平扩展和高并发支持。JWT(JSON Web Token)作为该机制的代表,其结构包含头部、负载和签名三部分,通过数字签名确保传输安全。在技术价值上,JWT简化了服务端架构,降低了会话管理复杂度,尤其适合前后端分离应用和移动端后台。应用场景涵盖单页应用(SPA)、RESTful API及需要跨域认证的系统。本文以SpringBo

weixin_30225755的博客 260

Xshell连接Centos7提示SSH服务器拒绝密码

sshd的设置默认不允许root用户用密码远程登录 处理办法: 1、用超级管理员身份登录,修改 ssh的配置文件 vim /etc/ssh/sshd_config 找到PermitRootLogin,并设置为yes PermitRootLogin yes

罗罗的1024 3456

MATLAB与STK互联23:卫星对象操作(14)—仿真分析案例1,建立8个地面站,分析对卫星的可见性

学习到这里,我们有必要做个仿真分析案例,把之前我们学习的零散知识点串起来,看一下在真实的分析中怎么应用。 分析要求:建立8个地面站,分析每个地面站对某个轨道高度500km、倾角60°圆轨道的卫星,1天内的可见次数、可见弧长以及可见弧段间隔列表。 基本约束:地面站仰角8°~90°,作用距离<2000km,太阳矢量与地面站到卫星视线夹角不小于15°,可见弧段应大于30s。地面站站址可随机生成,但要求在南北纬50°范围内。 下面上代码: uiap = actxserver(‘STK11.application’)

ltylty001的博客 7494

SSH简介及两种远程登录的方法

目录 SSH的安全机制 SSH的安装 启动服务器的SSH服务 SSH两种级别的远程登录 SSH的高级应用 Secure Shell(SSH) 是由 IETF(The Internet Engineering Task Force) 制定的建立在应用层基础上的安全网络协议。它是专为远程登录会话(甚至可以用Windows远程登录Linux服务器进行文件互传)和其他网络服务提供安全性的协议,...

德prince 139万+

Python3.11安装fairseq避坑指南:解决dataclasses兼容性问题(附详细代码修改)

本文详细解析了在Python 3.11环境下安装Fairseq时因dataclasses模块规则变更导致的安装失败问题。通过定位核心配置文件,将`default=SomeConfig()`修改为`default_factory=SomeConfig`,并调整依赖版本,提供了从源码修改到环境验证的完整解决方案,确保Fairseq顺利运行。

weixin_29098367的博客 499

陀螺仪及四元数解算

陀螺仪 四元数

zb313982521的博客 2008

Linux系统 配置ssh免密登录详细步骤

1.在每台节点上安装 ssh 客户端,否则,不能使用 ssh 命令(已安装的跳过此步) yum -y install openssh-clients 2.在每台节点执行如下命令,在每台节点的“ ~ ”目录下,创建 .ssh 目录,注意,不要手动创建这个目录,因为有权限问题。 [root@cm1 ~]# cd [root@cm1 ~]# ssh localhost [root@cm1 ~]# exit 注销 Connection to localhost closed. 3.在每台节点上执行如下命令,给当前

yj2434的博客 3736

arcgis密度分析

密度分析 密度分析是指根据输入的要素数据集计算整个区域的数据集状况,从而产生一个连续的密度表面。通过计算密度,将每个采样点的值散布到整个研究区域,并获得输出栅格中每个像元的密度值。在 ArcGIS 中,分布密度的计算方法有点密度分析、线密度分析和核密度分析三种。 1.点密度分析 导入实验数据居民点图层和道路图层 在自定义里勾选空间分析模块Spatial Analyst 点击空间分析工具中密度分析内的点密度分析, 参数设置如下,其中输出像元大小表示输出栅格数据集的像元大小。值越小.

Jasenjane的博客 2万+

Xshell 连接centos 7 服务器 报错提示 “ssh服务拒绝了密码,请再试一次“,而密码是正确的

Xshell 连接centos 7 服务器 报错提示 “ssh服务拒绝了密码,请再试一次“,而密码是正确的

全栈开发 7515

因果推断--PSM的原理和应用(二)

上一篇介绍了DID,本文介绍和DID可一起搭配使用的一种因果推断方法PSM。在正式介绍PSM之前,先来简单回顾一下为什么需要因果推断以及如何做因果推断。我们都知道相关非因果,比起相关我们更希望知道两个事件之间的因果关系,有了确切的因果关系,才能知道对A如何操作才能引起B的变化。解决因果推断问题,目前主要有两种框架,Rubin虚拟事实模型和Pearl因果图模型。站在数据分析的角度上,Rubin虚拟事实模型更容易理解,其核心思想是寻找恰当的对照组。

baidu_26137595的博客 1万+

从Starlink看NTN:SSB波束数量少,用户体验真的会差吗?

当SpaceX的Starlink以每月新增上百颗卫星的速度扩张其星座时,一个有趣的技术现象正在引发行业讨论:为何这个全球最大的低轨卫星网络选择使用相对较少的波束数量?波束数量的选择远非简单的技术参数,而是系统设计哲学、商业策略与终端用户体验的复杂平衡。传统地面网络可以依赖密集基站实现精准覆盖,而卫星通信必须面对一个根本性挑战:如何在数百公里的高空,用有限的射频资源服务广阔的地理区域。当我们在撒哈拉沙漠测试不同波束方案时,发现了一个关键洞见:最佳波束数量不是固定的技术参数,而是随网络发展阶段变化的动态值。

weixin_32308101的博客 335

微服务统一认证:Gateway集成JWT实战

通过 Gateway 集成 JWT 身份认证,可以实现微服务架构的统一认证。从令牌生成、验证到微服务解析,每一步都需要严格的安全控制和性能优化。本文提供的代码示例和注意事项,可以作为实际项目中的参考。在逆境中成长,是创造美好未来的基础,让我们在每一次低谷中,都能找到通往成功的捷径。理想如同星光,照亮前行的路,希望就在心中,不怕艰难险阻,坚信每一步都是追逐的勇气。努力追求梦想的过程如同修行,终会带来丰厚的果实,值得我们在每一次坚持中去珍惜。

rsp4mju7的博客 267

【即插即用模块】注意力篇 | TGRS 2025 | ASD:自适应频域解耦,动态拆分高低频+空间注意力,频域空间特征双增强!

摘要: FDMF-Net提出了一种频域解耦多模态融合网络,核心组件为振幅谱解耦模块(ASD)。ASD通过自适应频域拆分和频域-空域协同增强,有效分离模态不变与模态特定特征。该模块利用MLP学习动态阈值调整高低频比例,并通过空间注意力分别强化频域特征,在遥感语义分割任务中实现了细节与结构的协同增强。实验表明,ASD模块能减少模态内冗余,提升特征判别性,为多模态数据融合提供了新思路。代码已开源,适用于需要强化细节与结构的视觉任务。

主要更新底层视觉(去噪、超分等)相关的科研内容,形式为【论文精读】+【论文复现】 316

微服务架构下JWT无状态认证实战:从原理到Spring Cloud Gateway集成

在分布式系统与微服务架构中,身份认证与授权是保障系统安全的核心环节。传统基于Session或中心化Token的有状态方案存在性能瓶颈与扩展性挑战,而无状态认证通过将用户信息编码到令牌中,使服务端无需维护会话状态,从而显著提升系统吞吐量与水平扩展能力。其技术价值在于简化分布式会话管理、降低存储依赖,并实现服务实例间的快速身份验证。JWT(JSON Web Token)作为实现无状态认证的主流标准,通过结构化的Header、Payload和Signature三部分,结合数字签名确保令牌的完整性与可信性。在微服务

weixin_34122604的博客 342

零基础学习simulink-- 四旋翼和六旋翼无人机的建模与动力学分析

通过上述代码实现,您可以逐步创建和搭建一个多旋翼无人机(如四旋翼、六旋翼)的动力学模型,并结合自适应控制器进行仿真。该模型不仅考虑了无人机的基本动力学行为,还引入了空气阻力、螺旋桨之间的相互作用以及气流干扰等复杂效应,使得仿真结果更加接近实际情况。Simulink 提供了强大的建模和仿真工具,使得控制系统工程师能够快速构建复杂的控制算法,并将其应用于实际工程中。多旋翼无人机动力学建模:建立四旋翼和六旋翼无人机的动力学模型,包括平移运动和旋转运动方程。升力和扭矩模型。

amy_mhd的博客 390

复分析 阿尔福斯(Ahlfors) 第三版答案 英文

答案分为十章,有部分习题没有答案,全英文复分析阿尔福斯(Ahlfors) 第三版答案

Gateway 集成 JWT 身份认证:微服务统一认证的实战指南

Gateway 集成 JWT 的核心价值,在于构建了 “统一、无状态、高可扩展” 的微服务认证体系 —— 通过 Gateway 集中拦截请求,避免了认证逻辑的冗余;通过 JWT 实现无状态认证,降低了系统复杂度,提升了水平扩展能力。​结合 OAuth2.0/OpenID Connect:实现第三方登录(如微信、QQ 登录),JWT 作为 OAuth2.0 的访问令牌;​引入服务网格(Service Mesh):在 Istio 等服务网格中,将认证逻辑下沉到 Sidecar 代理,进一步解耦业务与认证。

yzyyishi的博客 1151

蓝牙模块HM-10手册

蓝牙模块HM-10手册,该手册对蓝牙模块HM-10进行了详细的介绍和使用方法以及一些AT指令。

Gateway集成JWT:微服务统一认证实战

在现代微服务架构中,统一认证和授权是核心挑战之一。JWT(JSON Web Token)作为一种轻量级、无状态的认证机制,能够有效解决分布式系统中的身份验证问题。结合 API Gateway 实现全局认证层,可以避免在每个微服务中重复编写认证逻辑。JWT 由三部分组成:Header(头部)、Payload(载荷)和 Signature(签名)。其核心优势在于无状态性,服务端无需存储会话信息,仅通过签名验证令牌有效性。在微服务架构中,API Gateway 作为流量入口,承担请求路由、认证和负载均衡等职责。

ImY_vvmu的博客 272

迈瑞BS系列全自动生化分析仪LIS协议接口手册(内含HL7和ASTM)

迈瑞BS系列全自动生化分析仪LIS协议接口手册,内含HL7和ASTM)

IMSL CNL 7.0.0 (x86-64)Crack

IMSL CNL 7.0.0 (x86-64)Crack intel的算法库破解文件,这是C++版本的破解文件

SpringCloudGateway与JWT集成:构建高效微服务认证体系

本文详细介绍了如何将SpringCloudGateway与JWT集成,构建高效的微服务统一认证与鉴权体系。通过将认证逻辑集中到网关,利用JWT令牌实现无状态验证,并结合Redis动态管理资源权限,有效解决了微服务架构下认证分散、性能低下和安全漏洞多的问题,为构建安全、可扩展的微服务系统提供了完整实践方案。

ll5678的博客 811

微服务迁移记(六):集成jwt保护微服务接口安全

JWT=json web token,是一种跨语言的身份校验机制,通信双方之间以Json对象的形式安全的传递信息,对数据进行加密传输,保证信息传递过程中的身份可信。 微服务各模块或不同应用程序、终端之间的RPC调用,也应该保障数据传递的安全和可靠,避免身份伪造、传递数据被拦截获取和篡改等信息安全。 我们对前面的微服务API实现层进行如下改造: 第一步:调用接口前,先进行接口用户登录,获取令牌(T...

zhouyu629的专栏 188

Gateway 集成 JWT 身份认证:微服务统一认证的实战指南。

在现代微服务架构中,统一身份认证是确保系统安全的关键环节。JWT(JSON Web Token)作为一种轻量级的认证协议,因其无状态、易扩展的特性成为微服务认证的主流方案。API Gateway 作为流量入口,集成 JWT 认证可以实现对所有下游服务的统一鉴权,避免每个服务重复实现认证逻辑。JWT 由三部分组成:Header(头部)、Payload(负载)和 Signature(签名)。Header 包含令牌类型和哈希算法,Payload 存储用户信息及声明,Signature 用于验证令牌的完整性。

AIh_snfm的博客 234

Spring Boot集成JWT实战:从原理到微服务无状态认证

身份验证是Web应用与API服务的基石,其核心在于确保通信双方的身份可信与权限可控。传统基于Session的认证方案在单体架构中表现良好,但在分布式与微服务场景下面临状态同步与扩展性挑战。JWT(JSON Web Token)作为一种开放标准,通过自包含、数字签名的令牌机制,实现了无状态认证,其结构分为头部、载荷与签名三部分,分别定义了算法、携带声明与完整性验证。该技术价值在于彻底解耦服务端会话存储,使API服务具备天然的无状态和水平扩展能力,尤其契合RESTful设计原则与云原生架构。在应用场景上,JWT

conghuang7343的博客 458

SpringCloud Gateway与JWT集成实战:构建微服务统一认证体系

本文详细介绍了如何利用SpringCloud Gateway与JWT构建微服务统一认证体系。通过搭建认证中心颁发JWT令牌,并在网关层集成统一认证鉴权,解决了微服务架构下的安全碎片化问题,实现了集中式、可扩展的安全治理方案。

weixin_29256771的博客 308

【Java微服务安全加固方案】:从JWT认证到OAuth2集成的完整防护体系

深入解析Java微服务架构下的安全加固方案,涵盖JWT认证与OAuth2集成的全流程防护。适用于分布式系统身份验证场景,提升接口安全性与权限控制能力,构建高可靠微服务应用,值得收藏。

Algorhythm的博客 581

swoft微服务实战三十四:集成jwt

(1). jwt github: (2). 原理: 2. 验证字段: app\Validator\TokenValidator.php: 3. 增加自定义Exception: app\Exception\TokenHandler.php:

wanmeijuhao的博客 262
上一篇: 微服务: SpringBoot 集成 Redis
下一篇: 微服务: Token 相关的重构
veryitman
博客等级 码龄16年 472粉丝 310原创
评论
成就一亿技术人!
拼手气红包6.0元
还能输入1000个字符
 
 条评论被折叠 查看
添加红包

请填写红包祝福语或标题

个

红包个数最小为10个

元

红包金额最低5元

当前余额3.43元 前往充值 >
需支付:10.00元
成就一亿技术人!
领取后你会自动成为博主和红包主的粉丝 规则
hope_wisdom
发出的红包
实付元
使用余额支付
点击重新获取
扫码支付
钱包余额 0

抵扣说明:

1.余额是钱包充值的虚拟货币,按照1:1的比例进行支付金额的抵扣。
2.余额无法直接购买下载,可以购买VIP、付费专栏及课程。

余额充值