渗透测试之判断是否工作在docker环境

后渗透——Docker容器逃逸 在渗透测试中,如果获取了目标主机的 shell,但发现其运行在 docker 环境中,要进一步渗透,就需要逃逸到宿主机。另外,还可能存在更复杂的场景,例如物理机运行虚拟机,虚拟机再运行 docker 容器,这种情况下还需要实现虚拟机逃逸。本文主要总结关于 docker 容器逃逸的相关技术与方法。涉及内核漏洞的提权原理都比较复杂,很难理解,会用 poc 就行了。其余逃逸很大程度都是通过挂载进行逃逸。要么本容器挂载,要么本容器里再创建一个容器挂载。 阅读详情

0x00 前言

当渗透测试时,可能会碰到目标存在于docker环境中,那这是,我们就会考虑到docker容器逃逸问题,这边首先提及到cve-2019-5736。

0x01 docker环境判断

    方式一:判断根目录下 .dockerenv 文件
docker环境下:ls -alh /.dockerenv , 非docker环境,没有这个.dockerenv文件的

/usr/local/tomcat >ls -alh /.dockerenv

-rwxr-xr-x 1 root root 0 Jan 22 06:54 /.dockerenv
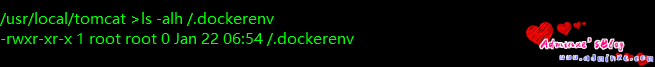
注:定制化比较高的docker系统也可能没有这个文件

方式二:查询系统进程的cgroup信息
docker 环境下:cat /proc/1/cgroup

/usr/local/tomcat >cat /proc/1/cgroup

13:name=systemd:/docker/09dd4e5bfa91048ac3fbdfa6f951ea0648742fee7ee8d775190df8e88d609017

12:pids:/docker/09dd4e5bfa91048ac3fbdfa6f951ea0648742fee7ee8d775190df8e88d609017

11:hugetlb:/docker/09dd4e5bfa91048ac3fbdfa6f951ea0648742fee7ee8d775190df8e88d609017

10:net_prio:/docker/09dd4e5bfa91048ac3fbdfa6f951ea0648742fee7ee8d775190df8e88d609017

9:perf_event:/docker/09dd4e5bfa91048ac3fbdfa6f951ea0648742fee7ee8d775190df8e88d609017

8:net_cls:/docker/09dd4e5bfa91048ac3fbdfa6f951ea0648742fee7ee8d775190df8e88d609017

7:freezer:/docker/09dd4e5bfa91048ac3fbdfa6f951ea0648742fee7ee8d775190df8e88d609017

6:devices:/docker/09dd4e5bfa91048ac3fbdfa6f951ea0648742fee7ee8d775190df8e88d609017

5:memory:/docker/09dd4e5bfa91048ac3fbdfa6f951ea0648742fee7ee8d775190df8e88d609017

4:blkio:/docker/09dd4e5bfa91048ac3fbdfa6f951ea0648742fee7ee8d775190df8e88d609017

3:cpuacct:/docker/09dd4e5bfa91048ac3fbdfa6f951ea0648742fee7ee8d775190df8e88d609017

2:cpu:/docker/09dd4e5bfa91048ac3fbdfa6f951ea0648742fee7ee8d775190df8e88d609017

1:cpuset:/docker/09dd4e5bfa91048ac3fbdfa6f951ea0648742fee7ee8d775190df8e88d609017

kvm环境或者物理机环境下:cat /proc/1/cgroup

root@n12-015-133:~# cat /proc/1/cgroup

10:cpuset:/

9:freezer:/

8:memory:/init.scope

7:perf_event:/

6:blkio:/init.scope

5:net_cls,net_prio:/

4:cpu,cpuacct:/init.scope

3:pids:/init.scope

2:devices:/init.scope

1:name=systemd:/init.scope

判断响应内容即可,主要看name和devices信息,目前来说最靠谱的方式

转载请注明:Adminxe's Blog » 渗透测试之判断是否工作在docker环境

使用docker快速搭建渗透测试靶机环境 使用docker快速搭建渗透测试靶机环境 安装docker Docker 支持以下的 64 位 CentOS 版本: CentOS 7 CentOS 8 更高版本… 这里我使用的是CentOS-7-x86_64-Everything-1804.iso的镜像。 卸载旧版本 较旧的Docker版本称为docker或docker-engine。如果已安装这些程序,请卸载它们以及相关的依赖项。 $ su... 阅读详情

相关推荐

从渗透测试到漏洞复现:手把手教你用Docker在Kali上快速搭建靶场环境

本文详细指导如何在Kali Linux上部署Docker,并利用其快速搭建安全、隔离的漏洞靶场环境。通过官方源安装Docker引擎,配置镜像加速器以优化下载速度,并以Vulhub为例演示一键启动漏洞复现环境,显著提升渗透测试与安全研究的工作效率。

weixin_28455801的博客 936

生命在于学习——docker逃逸

docker逃逸就是从当前docker容器权限中逃逸出来,获得宿主机的权限。

易水哲的博客 5430

【网络安全】使用docker搭建渗透测试环境

我这个人有洁癖,就是不喜欢系统中出现多余的东西,所以一般在虚拟机中搭建渗透测试环境,有的脚本用完了,虚拟机一删除就好了,但是虚拟机有虚拟机的毛病,就是太占内存,所以就开始使用docker了。

Yb528970805的博客 573

docker逃逸方法汇总与简要分析

Docker Remote API 是一个取代远程命令行界面(rcli)的REST API,它允许用户通过RESTful API与Docker引擎进行交互,这意味着开发人员可以使用HTTP请求来远程管理和控制Docker引擎,包括创建、启动、停止和删除容器,构建和管理镜像,以及执行其他与Docker相关的操作。

2401_84466336的博客 2064

Docker构建Web渗透测试工具容器

使用Docker容器,我们可以根据需要创建渗透测试环境或者审计环境。我们也可以将容器作为证据的一部分向客户展示,或者将容器交给客户让他们进行审计 Docker是世界领先的软件集装化平台,针对不同的渗透测试类型,我们完全可以使用Docker创建相应的环境。有了Docker容器,你可以把测试环境放到U盘或者云端。 Docker是什么 Docker是一个开源的技术,在软件容器中,你可以创建、运行、测试和部署应用程序。Dcoker可以让你在任何环境中快速、可靠、稳定地部署应用程序。 容器具有可移植、方便、快速的优

HBohan的博客 559

Docker容器化渗透测试环境:Reconnoitre部署与实战指南

容器化技术通过将应用程序及其依赖打包成标准化的运行单元,解决了软件部署中的环境一致性问题。其核心原理是利用操作系统级虚拟化,在共享内核的基础上提供隔离的执行环境,实现了跨平台的部署一致性。这一技术为开发运维带来了革命性价值,尤其在需要快速搭建、销毁和复现的复杂环境场景中。在网络安全领域,渗透测试工具链通常依赖复杂、配置繁琐,传统部署方式面临版本冲突和复现困难等挑战。通过Docker容器化,可以将Reconnoitre等主动侦察工具与其完整的运行时环境封装,实现一键部署和跨平台使用。这种方案不仅提升了红蓝队协

weixin_34408624的博客 417

【Docker】Docker逃逸小结

docker逃逸小结

woodwhale的博客 2048

基于Docker构建一体化Web渗透测试平台:工具链集成与实战工作流

在网络安全领域,Web应用安全测试是保障业务安全的关键环节,其核心在于高效、一致且可复现的测试环境。Docker容器技术通过提供轻量级、隔离的运行时环境,从根本上解决了传统渗透测试中环境配置复杂、工具依赖冲突和结果难以复现的痛点。其技术价值在于实现了测试环境的快速部署、版本控制和团队协作标准化。在渗透测试、红队演练和安全研究等应用场景中,一个预集成了完整工具链的Docker镜像能显著提升效率。本文聚焦于“samklee1/web-pentest”这类一体化Docker镜像,它深度集成了从信息收集、漏洞扫描到

weixin_30470643的博客 723

【转】Docker逃逸那些事儿

Docker是一个开源的引擎,可以轻松的为任何应用创建一个轻量级的、可移植的、自给自足的容器。通过利用某种手段,再结合执行EXP或POC,就可以返回一个宿主机的高权限shell,并拿到宿主机的root权限,可以直接操作宿主机文件,从容器中逃了出来,因此我们将其称为Docker逃逸漏洞。

tpriwwq的专栏 987

容器环境渗透测试工具(docker渗透测试工具、kubernetes)

容器环境定制的渗透测试工具,在已攻陷的容器内部提供零依赖的常用命令及PoC/EXP。集成Docker/K8s场景特有的 逃逸、横向移动、持久化利用方式,插件化管理。

墨痕诉清风的博客 829

高斯投影坐标正反算算法(python)

高斯坐标正反算算法,在正算的时候,y的第一个数字表示是用几度带换算的,第二个数字和第三个数字表示带号。该程序是根据武汉大学出版社出版的第三版的《大地测量学基础》编写, 用于课程实验学习。

weixin_64338372的博客 4587

判断是不是docker_渗透测试之判断是否工作在docker环境

0x00 前言当渗透测试时,可能会碰到目标存在于docker环境中,那这是,我们就会考虑到docker容器逃逸问题,这边首先提及到cve-2019-5736。0x01 docker环境判断方式一:判断根目录下 .dockerenv 文件docker环境下:ls -alh/.dockerenv , 非docker环境,没有这个.dockerenv文件的/usr/local/tomcat >ls...

weixin_39814378的博客 710

点云中概念:匹配、配准、融合

匹配,是寻找与一幅图相似的图像(不对寻找到的图像做矫正)。 配准,是寻找相似图像但是变形后的图像(需要做一些旋转之类的校正变换)。 融合,是多幅图像连接成一幅大图,视频集成中用的比较多。 1)匹配: 2)配准: 比如由于固定式激光雷达受测量方式的限制和被测物体集合形状的限制,固定的话一次只能扫描被测物体有限范围的点云数据(比如一个面??),这需要在多个视角下进行多次扫描(就是将激光雷达前后左右四个面都扫一下??对的),然而每个视角下得到点云数据都具有独立的坐标系,无法直接进行拼接(拼接就是将四个面

m0_37957160的博客 1万+

如何快速判断是否在容器环境

在渗透测试过程中,我们的起始攻击点可能在一台虚拟机里或是一个Docker环境里,甚至可能是在K8s集群环境的一个pod里,我们应该如何快速判断当前是否在容器环境中运行呢? 当拿到shell权限,看到数字和字母随机生成的主机名大概率猜到在容器里了,查看进程,进程数很少,PID为1的进程为业务进程,这也是容器环境的典型特征。当然,以上这两种都是比较主观的判断。接下来,我们再来盘点下比较常用的几种检测...

9138

PyTorch 面试题及详细答案120题(54-70)-- 模型训练与评估

本文介绍了PyTorch模型训练的基本流程和核心概念。主要内容包括: 模型训练基本流程:通过代码示例展示了数据准备、模型定义、损失函数和优化器选择、训练循环(前向传播、反向传播、参数更新)的完整过程,并包含验证集评估的实现。 训练过程中的关键概念: Epoch:完整遍历一次训练集 Batch:将数据分成小批次 Iteration:一个Batch的参数更新过程 三者关系:1 Epoch = N/B Batch = N/B Iteration(N为样本数,B为batch_size) PyTorch数据加载机制:

大剑师兰特的GIS世界 488

地表最强之Android微信语音/腾讯会议通话录音

地表最强之Android微信语音/腾讯会议通话录音

cczhengv 6103

判断文件夹存在_每日一问如何判断是否处于Docker环境中

咬定青山不放松,立根原在破岩中 问题一:如何判断所处环境是否是Docker环境?在渗透测试中,会遇到很多的环境,有时候我们不知道拿shell之后是否处于Docker环境中,可以使用如下的方法进行探测,以便判断是否进行Docker逃逸的操作。方法一:判断根目录下是否存在 .dockerenv 文件1)、非docker环境中,是没有这个文件的;但是不排除重写的docker,开发者删除掉这个文...

weixin_35919843的博客 1679

Android 系统低内存lowmemorykiller关于阈值修改 minfreeAbsKbytes优化

在系统rom定制化开发中,在对于运行内存ram 1G和2G的设备中,对于内存使用高峰期时,minfreeAbsKbytes优化很关键 调整合理的minfree,让内存合理的使用很关键,接下来分析相关功能的实现

安卓兼职framework和app工程师的博客 524

为什么选择 Offensive Docker:对比传统渗透测试环境的7大优势

在网络安全领域,渗透测试环境的搭建一直是安全工程师和研究人员面临的重要挑战。传统的手动配置方式不仅耗时耗力,还容易导致环境不一致和工具缺失问题。今天,我们将深入探讨 **Offensive Docker** 这一革命性的渗透测试环境解决方案,并对比传统方法的7大显著优势。无论您是安全新手还是经验丰富的专业人士,了解这些优势都将帮助您更高效地进行安全评估工作。 ## 🚀 什么是 Offensiv

gitblog_00568的博客 1044

GB9706.1-2020应用部分如何理解?

医用电气设备对应用部分的温度限制,绝缘考核,漏电流限制要求相对设备的其他部分来说都会要求比较严格。所以,划分设备的应用部分显得非常重要。现实中,医疗器械种类繁多,形状各异,比如大家熟悉的,小的如血压计,大的设备如CT。有些时候,我们应该如何根据应用部分的定义来确定ME设备的哪些部分是应用部分呢?还有GB 9706.1-2020中关于“应用部分”的定义中注2我们又该如何理解? 看过GB 9706.1-2020的朋友应该都已经注意到,相比老版也就是07版的9706.1,应用部分的定义是相对变...

喵叫兽的博客 8294

PCL 逐点插入法构建Delaunay三角网(C++详细过程版)

点云构建Delaunay三角网的逐点插入法基于PCL点云库的C++详细过程版实现

点云侠的博客 2991

使用docker搭建渗透测试环境

原文链接:点击打开链接 摘要: 简介: 我这个人有洁癖,就是不喜欢系统中出现多余的东西,所以一般在虚拟机中搭建渗透测试环境,有的脚本用完了,虚拟机一删除就好了,但是虚拟机有虚拟机的毛病,就是太占内存,所以就开始使用docker了。 简介: 我这个人有洁癖,就是不喜欢系统中出现多余的东西,所以一般在虚拟机中搭建渗透测试环境,有的脚本用完了,虚拟机一删除就好了,但是虚拟机有虚拟机

qq_40954115的博客 1288

C语言实现惯导更新算法(机械编排)

四元数可用于描述刚体转动或姿态变换,与方向余弦阵相比,表达简洁。四元数是一个包含四个元素的列向量,列向量的第一个元素表示刚体围绕旋转轴转过的角度大小,其余3个元素代表了旋转轴的方向。

十八与她的博客 1730

[渗透测试]渗透测试靶场docker搭建 — —全集

[渗透测试]渗透测试靶场docker搭建 — —全集

weixin_45565886的博客 2135

IMSL CNL 7.0.0 (x86-64)Crack

IMSL CNL 7.0.0 (x86-64)Crack intel的算法库破解文件,这是C++版本的破解文件

老版QQ原生表情gif动态

这是老版的QQ表情,不过全是动态的的,Windows照片查看器是不会动的,可以右击用浏览器打开查看,再说一遍是老版的,只是分享给宁愿用老版也要动态的人。

Kali Linux 上 Docker 部署与渗透测试环境配置实战指南

容器化技术通过将应用及其依赖打包成标准镜像,实现了轻量级的虚拟化与快速部署。其核心原理基于 Linux 内核的 cgroups 和 namespaces 机制,提供进程、网络和文件系统的隔离。这项技术的核心价值在于提升开发与测试效率,保障环境一致性,并实现资源的弹性伸缩。在安全研究、渗透测试和自动化运维等场景中,容器技术能快速构建隔离、可复现的靶场与工具链环境。本文聚焦于在 Kali Linux 这一安全从业者标配平台上,进行 Docker 引擎的部署、优化配置,并深入探讨其在漏洞靶场快速部署、工具环境隔离

chuchen7021的博客 443

温度PID控制PLC程序

温度PID稳定控制程序,适用于欧姆龙PLC,对其他PLC也具有很大参考价值

上一篇: 对某站webshell的linux主机一次内网渗透
下一篇: 渗透测试之kali下安装go环境
Adminxe
博客等级 码龄10年 1万+粉丝 130原创
评论
成就一亿技术人!
拼手气红包6.0元
还能输入1000个字符
 
 条评论被折叠 查看
添加红包

请填写红包祝福语或标题

个

红包个数最小为10个

元

红包金额最低5元

当前余额3.43元 前往充值 >
需支付:10.00元
成就一亿技术人!
领取后你会自动成为博主和红包主的粉丝 规则
hope_wisdom
发出的红包

打赏作者

Adminxe

你的鼓励将是我创作的最大动力

¥1 ¥2 ¥4 ¥6 ¥10 ¥20
扫码支付:¥1
获取中
扫码支付

您的余额不足,请更换扫码支付或充值

打赏作者

实付元
使用余额支付
点击重新获取
扫码支付
钱包余额 0

抵扣说明:

1.余额是钱包充值的虚拟货币,按照1:1的比例进行支付金额的抵扣。
2.余额无法直接购买下载,可以购买VIP、付费专栏及课程。

余额充值