系统安全服务配置实验

Linux系统安全与网络配置要点 本文介绍了Linux系统安装后的常见安全措施,包括系统更新、访问控制、用户培训等内容,并讨论了实验室环境中添加新机器至网络的步骤、DHCP配置方法、静态路由与动态路由对比、DNS记录类型及SPF、DKIM、SSHFP记录的配置方法。此外,还涵盖了NFS导出、rdist与rsync区别、网络故障排查、Apache配置、虚拟化建议以及性能问题分析等关键网络与系统管理要点。 阅读详情

1、yum install iptables -y  #下载安装iptables服务

2、查看服务器IP

3、setenforce 0 #关闭SElinux,然后确保firewalld防火墙开启,并查看iptables防火墙状态

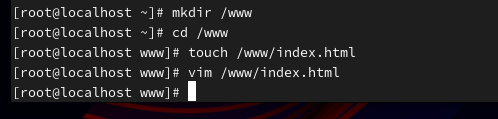
实验一、搭建web服务,设置任何人能够通过80端口访问。
​​​​​

在index.html中写入内容

然后备份:cp /etc/httpd/conf/httpd.conf   /etc/httpd/conf/httpd.conf_bak,然后再修改文件

然后重启httpd服务
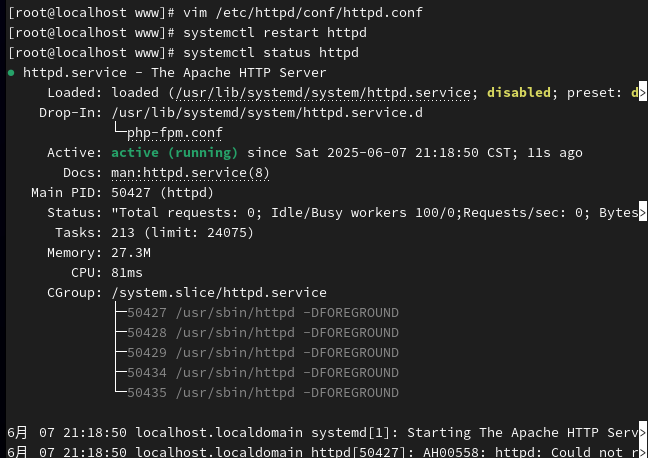
设置任何人能够通过80端口访问
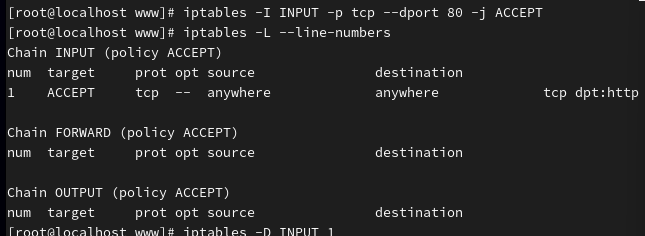
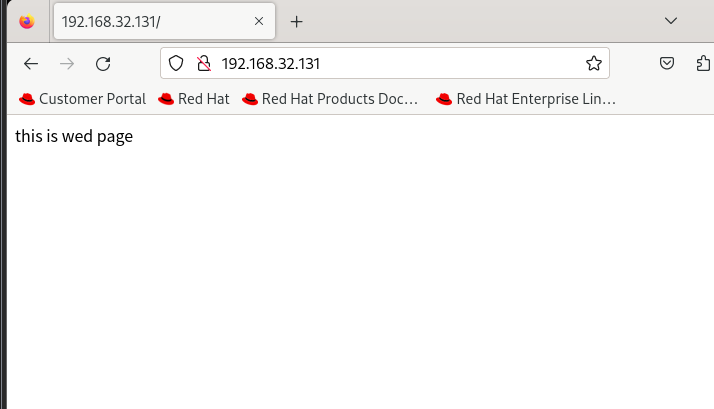
结果
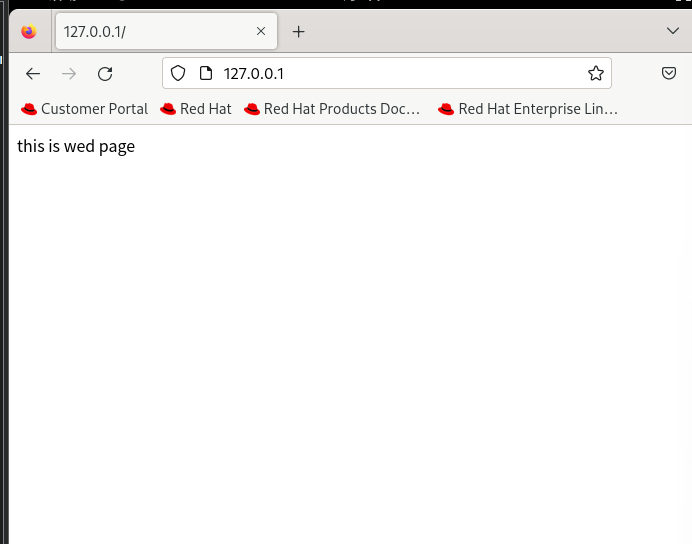
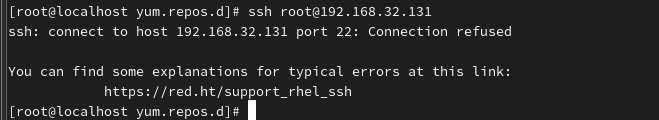
实验二、禁止所有人ssh远程登陆该服务器

再客户端安装openssh服务

然后再服务端设置

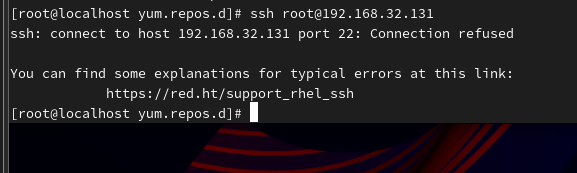
在客户端实践
实验三:禁止某个主机地址ssh远程登陆该服务器,允许该主机访问服务器的web服务
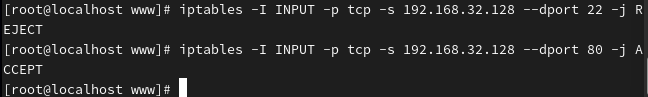
测试
34、Linux系统安全与管理实践指南 本文详细介绍了Linux系统安全与管理的多个实践实验,包括SELinux模式切换、防火墙配置、Web服务器在非标准端口的运行与SELinux配置、文档根目录更改、SSH密钥认证配置等。此外,还涵盖了系统资源管理与调优、任务调度(at和cron)、本地日志文件管理以及Bash脚本自动化工具的应用。通过这些内容,读者可以全面提升Linux系统的管理能力,保障系统的安全性、稳定性和高效运行。 阅读详情

相关推荐

41、系统安全与网络通信实验指南

本文详细介绍了系统安全与网络通信相关的实验指南,包括使用`last`和`lastb`命令进行登录检查、分析防火墙系统的失败登录尝试、利用`tcpdump`探索网络数据包、配置Telnet和xinetd服务,以及通过实验展示Telnet的不安全性。通过这些实验,读者可以深入了解系统安全监控、网络攻击应对以及网络通信的基本原理,为保障系统安全提供实践依据。

v6b7n8m9q0的博客 94

RHCE之系统安全服务配置实验

3.实验三. 禁止某个主机地址ssh远程登录该服务器,允许该主机访问服务器的web服务。2.实验二. 搭建web服务,设置任何人能够通过80端口访问。1.实验一:搭建web服务,设置任何人能够通过80端口访问。服务器ip地址为192.168.208.129。

2301_81304791的博客 209

AS7341光谱传感器实战:I2C驱动、Arduino与Python代码及校准指南

光谱传感器通过多通道滤光片与光电二极管阵列,将光信号转换为数字量,实现波长级测量。其技术价值在于以低成本替代传统光谱仪,完成颜色识别、光源分析等任务。在植物补光、水质检测等场景中,多通道光谱数据能精准区分红光与深红光比例。AS7341作为9通道(8可见光+1近红外)I2C传感器,支持Arduino、ESP32和树莓派,结合增益与积分时间调节,可适应强弱光环境。本文从芯片原理出发,详解寄存器配置、双平台代码实现、暗电流与白板校准方法,并给出常见问题排查指南,帮助创客快速构建光谱应用。

weixin_42519733的博客 253

系统安全服务配置

客户端IP地址是192.168.140.128。,设置任何人能够通过80端口访问。禁止客户端使用ssh连接。允许客户端通过80端口。

ckchq的博客 259

JSP期末考试复习习题及答案

以下习题是对于平时课堂小测的整理,如有错误敬请指正! 欢迎一起交流~ 预祝各位小伙伴们考试顺利! Test1 一. 单选题 – 1.(单选题)当用户请求jsp页面时,JSP引擎就会执行该页面的字节码文件响应客户的请求,执行字节码文件的结果是() A. 发送一个JSP源文件到客户端 B. 发送一个Java文件到客户端 C. 发送一个HTML页面到客户端 D. 什么都不做 – 2.(单选题)下列动态网页和静态网页的根本区别描述错误的是( D) A. 静态网页服务器端返回的HTML文件是事先存储好的 B. 动.

技术小白 2万+

KV260-从开箱到人脸识别(小白入门)

波特率选择115200,数据为8位,停止位1位,无奇偶校验,点击链接即可完成通讯。空白的盘格式化之后及进行挂载,这时会被我们的操作系统接手管理,这时就具有了操作系统的属性,复制文件就是在操作系统下的文件系统基础上进行的操作,这个过程是相对的地址进行操作,因此,复制文件是在操作系统环境下完成的更高级的操作模式。空白的盘相当于一整块空白的存储单元,因为没有格式化也不具有文件系统的属性,只有当外部的硬件或者软件写进空白的区域,这种方式是对绝对物理地址进行的操作,因此,烧录文件是独立于操作系统的更低级的写入方式。

qq_53252845的博客 3815

系统安全服务配置 

实验三:禁止某个主机地址ssh远程登录该服务器,允许该主机访问服务器的web服务。实验一:搭建web服务,设置任何人能够通过80端口访问。客户端IP地址是192.168.140.128。实验二:禁止所有人ssh远程登录该服务器。禁止客户端使用ssh连接。允许客户端通过80端口。

2401_86177710的博客 285

LeRobot 入门教程(十一)π0(Pi0)π0.5(Pi0.5)训练、推理、部署

本文介绍了Physical Intelligence公司开发的π₀和π₀.₅系列通用机器人控制视觉-语言-动作模型。π₀作为首款基础模型,融合流匹配、跨实体训练等技术,支持50Hz高频控制。π₀.₅是其升级版,通过异构数据协同训练解决开放世界泛化问题,在Libero基准测试中表现优异。文章详细说明了两个模型的安装要求、使用方法、训练策略及关键参数配置,包括混合精度训练、梯度检查点等优化技术,为机器人在多样化场景中的语义理解和动作控制提供了完整解决方案。

2506_90492529的博客 5042

系统安全服务配置(1.0)

pengxiaolin_yi的博客 249

29、网络支持技术:CDN、覆盖网络与无标度网络解析

本文详细解析了CDN路由方式与性能指标,探讨了覆盖网络与无标度网络的特性及其在云计算和现代网络中的应用。文章分析了CDN的关键技术与挑战,介绍了覆盖网络与小世界网络的基本原理,并深入讨论了无标度网络的构建算法、性能优化策略以及在多个领域的应用案例。最后,文章展望了未来网络技术发展趋势与无标度网络的结合潜力。

night的博客 89

笔试题-2023-星宸-数字IC设计【纯净题目版】

4 笔试题-2023-星宸-数字IC设计【纯净题目版】

w0shishabi的博客 1172

网络信息安全实验指导书

网络信息安全实验指导书 去发现同类优质开源项目:https://gitcode.com/ 实验一、Windows 系统安全 实验目的 掌握Windows环境中网络服务的安全管理技术 实验原理 Windows 系统中有许多用不着的服务自动处于激活状态,它们中可能存在安全隐患,使得未授权用户能够控制机器。为了系统的安全,应该把用不着的服务及时关闭,从而可以降低潜在风险。另外,需要把系统用不着的网络端口...

gitblog_06789的博客 285

Docker:安装Apache Pulsar 消息队列的详细指南

本文详细介绍了Apache Pulsar的Docker化安装部署方法,包括单节点Pulsar服务和管理界面Pulsar Manager的安装配置。通过Docker命令快速搭建Pulsar环境,并演示了租户和命名空间的基础管理操作。同时提供了Spring Boot项目与Pulsar集成的完整方案,从依赖配置到客户端初始化,为开发人员构建实时消息系统提供实用参考。

木头 2209

【大数据技术基础 | 实验一】配置SSH免密登录

本文介绍大数据实验一体机并了解如何搭建集群,了解SSH免密登录的原理以及为何需要配置SSH免密登录,并掌握如何配置SSH免密登录。

Morse_Chen的博客 2276

《网络安全自学教程》- Windows基线检查加固

Windows安全配置,基线检查标准,基线加固方式

wangyuxiang946的博客 1万+

IDEA的使用指南

IDEA基于java的使用手册,可以最快速的上手,在使用中不断的丰富自己的使用技巧.

自己的Agent 系统安全吗?

【引】我们已经把一个 LLM 应用推上线了,RAG能正常检索上下文,Agent 能调用几个工具,用户反馈也不错。但团队里有没有人问过一句:如果有人主动来搞它,会怎么样?大多数在做 AI 系统的团队,都把安全当成后置事项——产品先跑通,安全之后再说。2023 年,这个赌注还算合理,因为那时候大家连产品形态都没想清楚。但到了现在,这个赌注越来越不划算了。本体论如何指引Agent乃至AI系统的安全性呢?

我相信...... 386

TMS_WebGMaps_1.9.8.0_Full_Source

TMS_WebGMaps_1.9.8.0_Full_Source 全源码 delphi cbuilder

上一篇: DNS服务器的正向解析和反向解析
下一篇: 函数与数组的练习
Address24
博客等级 码龄2年 55粉丝 20原创
评论
成就一亿技术人!
拼手气红包6.0元
还能输入1000个字符
 
 条评论被折叠 查看
添加红包

请填写红包祝福语或标题

个

红包个数最小为10个

元

红包金额最低5元

当前余额3.43元 前往充值 >
需支付:10.00元
成就一亿技术人!
领取后你会自动成为博主和红包主的粉丝 规则
hope_wisdom
发出的红包
实付元
使用余额支付
点击重新获取
扫码支付
钱包余额 0

抵扣说明:

1.余额是钱包充值的虚拟货币,按照1:1的比例进行支付金额的抵扣。
2.余额无法直接购买下载,可以购买VIP、付费专栏及课程。

余额充值