


目录
选题的意义与背景
传统身份认证与数据共享机制依赖中心化认证服务器,一旦服务器被攻击或故障,整个认证体系可能瘫痪。最新安全报告显示,2023 年因中心化身份管理系统故障导致的数据泄露事件同比增长 42%,平均每条泄露记录造成损失高达 210 美元。与此同时,隐私保护不足也是传统方案的主要短板:物联网设备频繁认证和数据交换时往往需提交完整身份信息,导致用户隐私被过度收集和滥用。2022 年全球数据隐私合规调查表明,超过 68% 的物联网设备存在隐私数据过度收集问题。再加上物联网通常跨越多个异构系统,集中式数据共享机制难以实现系统间的安全互信与高效协作,估计超过 70% 的企业物联网项目因数据孤岛而面临协作障碍,严重影响应用效能。
区块链凭借去中心化、不可篡改和分布式账本等特性,为构建信任网络提供了可行路径;与零知识证明、属性基加密等现代密码学技术相结合,可在保护隐私的同时实现安全的身份认证与跨系统数据共享。本研究基于上述背景,旨在探索将区块链与密码学方法融合用于物联网身份管理与数据共享的可行性,设计一个安全、高效且具强隐私保护能力的机制,以为解决当前物联网安全与隐私问题提供理论与技术支持。
数据集介绍
实验数据与环境
本研究在物联网场景下对身份管理与数据共享机制进行了实验验证与性能分析。实验环境为实验室构建的物联网测试平台,模拟了多种应用场景(智能家居、工业物联网、智慧城市等),并对相关数据进行了必要的预处理(数据清洗、格式标准化、加密转换)以保证测试的可比性与准确性。
身份管理机制实验数据
身份管理部分使用模拟的设备身份数据集,包含设备ID、制造商、设备类型、安全级别、有效期等属性。数据由1000台不同类型的物联网设备生成,每条身份记录包含10–15个属性字段,总数据量约为50MB。该数据集用于评估基于零知识证明的数字身份管理机制(PPID)的功能正确性、验证开销与存储开销等指标。
数据共享机制与性能测试数据
数据共享性能测试使用结构化与非结构化的物联网传感器数据,覆盖温度、湿度、光照、气压等环境监测数据,以及多媒体数据(视频帧、音频片段)。测试数据规模从几KB到几百MB不等,总计约10GB,模拟不同访问模式和负载下的数据交换场景。为进行对比分析,还采集并使用了公开区块链平台(如以太坊、Hyperledger Fabric)的性能报告数据,比较交易吞吐量、延迟与资源消耗等指标,以验证所提方案的可行性与性能优势。
项目功能介绍
数字身份管理机制
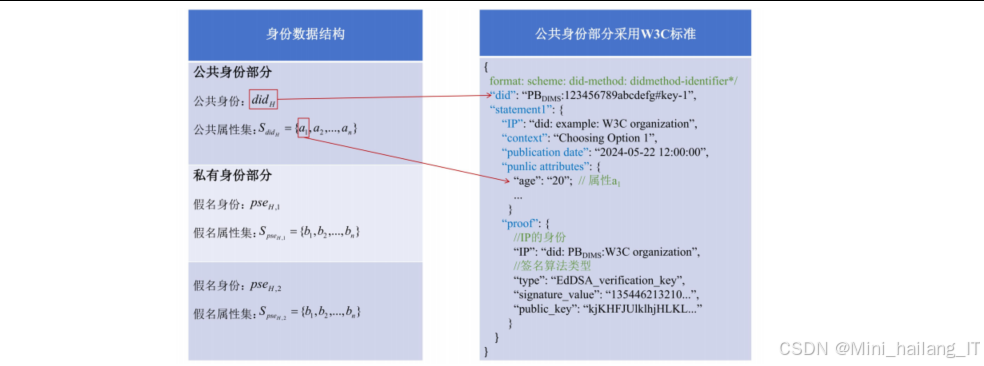
PPID机制实现了物联网设备的去中心化身份管理,支持凭证的创建与全生命周期管理。设备在注册时向身份提供者提交身份信息并通过智能合约完成登记;凭证由零知识证明与 Shamir 秘密共享等技术生成并分割存储于多个节点,从而提高凭证的安全性与抗篡改能力。系统同时提供凭证的创建、更新与销毁等生命周期操作,保障身份信息的可管理性与可靠性。
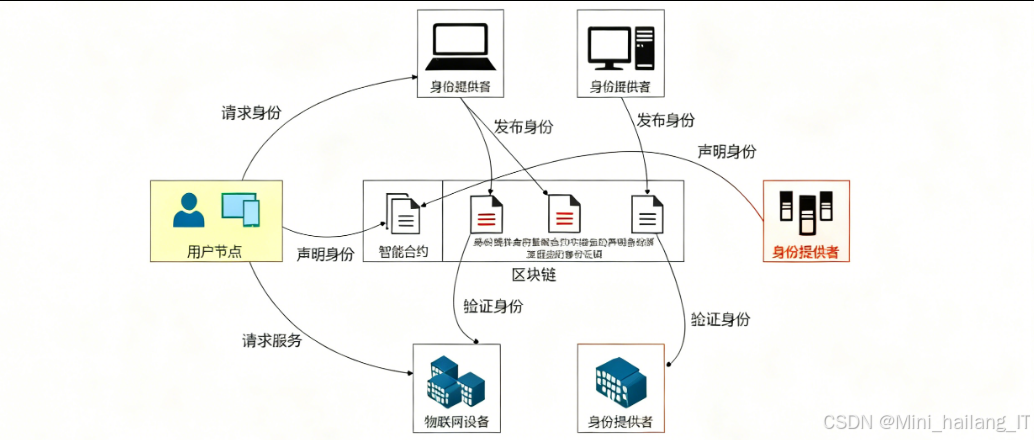
在验证环节,设备通过生成零知识证明来证明其持有有效凭证且满足相应属性要求,整个验证过程由链上智能合约自动完成并记录验证结果。该流程保证了验证的可审计性与去中心化,同时通过将敏感属性作为私有输入、仅提交必要公共信息,确保在验证过程中不泄露具体身份数据,保护隐私。
为实现跨组织的身份互认,PPID 构建了分布式信任网络和多机构信任联盟,允许不同权威互相承认凭证与属性。机制支持选择性披露属性以满足不同应用场景的最小信息原则,并具备高效的凭证撤销能力,以应对身份变更或安全事件,增强系统的实用性与安全韧性。
隐私保护数据共享
采用多权威属性基加密框架以消除单点信任并实现细粒度访问控制。多个权威机构协同生成密钥分量,用户需从不同权威处获取并组合密钥以完成授权,从而避免单一权威的集中风险。访问策略由属性集合表达,支持复杂的逻辑与阈值策略,实现基于用户属性的灵活权限管理;同时引入策略混淆技术,在不影响访问判定的前提下隐藏策略中敏感属性,增强隐私保护。
为降低资源受限终端的计算负担,将复杂的加密与解密运算委托至网关或边缘服务器执行,终端仅需完成轻量级的前置操作与结果验证。云—边协同机制结合边缘节点的低延迟与云端的强算力,既保障性能又优化资源利用。所有边缘节点与终端之间通过安全通信通道进行交互,确保数据在传输与外包计算过程中的机密性与完整性。
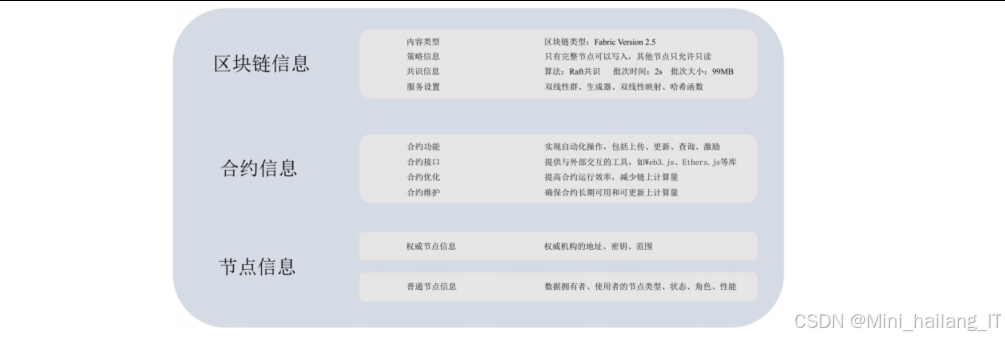
利用区块链进行数据凭证存证与访问行为审计:将数据哈希、加密凭证和访问授权记录上链以确保不可篡改的完整性证明,所有访问操作在链上留有可追溯的审计记录。智能合约负责自动化执行访问控制策略与审计规则,实现去中心化的权限验证与合规追踪。
为激励节点参与数据共享并约束不良行为,引入基于权益证明的激励机制。参与节点需按规则质押数字资产以保证行为诚实;系统依据节点贡献(如数据上传量、响应服务质量、参与验证等)按预设策略分配奖励,并对违规或恶意行为施加惩罚,从而维持数据共享生态的稳定性和可信度。
算法理论介绍
零知识证明(ZKP)技术
零知识证明在本项目中用于在不泄露敏感信息的前提下实现可验证的身份认证。我们采用 Groth16,将身份验证逻辑编译为代数电路并进行电路优化以减少证明生成开销;受信任设置通过多方安全计算分散生成以降低风险。证明在链下(边缘或云端)完成,链上仅运行轻量验证合约进行常数次配对运算,从而大幅降低链上计算与存储负担。实现基于 ZoKrates 工具链,并通过并行化与内存优化提高生成效率。敏感属性作为私有输入,公开信息仅限策略哈希或时间戳,并引入随机数与上下文绑定防止重放攻击。
在身份验证场景中,证明者(物联网设备)持有私钥和身份信息,需要证明自己拥有有效的身份凭证,而无需泄露具体的身份属性。通过零知识证明,验证者可以确认设备身份的合法性,同时保护用户隐私。
多权威属性基加密(MA-ABE)
属性基加密是实现细粒度访问控制的关键技术,传统的单权威ABE方案存在单点故障和权限过于集中的问题。本项目采用多权威ABE方案,允许多个属性权威机构独立管理不同的属性集,共同参与密钥生成和管理。
MA-ABE 方案的核心技术要点包括分布式密钥生成、多权威协同与灵活访问控制:通过让多个权威机构分别生成密钥分量并由用户组合,消除单点信任并提升抗攻击性;采用线性秘密共享方案(LSSS)来表达访问策略,以支持布尔与阈值等复杂策略的高效实现;引入策略混淆技术对访问策略进行加密转换,从而在不影响访问判断的前提下隐藏策略中的敏感属性;并支持密钥委托机制,允许用户将部分解密计算权限安全地委托给边缘节点,实现计算外包以减轻终端负载。以上技术共同构成了可扩展、细粒度且隐私保护强的多权威属性基加密框架。
在数据共享场景中,数据所有者使用MA-ABE加密数据并设置访问策略,只有属性满足访问策略的用户才能解密数据。多个权威机构的参与增强了系统的去中心化程度和抗攻击能力。
Shamir秘密共享与佩德森承诺
为了增强凭证的安全性,我们结合使用了Shamir秘密共享算法和佩德森承诺:Shamir秘密共享算法将秘密分割成n个份额,只有当收集到至少t个份额时才能恢复原始秘密。在PPID机制中,我们使用该算法将身份凭证分割存储在多个节点,提高了凭证的安全性和可用性。佩德森承诺允许承诺者向验证者承诺一个值,而不泄露该值的具体内容,同时保证承诺后不能更改该值。在身份管理过程中,我们使用佩德森承诺来隐藏敏感的身份属性信息,同时确保承诺的真实性和不可篡改性。
核心代码介绍
零知识证明电路设计
零知识证明的验证功能,是PPID机制的核心组件。合约首先存储了验证密钥参数,然后提供了verifyProof函数来验证零知识证明的有效性。验证过程包括:验证输入数量、计算公共输入的线性组合、执行双线性配对验证。双线性配对是零知识证明验证的关键操作,确保证明者确实知道相应的秘密信息而无需泄露这些信息。该合约的设计充分考虑了区块链环境的限制,通过优化计算过程,减少了gas消耗,提高了验证效率。
// 基于零知识证明的身份验证电路
pragma solidity ^0.8.0;

contract VerifyResponse {
    // 验证密钥参数
    uint256[2] private alpha;
    uint256[2] private beta;
    uint256[2] private gamma;
    uint256[2] private delta;
    uint256[2][2] private gammaABC;
    uint256[2][2] private deltaABC;

    // 初始化验证密钥
    constructor(
        uint256[2] memory _alpha,
        uint256[2] memory _beta,
        uint256[2] memory _gamma,
        uint256[2] memory _delta,
        uint256[2][2] memory _gammaABC,
        uint256[2][2] memory _deltaABC
    ) {
        alpha = _alpha;
        beta = _beta;
        gamma = _gamma;
        delta = _delta;
        gammaABC = _gammaABC;
        deltaABC = _deltaABC;
    }

    // 验证零知识证明
    function verifyProof(uint256[2] memory proofA, uint256[2] memory proofB, uint256[2] memory proofC, uint256[] memory input) public view returns (bool) {
        // 验证输入数量
        require(input.length == 2, "Invalid input length");

        // 计算公共输入的线性组合
        uint256[2] memory gammaInputs;
        uint256[2] memory deltaInputs;

        gammaInputs[0] = gamma[0];
        gammaInputs[1] = gamma[1];

        deltaInputs[0] = delta[0];
        deltaInputs[1] = delta[1];

        for (uint256 i = 0; i < input.length; i++) {
            gammaInputs[0] = addmod(gammaInputs[0], mulmod(input[i], gammaABC[i][0], Q), Q);
            gammaInputs[1] = addmod(gammaInputs[1], mulmod(input[i], gammaABC[i][1], Q), Q);
            deltaInputs[0] = addmod(deltaInputs[0], mulmod(input[i], deltaABC[i][0], Q), Q);
            deltaInputs[1] = addmod(deltaInputs[1], mulmod(input[i], deltaABC[i][1], Q), Q);
        }

        // 执行双线性配对验证
        return pairing2(proofA, proofB, gammaInputs, proofC) == pairing2(alpha, beta, delta, deltaInputs);
    }

    // 双线性配对函数
    function pairing2(uint256[2] memory a1, uint256[2] memory a2, uint256[2] memory b1, uint256[2] memory b2) internal view returns (uint256) {
        // 实现双线性配对计算
        // ...
    }
}
多权威属性基加密密钥生成
多权威属性基加密(MA-ABE)方案的密钥生成模块,是数据共享机制中的核心组件。基于 Charm-Crypto 与双线性配对工具,代码包括四个关键函数:setup 用于生成系统全局参数(群生成元、随机指数与配对相关参数);auth_setup 由各权威机构运行以生成各自的主密钥和属性私钥分量;hash_attribute 将属性字符串映射为群元素以便在加密/密钥派生中使用;key_gen 则根据用户声明的属性从多个权威机构获取并组合密钥分量,生成用户的最终属性密钥。该实现支持多权威分布式密钥生成与协同管理,为消除单点权威、实现细粒度访问控制和保障属性隐私奠定了基础。
from charm.toolbox.pairinggroup import PairingGroup, ZR, G1, G2, pair

class MultiAuthorityABE:
    def __init__(self, group_name='MNT224'):
        self.group = PairingGroup(group_name)
        self.global_parameters = None

    def setup(self):
        """设置全局参数"""
        # 生成全局参数
        g = self.group.random(G1)
        g2 = self.group.random(G2)
        alpha = self.group.random(ZR)
        beta = self.group.random(ZR)

        h = g ** alpha
        f = g ** beta
        e_gg_alpha = pair(g, g2) ** alpha

        self.global_parameters = {
            'g': g,
            'g2': g2,
            'h': h,
            'f': f,
            'e_gg_alpha': e_gg_alpha
        }

        return self.global_parameters

    def auth_setup(self, authority_id, attributes):
        """权威机构设置"""
        # 每个权威机构生成自己的密钥
        gamma = self.group.random(ZR)
        g2_gamma = self.global_parameters['g2'] ** gamma

        # 为每个属性生成密钥
        attribute_keys = {}
        for attr in attributes:
            t_attr = self.group.random(ZR)
            K_attr = self.global_parameters['g'] ** t_attr
            L_attr = g2_gamma * (self.global_parameters['g2'] ** (t_attr * self.hash_attribute(authority_id + ':' + attr)))
            attribute_keys[attr] = (K_attr, L_attr)

        # 返回主密钥和属性密钥
        return gamma, attribute_keys

    def hash_attribute(self, attribute):
        """属性哈希函数"""
        return self.group.hash(attribute, ZR)

    def key_gen(self, user_attributes, authority_keys):
        """生成用户密钥"""
        # 用户从各权威机构获取密钥分量
        user_keys = {}
        for auth_id, (gamma, attr_keys) in authority_keys.items():
            for attr in user_attributes:
                if attr in attr_keys:
                    K_attr, L_attr = attr_keys[attr]
                    # 添加用户密钥分量
                    r_attr = self.group.random(ZR)
                    D_attr = K_attr ** r_attr
                    D_attr_prime = L_attr ** r_attr
                    user_keys[auth_id + ':' + attr] = (D_attr, D_attr_prime)

        return user_keys
该实现的核心创新在于支持多个权威机构独立管理不同的属性集,避免了传统单权威方案中的单点故障问题。每个权威机构只负责管理自己的属性,用户需要从多个权威机构获取密钥分量,然后组合成完整的解密密钥。这种设计增强了系统的去中心化程度和抗攻击能力,特别适合物联网环境下的多域协作场景。
智能合约数据共享与激励
智能合约作为区块链上数据共享与激励机制的核心组件,实现了质押、数据管理、访问审计与奖励分配等关键功能。合约定义了数据记录和访问日志的数据结构,支持数据上传时登记所有者、数据哈希与(加密)访问密钥,并对每次访问进行链上记录以便审计追溯;参与节点需按规则质押代币以约束行为并提高系统诚信度;系统根据节点上传数据量、访问提供或协助服务等贡献指标按预设策略分配奖励,从而形成可验证、去中心化且激励驱动的数据共享生态。
// 数据共享与激励智能合约
pragma solidity ^0.8.0;

contract DataSharing {
    // 数据结构
    struct DataInfo {
        address owner;
        string dataHash;
        string encryptedKey;
        uint256 timestamp;
        uint256 reward;
        bool exists;
    }

    struct AccessRecord {
        address user;
        uint256 timestamp;
        string requestId;
    }

    // 存储映射
    mapping(string => DataInfo) public dataRecords;
    mapping(string => AccessRecord[]) public accessLogs;
    mapping(address => uint256) public stakes;

    // 常量
    uint256 public constant MIN_STAKE = 1 ether;
    uint256 public constant REWARD_RATE = 5; // 5%

    // 事件
    event DataUploaded(string indexed dataId, address indexed owner, string dataHash);
    event DataAccessed(string indexed dataId, address indexed user, string requestId);
    event RewardDistributed(address indexed node, uint256 amount);

    // 质押函数
    function stake() external payable {
        require(msg.value >= MIN_STAKE, "Stake amount too low");
        stakes[msg.sender] += msg.value;
    }

    // 上传数据
    function uploadData(string calldata dataId, string calldata dataHash, string calldata encryptedKey) external {
        require(stakes[msg.sender] >= MIN_STAKE, "Need to stake first");
        require(!dataRecords[dataId].exists, "Data already exists");

        dataRecords[dataId] = DataInfo({
            owner: msg.sender,
            dataHash: dataHash,
            encryptedKey: encryptedKey,
            timestamp: block.timestamp,
            reward: 0,
            exists: true
        });

        emit DataUploaded(dataId, msg.sender, dataHash);
    }

    // 访问数据
    function accessData(string calldata dataId, string calldata requestId) external {
        require(dataRecords[dataId].exists, "Data not found");

        // 记录访问日志
        accessLogs[dataId].push(AccessRecord({
            user: msg.sender,
            timestamp: block.timestamp,
            requestId: requestId
        }));

        emit DataAccessed(dataId, msg.sender, requestId);
    }

    // 分配奖励
    function distributeReward(address node, uint256 amount) external {
        require(msg.sender == address(this), "Only contract can distribute rewards");
        require(address(this).balance >= amount, "Insufficient balance");

        // 向节点转账奖励
        (bool success, ) = node.call{value: amount}("");
        require(success, "Transfer failed");

        emit RewardDistributed(node, amount);
    }
}
该合约的设计充分利用了区块链的不可篡改和透明特性,确保数据共享过程的可信任和可审计。同时,通过质押和奖励机制,建立了一种自激励的生态系统,促进节点的诚实参与,提高系统的整体安全性和可靠性。
重难点和创新点介绍
重难点
本研究面向物联网场景,将零知识证明(ZKP)、多权威属性基加密与区块链协同用于身份管理与数据共享,面临多重技术挑战:一是 ZKP 生成与验证计算开销大、证明尺寸对链上存储与交易费用影响显著,同时需在保持零知识性的前提下满足区块链的公开验证要求,并兼顾物联网设备的算力限制;二是属性基加密在多权威场景下存在密钥分发与属性协同管理难题,传统单权威模式易致单点故障与权限集中,且加密/解密计算复杂度高,难以在资源受限终端上高效运行;三是构建基于区块链的可信数据共享生态需在保护数据隐私与实现高效共享之间取得平衡,并设计可持续的激励机制以促使节点诚实参与,同时突破区块链吞吐与延迟瓶颈,保障系统的可扩展性与跨平台互操作性。
创新点
针对上述难点,本研究提出并实现了一系列技术创新:在 ZKP 与区块链结合方面,通过电路优化将验证逻辑映射为高效代数运算,使计算开销显著下降;采用 Groth16 等紧凑高效的非交互式证明方案并结合链下生成/链上验证的部署模式,从而降低链上计算与存储负担,使算力受限设备也能参与认证流程。针对多权威属性基加密,设计了安全的分布式密钥生成协议以消除单点故障,提出基于多项式承诺的策略混淆方法以隐藏敏感访问策略,并构建委托解密的计算外包框架,将重计算任务下放至边缘节点,从而大幅减轻终端负担。为构建可信数据共享生态,提出三层体系架构(身份属性管理层、基于属性的访问控制层与数据信息管理层),并引入基于权益证明的动态激励机制以促进节点参与,同时通过属性加密与链下存储/计算相结合的方案兼顾隐私保护与性能可扩展性。
总结
本研究针对物联网环境下身份管理与数据共享的安全与隐私挑战,提出了一套融合区块链、零知识证明与属性基加密的去中心化解决方案。研究设计并实现了两类关键机制:基于零知识证明的数字身份管理机制(PPID)和基于区块链的隐私保护数据共享机制,并在实验室构建的物联网测试平台上进行了功能验证与性能评估。
在身份管理方面,提出的 PPID 结合零知识证明与 Shamir 秘密共享,实现了身份信息的隐私保护与安全验证,支持凭证的全生命周期管理与跨机构互认。实验表明,PPID 在保证隐私与正确性的同时,可在较低计算开销下满足大规模设备的认证需求。在数据共享方面,基于区块链的方案采用多权威属性基加密与计算外包,提供细粒度访问控制并显著降低终端设备的计算负担;同时通过权益证明等激励机制促进数据共享生态的可持续运行。性能评估显示,该方案在吞吐量、延迟与资源消耗等方面均优于典型集中式与公链对比基线,且在多场景数据规模下保持良好扩展性。
扩展了区块链与现代密码学在物联网身份管理与数据共享中的方法论,提出了可推广的隐私保护与去中心化认证框架。工程与应用价值方面,所提方案兼顾安全性、隐私性与实用性,适用于智能家居、工业物联网与智慧城市等场景。后续工作将聚焦边缘计算与区块链协同、量子抗性密码学的引入以及自适应隐私策略的设计,以进一步提升系统的性能、安全性与部署可行性。
参考文献
[1] Nguyen T, Nguyen H, Gia T N. Exploring the integration of edge computing and blockchain IoT: Principles, architectures, security, and applications[J]. Journal of Network and Computer Applications, 2024, 226: 103884.
[2] Shahidinejad A, Abawajy J. An all-inclusive taxonomy and critical review of blockchain-assisted authentication and session key generation protocols for IoT[J]. ACM Computing Surveys, 2024, 56(7): 1-38.
[3] Popoola O, Rodrigues M, Marchang J, et al. A critical literature review of security and privacy in smart home healthcare schemes adopting IoT & blockchain: problems, challenges and solutions[J]. Blockchain: Research and Applications, 2024, 5(2): 100178.
[4] Gharavi H, Granjal J, Monteiro E. Post-quantum blockchain security for the Internet of Things: Survey and research directions[J]. IEEE Communications Surveys & Tutorials, 2024, 26(3): 1748-1774.
[5] Liu Y, Zhao B, Zhao Z, et al. SS-DID: A secure and scalable Web3 decentralized identity utilizing multi-layer sharding blockchain[J]. IEEE Internet of Things Journal, 2024, 11(15): 25694-25705.

 76


 扫一扫


 被折叠的 条评论
为什么被折叠?
 到【灌水乐园】发言


